雖然電腦安全確實被定義為防止、控制和檢測任何電腦系統的未經授權使用的過程,但它依賴於大量的必要措施來保護使用者免受惡意使用數位資源的入侵者的侵害。
這就是為什麼網路安全通常涵蓋一系列值得了解的安全技術。例如,了解ICMP 隧道技術至關重要,因為它是該領域最強大、最廣泛的網路攻擊之一。其本質在於建立隱蔽連結。
因此,為了幫助大家了解如何防範這類非法活動,本文將說明什麼是ICP隧道技術,以及它在大多數情況下的運作機制。我們還將講解如何應對任何設備上的此類攻擊,以避免成為受害者。
什麼是ICMP隧道攻擊?它有什麼用途?
簡而言之,ICMP隧道技術是指一種繞過防火牆並建立難以追蹤或竊聽的通訊的入侵手段。在此上下文中,防火牆指的是電腦系統中用於限制未經授權的存取並僅允許授權通訊的部分。
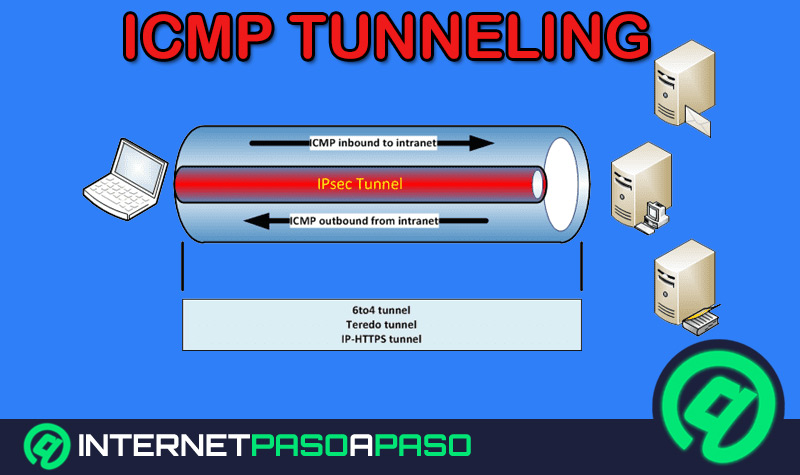
從這個意義上講,ICMP隧道攻擊旨在繞過那些不阻止ICMP封包的電腦系統,這些封包基於用於發送錯誤訊息的ICMP訊息控制協議,該錯誤訊息指示主機不可用。此外,這些攻擊通常用於利用ICMP回顯請求和回應資料包在兩台遠端電腦之間建立隱藏連線。
這種網路攻擊的作用機制是什麼?
關於這類攻擊的作用機制,或者更確切地說,它們的工作原理,我們強調,它們基於在發送到遠端電腦的回顯資料包中註入任意資料。遠端電腦隨後會做出相應回應,在另一個ICMP資料包中插入非法回應並發送回去。
因此,雖然代理伺服器使用回顯應答資料包,但客戶端實際上使用 ICMP 回顯請求資料包執行所有必要的通訊。所以,從技術上講,代理伺服器可能使用了回顯請求資料包,但由於客戶端位於轉換後的位址之後,這些資料包不會被轉發給客戶端。
由於這種運作機制,ICMP隧道攻擊通常可以透過重定向合法流量來繞過防火牆規則。這意味著,網路管理員如果不進行深度套件偵測或徹底的日誌審查,將無法在其網路中偵測到此類流量。
如何保護自己免受任何裝置上的 ICMP 隧道攻擊?
鑑於ICMP 隧道作為一種強大的網路攻擊手段,極難阻止或防止其創建,因為防火牆可以將其作為操作系統自身發出的控制訊息進行傳播;因此,保護自己免受這些威脅並非易事。
因此,為了避免或應對這些攻擊,有必要專注於特定的安全措施,我們在此列舉一些防止 ICMP 隧道攻擊的措施:
- 必須允許通行 尺寸很大 ICMP。
- 允許管理員參與是有益的。 事實 使用 ICMP 訊息 自由地。
- 還 您可以選擇 執行強身份驗證和加密有效載荷.
- 應該可以。 當 這台電腦位於個人防火牆之後。 在應用層面。
因此,必須確保在ICMP封包上傳到網路協定堆疊和從網路協定堆疊下載時都遵守所有這些規則。此外,內核的ICMP協定執行中也應實現此策略。