Mặc dù đúng là an ninh máy tính được định nghĩa là quá trình ngăn chặn, kiểm soát và phát hiện việc sử dụng trái phép bất kỳ hệ thống máy tính nào , nhưng nó dựa trên một số lượng lớn các biện pháp cần thiết để bảo vệ người dùng khỏi những kẻ xâm nhập sử dụng tài nguyên kỹ thuật số với mục đích xấu.
Đó là lý do tại sao an ninh mạng thường bao gồm nhiều kỹ thuật bảo mật khác nhau đáng để tìm hiểu. Ví dụ, điều quan trọng là phải biết ICMP Tunneling là gì , vì đây là một trong những cuộc tấn công mạng mạnh mẽ và phổ biến nhất trong lĩnh vực này. Về bản chất, nó thiết lập một kết nối bí mật.
Do đó, để tìm hiểu cách tự bảo vệ mình trước hoạt động bất hợp pháp này, trong bài viết này chúng tôi muốn giải thích ICP Tunneling là gì , cũng như cơ chế hoạt động của nó trong hầu hết các trường hợp. Chúng tôi cũng sẽ giải thích cách phản ứng với loại tấn công này trên bất kỳ thiết bị nào để tránh trở thành nạn nhân.
Tấn công đường hầm ICMP là gì và nó được sử dụng để làm gì?
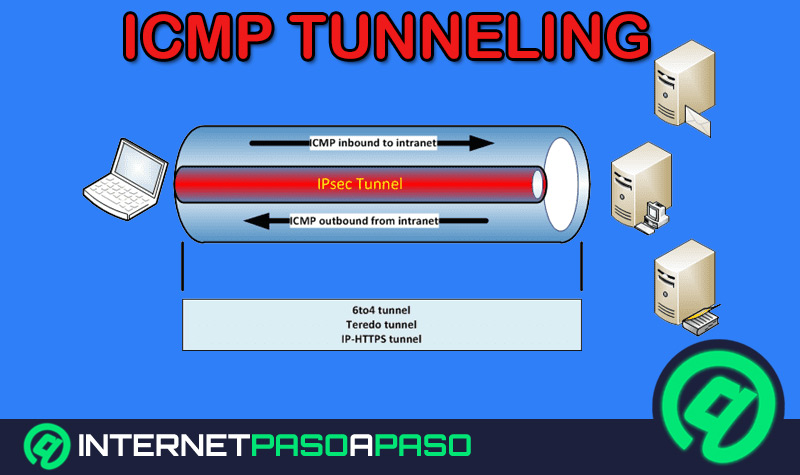
Về cơ bản, đường hầm ICMP được định nghĩa là một hình thức xâm nhập được sử dụng để vượt qua tường lửa và thiết lập liên lạc khó theo dõi hoặc nghe lén . Trong ngữ cảnh này, tường lửa đề cập đến một phần của hệ thống máy tính được thiết kế để hạn chế truy cập trái phép và chỉ cho phép các liên lạc được ủy quyền.
Theo nghĩa này, tấn công đường hầm ICMP nhằm mục đích vượt qua các hệ thống máy tính không chặn gói tin ICMP, dựa trên giao thức điều khiển thông báo được sử dụng để gửi thông báo lỗi cho biết máy chủ không khả dụng . Ngoài ra, các cuộc tấn công này thường được sử dụng để thiết lập kết nối bí mật giữa hai máy tính từ xa bằng cách sử dụng các gói tin yêu cầu và phản hồi ICMP echo.
Cơ chế hoạt động của loại tấn công mạng này là gì?
Về cơ chế hoạt động của các loại tấn công này , hay nói đúng hơn là cách thức chúng hoạt động, chúng tôi nhấn mạnh rằng chúng dựa trên việc chèn dữ liệu tùy ý vào gói tin phản hồi (echo packet) được gửi đến máy tính từ xa. Máy tính này sau đó sẽ phản hồi lại bằng cách chèn một phản hồi bất hợp pháp vào một gói tin ICMP khác để truyền trở lại.
Do đó, trong khi máy chủ proxy sử dụng các gói phản hồi echo, máy khách thực sự thực hiện tất cả các giao tiếp cần thiết bằng cách sử dụng các gói yêu cầu echo ICMP . Vì vậy, về mặt kỹ thuật, có thể máy chủ proxy sử dụng các gói yêu cầu echo, nhưng các gói này không được chuyển tiếp đến máy khách vì máy khách nằm sau một địa chỉ đã được dịch.
Nhờ cơ chế hoạt động này, các cuộc tấn công đường hầm ICMP thường có thể được sử dụng để vượt qua các quy tắc tường lửa bằng cách chuyển hướng lưu lượng truy cập hợp pháp . Điều này có nghĩa là các quản trị viên mạng sẽ không thể phát hiện loại lưu lượng truy cập này trên mạng của họ nếu không thực hiện kiểm tra gói tin chuyên sâu hoặc xem xét nhật ký kỹ lưỡng.
Tôi có thể tự bảo vệ mình khỏi cuộc tấn công ICMP Tunneling trên bất kỳ thiết bị nào bằng cách nào?
Do việc ngăn chặn hoặc phòng ngừa việc tạo ra các đường hầm ICMP như một hình thức tấn công mạng mạnh mẽ là vô cùng khó khăn, bởi vì tường lửa có thể truyền chúng như những thông điệp điều khiển do chính hệ điều hành phát ra ; nên việc tự bảo vệ mình khỏi những mối đe dọa này không hề dễ dàng.
Do đó, để tránh hoặc chống lại chúng, cần tập trung vào các biện pháp bảo mật cụ thể, mà chúng tôi đề cập ở đây để ngăn chặn tấn công đường hầm ICMP:
- Cần phải cho phép đi qua. có kích thước lớn của ICMP.
- Việc tiếp nhận quản trị viên là điều hữu ích. thực tế của sử dụng tin nhắn ICMP Tự do.
- cũng bạn có thể chọn thực hiện xác thực mạnh mẽ và mã hóa dữ liệu.
- Nó sẽ hoạt động được khi Máy tính này được đặt sau tường lửa cá nhân. ở cấp độ ứng dụng.
Do đó, điều cần thiết là phải hiểu rằng việc đảm bảo tuân thủ tất cả các quy tắc này là rất quan trọng, cả khi gói ICMP được tải lên ngăn xếp mạng và khi nó được tải xuống từ đó . Hơn nữa, chính sách này cũng cần được triển khai trong quá trình thực thi giao thức ICMP của nhân hệ điều hành.