Хоча комп'ютерна безпека визначається як процес запобігання, контролю та виявлення несанкціонованого використання будь-якої комп'ютерної системи , вона спирається на велику кількість заходів, необхідних для захисту користувачів від зловмисників, які використовують цифрові ресурси зі зловмисними намірами.
Ось чому кібербезпека зазвичай охоплює широкий спектр методів безпеки, які варто зрозуміти. Наприклад, важливо знати, що таке тунелювання ICMP , враховуючи, що це одна з найпотужніших і найпоширеніших кібератак у цій галузі. За своєю природою вона встановлює приховане з'єднання.
Тому, щоб дізнатися, як захистити себе від цієї незаконної діяльності, у цій публікації ми хочемо пояснити, що таке ICP-тунелювання , а також механізм його роботи в більшості випадків. Ми також пояснимо, як реагувати на цей тип атаки на будь-якому пристрої, щоб уникнути її потрапляння в халепу.
Що таке тунельна атака ICMP і для чого вона використовується?
По суті, тунелювання ICMP визначається як вторгнення, яке використовується для обходу брандмауерів та встановлення зв'язку, який важко відстежити або підслухати . Брандмауер у цьому контексті стосується частини комп'ютерної системи, призначеної для обмеження несанкціонованого доступу та дозволу лише авторизованого зв'язку.
У цьому сенсі атака ICMP-тунелювання служить для обходу комп'ютерних систем , які не блокують ICMP-пакети, на основі протоколу керування повідомленнями, який використовується для надсилання повідомлень про помилки, що вказують на недоступність хоста . Крім того, ці атаки часто використовуються для встановлення прихованого з'єднання між двома віддаленими машинами за допомогою ICMP-ехо-запитів та пакетів відповідей.
Який механізм дії цього типу кібератаки?
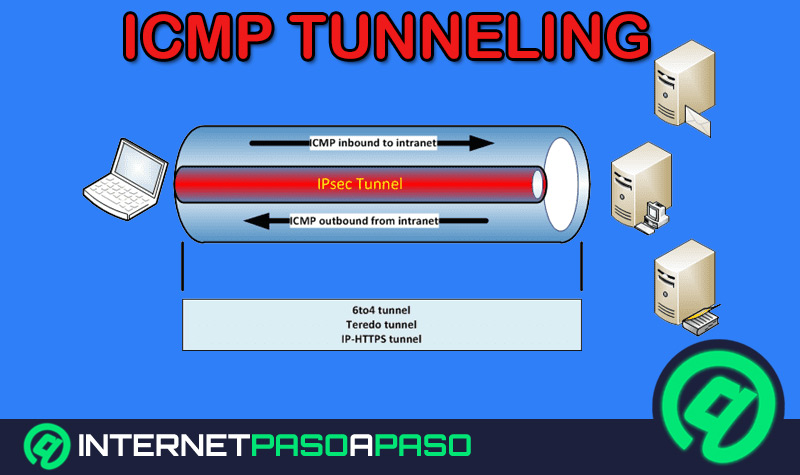
Щодо механізму дії цих типів атак , а точніше, того, як вони працюють, ми підкреслимо, що вони базуються на введенні довільних даних в echo-пакет , який надсилається на віддалений комп'ютер. Цей комп'ютер потім відповідає тим самим, вводячи недопустиму відповідь в інший ICMP-пакет для передачі назад.
Таким чином, хоча проксі-сервер використовує пакети echo-відповіді, клієнт фактично виконує всю необхідну комунікацію за допомогою пакетів echo-запитів ICMP . Тож технічно можливо, що проксі-сервер використовує пакети echo-запитів, але ці пакети не пересилаються клієнту, оскільки клієнт знаходиться за трансльованою адресою.
Завдяки цьому операційному механізму, атаки тунелювання ICMP зазвичай можна використовувати для обходу правил брандмауера шляхом перенаправлення легітимного трафіку . Це означає, що мережеві адміністратори не зможуть виявити цей тип трафіку у своїй мережі без глибокої перевірки пакетів або ретельного перегляду журналів.
Як я можу захистити себе від атаки тунелювання ICMP на будь-якому пристрої?
Враховуючи, що зупинити або запобігти створенню ICMP-тунелів як потужних кібератак надзвичайно важко, оскільки брандмауер може поширювати їх як керуючі повідомлення, що видаються самою операційною системою , нібито захиститися від цих загроз не так просто.
Тому, щоб спробувати уникнути їх або протидіяти їм, необхідно зосередитися на конкретних заходах безпеки, які ми згадуємо тут для запобігання тунелюванню ICMP:
- Необхідно забезпечити прохід великого розміру МКМП.
- Корисно допустити адміністраторів факт використовувати ICMP-повідомлення вільно.
- також Ви можете вибрати виконувати надійну автентифікацію та зашифровувати корисне навантаження.
- Це має спрацювати коли Комп'ютер розташований за персональним брандмауером. на рівні програми.
Тому важливо розуміти, що вкрай важливо забезпечити дотримання всіх цих правил як під час завантаження ICMP-пакета в мережевий стек, так і під час його завантаження з нього . Крім того, ця політика також повинна бути реалізована у виконанні протоколу ICMP ядра.