- Файли ICS сприймаються як безпечні, але їх використовують для підробки та фішингових кампаній, що використовують довіру до календаря.
- Зловмисники покладаються на легітимні домени або скомпрометовані облікові записи, терміновість та QR-коди, щоб викрасти облікові дані за допомогою шкідливих запрошень.
- Пом’якшення наслідків включає коригування політики запрошень, ставлення до ICS як до конфіденційного контенту та посилення багатофакторної автентифікації (MFA) та умовного доступу.
- Спеціальне навчання щодо календарних ризиків та належна система звітності є ключем до своєчасного зупинення цих кампаній.
Файли ICS та запрошення календаря стали прибутковою точкою входу для кіберзлочинців. Роками ми вважали їх нешкідливими: електронний лист із зустріччю, ви додаєте файл .ics, натискаєте «Прийняти», і зустріч автоматично додається до вашого календаря Outlook, Google Calendar або iCloud. Саме це відчуття нормальності все частіше використовують спуфінгові та фішингові кампанії.
Протягом останніх місяців було виявлено хвилі атак, які використовують запрошення ICS для проникнення шахрайських посилань, шкідливих QR-кодів та імітації легітимних корпоративних облікових записів, часто з використанням адрес, які виглядають внутрішніми, таких як [email protected] . В результаті виникає сценарій, у якому традиційні фільтри електронної пошти не завжди реагують вчасно, і користувачі виявляють шахрайство безпосередньо у своїх календарях — середовище, в якому вони зазвичай втрачають пильність.
Що таке ICS-файл і чому він став проблемою?
Файл ICS — це стандартний формат календаря на основі iCalendar, призначений для обміну подіями між різними програмами: Outlook, Google Calendar, Apple Calendar, і практично будь-яке сучасне рішення для планування розпізнає його без проблем. На практиці це структурований текстовий файл, що містить такі поля, як дата, час, тема, опис, організатор та учасники.
У повсякденній діяльності компанії файли ICS постійно використовуються для координації внутрішніх зустрічей, запрошення постачальників, надсилання вебінарів або планування ділових зустрічей. Типовий робочий процес знайомий будь-якому користувачеві: надходить електронний лист із запрошенням, вкладення .ics відкривається, календар запитує, чи потрібно додати подію, і одним клацанням миші зустріч планується з автоматичними нагадуваннями.
Проблема полягає в тому, що ця екосистема сприймається як «безпечна» як користувачами, так і багатьма рішеннями безпеки. Оскільки це звичайний текст, а не виконуваний файл чи документ із макросами, аналітичні системи схильні розглядати його як низькоризиковий. Вони перевіряють заголовок електронного листа, репутацію домену, автентифікацію SPF/DKIM/DMARC, і якщо все в порядку, запрошення проходить без особливих підозр.
Крім того, глибока інтеграція між електронною поштою та календарем на таких платформах, як Microsoft 365 або Google Workspace, часто означає, що користувачі навіть не підозрюють про наявність вкладення ICS. Вони бачать лише сповіщення про подію з її темою, ім’ям організатора, деяким текстом в описі та кнопками «Прийняти», «Відхилити» або «Запропонувати новий час». Саме цей перехід між каналами — від електронної пошти до програми календаря — і є тим, чим користуються зловмисники.
Метод атаки: спуфінг та фішинг через запрошення ICS
Поточні кампанії зі спуфінгу та фішингу з використанням запрошень ICS дуже точно імітують законний процес зустрічі, щоб пройти повз перевірки безпеки. Йдеться не про грубі електронні листи з незнайомими доменами, а про повідомлення, які, на перший погляд, могли бути легко надіслані внутрішніми системами компанії.
Дуже поширена схема починається з реєстрації зловмисником повністю легітимного домену , налаштованого з його записами SPF, DKIM та DMARC згідно з інструкцією. Цей домен може бути нейтральним або видавати себе за сторонній бренд, але ключовим моментом є те, що в очах фільтрів електронної пошти він має добру репутацію та легко проходить технічну автентифікацію.
У ще небезпечнішому варіанті зловмисник скомпрометує справжній корпоративний обліковий запис : викрадає облікові дані через іншу фішингову кампанію, зловживає токенами сеансу або використовує вразливість для входу в Microsoft 365, Google Workspace або локальний поштовий сервер. З цього моменту вони мають справжню поштову скриньку від організації, що робить їхній трафік повністю надійним.
Маючи доступ до «чистого» облікового запису, зловмисник надсилає запрошення з календаря з прикріпленим ICS-файлом або безпосередньо використовуючи функцію створення зустрічей платформи (наприклад, зі скомпрометованого облікового запису Outlook). Тіло повідомлення зазвичай містить дуже мало або взагалі не містить тексту, саме для того, щоб уникнути запуску механізмів семантичного аналізу. Суть кампанії полягає в самій події, а не в електронному листі.
Пастка прихована в самих полях ICS: описи з посиланнями на фішингові веб-сайти , вбудовані зображення, що імітують внутрішні документи, тексти з проханням «підписати» щось термінове, і все частіше QR-коди, що перенаправляють на шахрайські сайти. Файл також може маніпулювати полем органайзера таким чином, що календар відображатиме адреси, які виглядають як внутрішні служби, такі як [email protected] або [email protected] , створюючи відчуття повної легітимності.
Поширені тактики: QR-коди, терміновість та видавання себе за організатора
Однією з найпоширеніших тактик у цих кампаніях є включення до запрошення зображень , які виглядають як інструкції, політики або корпоративні форми. Це зображення показує нібито офіційний документ із повідомленням на кшталт «Документ відділу кадрів очікує підпису» та QR-код для його заповнення.
Використання QR-кодів не випадкове: воно переносить дію на мобільний телефон жертви , де часто менше корпоративних засобів контролю безпеки, ніж на робочому ноутбуці. Людина сканує код камерою або застосунком для зчитування QR-кодів, потрапляє на сторінку, яка виглядає як постачальник електронного підпису, веб-сайт банку або власна сторінка входу компанії, і вводить свої облікові дані, нічого не підозрюючи.
Ще одним ключовим елементом є соціальна інженерія, заснована на терміновості та страху . Назви подій часто містять тиск: «УВАГА! Ваш обліковий запис буде заблоковано», «Автоматичний платіж заплановано через 12 годин», «Очікується перевірка заробітної плати» або «Обов’язкове оновлення політики безпеки». Мета полягає в тому, щоб, коли з’являється сповіщення календаря, користувач відчував, що отримує офіційне повідомлення, і прагнув натиснути, щоб уникнути більшої проблеми.
Зловмисники також використовують пряме підроблення календарних систем . У багатьох випадках події показуються «надісланими від імені» [email protected] , хоча організація ніколи не налаштовувала таку адресу. Це досягається шляхом оголошення цієї адреси електронної пошти як адреси організатора в самій ICS. Візуально користувач інтерпретує це як зустріч, згенеровану внутрішнім ботом або корпоративною системою бронювання.
Крім того, деякі атаки навіть не додають файл .ics, натомість використовують прямі запрошення з таких платформ, як Календар Google . Залежно від налаштувань жертви, подію можна автоматично додати до її календаря, і відповідний електронний лист не витрачатиме багато часу у вхідних повідомленнях. Шкідливе посилання залишається в описі події, готове до натискання, коли надійде нагадування.
Чому атаки на ICS обходять так багато засобів контролю безпеки?
Сучасні системи фільтрації електронної пошти є дуже складними для зупинки класичного фішингу: репутація домену, перевірка SPF/DKIM/DMARC, аналіз тексту, ізоляція вкладень, перевірка URL-адрес та багато іншого. Однак запрошення ICS використовують слабкі сторони цієї моделі.
По-перше, повідомлення зазвичай надходить із цілком легітимних доменів або облікових записів . Немає адрес зі зміненими літерами, як-от paypa1.com, немає відомих спам-доменів і нічого особливо підозрілого. Крім того, якщо поштову скриньку скомпрометовано всередині самої організації, електронний лист навіть не залишає мережу: він надсилається та отримується виключно в межах корпоративної екосистеми, де контроль, як правило, менш жорсткий.
По-друге, формат ICS традиційно не вважається високоризикованим . Це структурований текст; багато пошукових систем не обробляють його так само, як PDF, DOCX або ZIP-файли. Це означає, що шкідливі посилання або оманливий контент можуть бути замасковані в описі події або в менш перевірених полях, залишаючись непоміченими певними рішеннями безпеки, особливо тими, які не заглиблюються в зміст подій календаря.
Автоматизація календарів у Google Workspace та Microsoft 365 також відіграє певну роль . У багатьох орендарях зовнішні запрошення відображаються в календарі за замовчуванням, навіть якщо користувач їх явно не прийняв. У деяких випадках користувачеві навіть не потрібно відкривати електронний лист, щоб подія відобразилася. Це знижує ефективність елементів керування, які залежать від взаємодії з оригінальним повідомленням, таких як попереджувальні банери або переписування URL-адрес.
Зрештою, є ще й потужний психологічний фактор: користувачі сприймають календар як «внутрішній» та контрольований простір . Нагадування, яке з’являється поряд з іншими реальними зустрічами в ідентичному форматі, сприймається як природна частина дня. Через цю упередженість багато співробітників втрачають пильність саме там, де це найбільше потрібно, особливо якщо питання стосується заробітної плати, банківської справи, внутрішньої політики чи корпоративних послуг.
Інші пов'язані тенденції: PDF-файли з QR-кодами, CAPTCHA та перевірка в режимі реального часу
Фішинг календаря не відбувається ізольовано; він часто супроводжується іншими методами, призначеними для обходу автоматизованого контролю . У різних звітах постачальників засобів безпеки, таких як Kaspersky, описані кампанії, в яких ICS є лише одним елементом більшого пазла.
Одна з найпоширеніших тактик — використання PDF-файлів із вбудованими QR-кодами замість клікабельних посилань. Електронний лист може здаватися нешкідливим на перший погляд, без підозрілих URL-адрес, але після відкриття PDF-файлу QR-код веде на шкідливий веб-сайт. Деяким рішенням безпеки складніше аналізувати зображення в документах, тому цей метод досягає того ж ефекту, що й QR-код у календарі: змушує користувача використовувати свій мобільний пристрій поза межами більш контрольованого корпоративного середовища.
Ще одна тактика полягає в тому, щоб додавати PDF-файли, захищені паролем . Ключ зазвичай вбудований у тіло електронного листа або надсилається окремим каналом. Оскільки він зашифрований, документ уникає глибокого аналізу, який виконується багатьма шлюзами або пісочницями. На практиці це тимчасовий рівень невидимості, який захищає шкідливий контент, доки користувач його не відкриє.
В інтернеті зростає кількість фішингових сторінок, які об'єднують кілька CAPTCHA або нібито перевірок безпеки перед відображенням фактичної форми. Ідея полягає у фільтрації ботів та автоматичних сканерів: якщо система не може виконати ці кроки, вона ніколи не побачить вміст, що краде облікові дані, тоді як людина-жертва побачить його, що підвищує ефективність атаки.
Що ще гірше, багато з цих веб-сайтів інтегрують системи перевірки облікових записів у режимі реального часу . Коли користувач вводить адресу електронної пошти, сайт перевіряє, чи вона виглядає дійсною для імітованого сервісу. Якщо вона не збігається, він відображає правдоподібні повідомлення про помилки, заохочуючи користувача спробувати іншу адресу. Така увага до деталей робить шахрайство ще переконливішим і ускладнює для користувача виявлення аномалії.
Календар як «додатковий запис» в організації
Історично багато компаній ставилися до календаря як до вторинної функції, пов'язаної з електронною поштою , не надаючи йому окремої ролі в стратегії безпеки. Сьогодні ця точка зору далеко не відповідає дійсності: календар перетворився на справжній центр інтеграції, автоматизації та робочих процесів, які безпосередньо впливають на бізнес.
У багатьох організаціях зовнішні запрошення приймаються або відображаються з дуже незначним опором . Для певних доменів є типовим вважатися надійними в усьому світі, або для користувачів прийнято практично будь-яку зустріч, яка «звучить» так, ніби вона від співробітника, постачальника або внутрішнього спілкування. Події, що нагадують внутрішні тренінги, зміни політик, перегляд зарплат або сповіщення про виставлення рахунків, мають особливо високий рівень прийняття.
Водночас календар дедалі більше пов’язується з інструментами підвищення продуктивності та навіть рішеннями на основі штучного інтелекту : помічниками, які генерують звіти про зустрічі, ботами, які надсилають нагадування в інструментах чату, автоматизацією, яка запускає робочі процеси затвердження, коли заплановано певний тип події тощо. Зловмисна подія, яка проникає в цю екосистему, може за певних сценаріїв підживлювати процеси, не призначені для обробки ворожого контенту.
На практиці календар став «бічним входом» до організації . Зловмисники більше не конкурують виключно у вхідних повідомленнях, де користувачі засвоїли фішингові тактики та є більш підозрілими. Вони віддають перевагу середовищу, де зовнішній вигляд одноманітний, нагадування повторюються, а користувачі більше зосереджені на управлінні своїми розкладами, ніж на аналізі законності кожної зустрічі.
Все це пояснює, чому ми бачимо кампанії, спеціально орієнтовані на офісних працівників та B2B-середовища , із запрошеннями, дуже точно адаптованими до бізнес-контексту. Мета майже завжди однакова: викрасти цінні облікові дані, отримати реальний обліковий запис, а потім використовувати його для латерального просування, запуску нових хвиль спаму зсередини або доступу до внутрішніх ресурсів.
Технічні заходи для зменшення ризиків із запрошеннями ICS
З точки зору систем та безпеки, рішення полягає не в тому, щоб повністю виключити все, що пов'язано з плануванням, оскільки це серйозно порушить щоденну роботу . Йдеться радше про пошук балансу між безперервністю бізнесу та зменшенням площі атаки.
Можна заблокувати всі вкладення .ics на шлюзі електронної пошти, але для більшості організацій це було б непрактично: зустрічі з клієнтами, постачальниками, партнерами та зовнішніми співробітниками, які покладаються на цей стандартний формат, будуть втрачені. Аналогічно, повне вимкнення зовнішніх зустрічей може зменшити ризик, але ціною паралізування значної частини корпоративної діяльності.
Можливо вдосконалити політики зовнішніх запрошень у Microsoft 365 або Google Workspace . Наприклад, можна вимкнути автоматичне додавання зустрічей від невідомих відправників до календаря, вимагати від користувачів приймати їх вручну або встановити різні політики залежно від домену походження (більш обмежуючи використання тих, хто не належить до постійних партнерів).
Ще один спосіб захисту — налаштувати правила шлюзу та решту стеку безпеки , щоб запрошення календаря розглядалися як потенційно конфіденційний контент. Це включає перевірку електронних листів із вкладеннями .ics, запрошень на зустрічі з практично порожніми текстовими елементами, подій, що містять посилання в описі, та відправників, які намагаються видати себе за внутрішніх, хоча це не так, особливо адрес, таких як [email protected] , які не включені до конфігурації компанії.
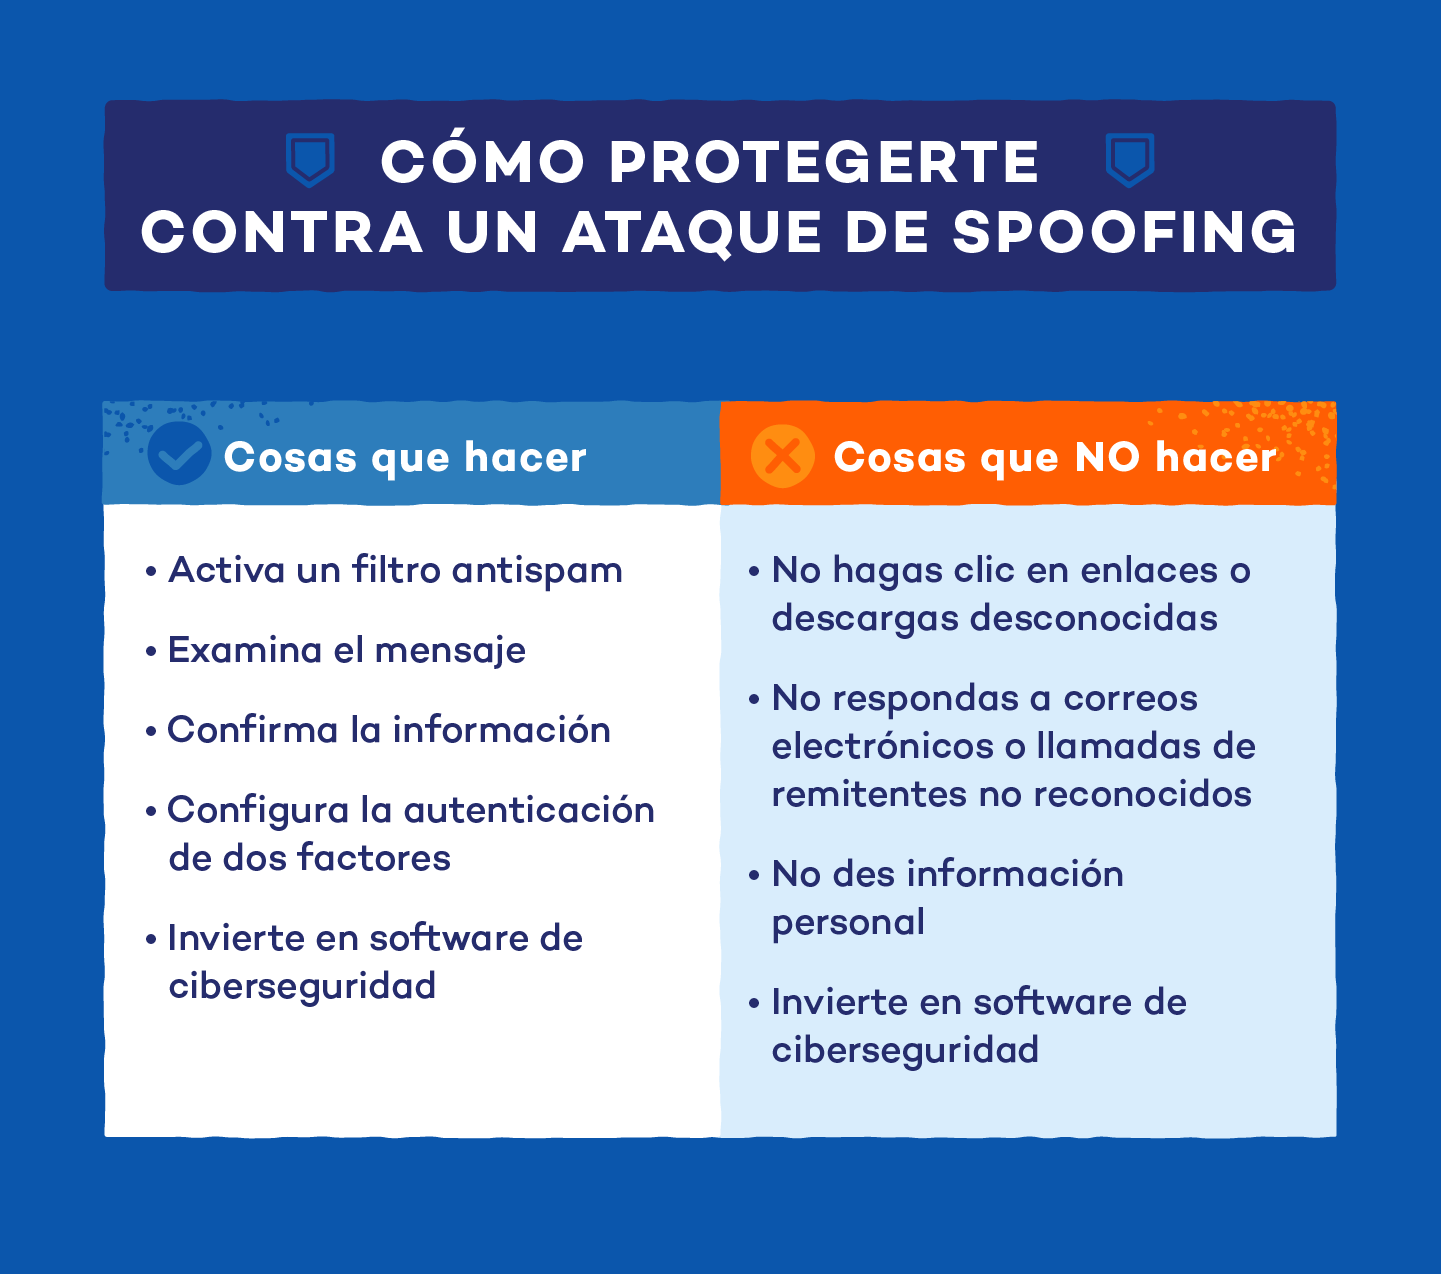
Зрештою, вкрай важливо посилити захист після потенційної крадіжки облікових даних та захистити конфіденційність в Інтернеті . Ці атаки, у більшості випадків, спрямовані на крадіжку дійсних імен користувачів та паролів. Підвищення безпеки входу за допомогою стійких до фішингу MFA (фізичні ключі безпеки, ключі доступу, програми з явним схваленням) та політик умовного доступу, пов’язаних з корпоративними пристроями, допомагає значно зменшити вплив, навіть якщо хтось натискає на посилання або QR-код.
Навчання, звітність та культура безпеки протягом календаря
Якими б добрими не були технічні засоби контролю, вирішальною ланкою залишається користувач . Більшість цих атак спираються на соціальну інженерію, експлуатуючи довіру до організаційних інструментів та щоденну метушню. Тут обізнаність — це не «приємне» доповнення, а центральний елемент.
Навчальні програми повинні включати конкретні приклади фішингу календаря , а не лише зосереджуватися на типових підозрілих електронних листах. Працівників потрібно навчити ставити під сумнів запрошення, які раптово з’являються, особливо якщо вони мають панікерські теми, надходять з невідомих адрес або містять посилання та QR-коди для «вирішення» проблем з обліковими записами, заробітною платою чи рахунками-фактурами.
Так само важливо мати простий та надійний механізм повідомлення про підозрілі електронні листи та запрошення. Коли люди бачать, що кожне сповіщення, яке вони надсилають, справді аналізується, і що вони отримують зворотний зв'язок, вони схильні повідомляти більше, що, своєю чергою, дозволяє виявляти закономірності, блокувати нові кампанії та реактивно вдосконалювати правила безпеки.
Ключовий напрямок навчання полягає в управлінні терміновістю та страхом . Важливо навчити персонал бути обережним з будь-яким повідомленням або подією, яка вимагає негайних дій під загрозою закриття рахунку, арешту або переривання обслуговування. Якщо сповіщення, схоже, надходить від банку, постачальника або зовнішньої платформи, бажано завжди перевіряти його через офіційні канали: вручну введіть URL-адресу в браузер або скористайтеся офіційним застосунком; ніколи не перейдіть за посиланням у запрошенні або QR-кодом.
Поєднуючи спеціальне навчання з планування, ефективні канали звітності та дуже чітке корпоративне повідомлення — сам порядок денний також є потенційним вектором атаки — ймовірність того, що хтось попадеться на чергову підозрілу «термінову зустріч», значно зменшується. Водночас команди безпеки отримують інформацію в режимі реального часу про те, які кампанії фактично охоплюють користувачів.
Уся ця ситуація дає нам важливий урок: запрошення ICS більше не є нейтральною територією . Оскільки традиційна електронна пошта стала більш надійною, зловмисники переключилися на канали, де видимість нормальності працює їм на користь. Розуміння того, як працює спуфінг та фішинг через файли календаря, коригування технічних політик та навчання команд підозріло ставитися до будь-якої «дивної зустрічі», яка раптово з’являється в їхньому календарі, стало невід’ємною частиною будь-якої серйозної стратегії кібербезпеки.