แม้ว่าจะเป็นความจริงที่ว่าความปลอดภัยของคอมพิวเตอร์ถูกนิยามว่าเป็นกระบวนการป้องกัน ควบคุม และตรวจจับการใช้งานระบบคอมพิวเตอร์โดยไม่ได้รับอนุญาต แต่ก็ต้องอาศัยมาตรการจำนวนมากที่จำเป็นในการปกป้องผู้ใช้จากผู้บุกรุกที่ใช้ทรัพยากรดิจิทัลด้วยเจตนาร้าย
ด้วยเหตุนี้การรักษาความปลอดภัยทางไซเบอร์จึงมักครอบคลุมเทคนิคการรักษาความปลอดภัยที่หลากหลายซึ่งควรค่าแก่การทำความเข้าใจ ตัวอย่างเช่น การรู้ว่าICMP Tunneling คืออะไรนั้น มีความสำคัญ เนื่องจากเป็นการโจมตีทางไซเบอร์ที่ทรงพลังและแพร่หลายที่สุดอย่างหนึ่งในด้านนี้ โดยธรรมชาติแล้วมันจะสร้างการเชื่อมต่อแบบลับๆ
ดังนั้น เพื่อเรียนรู้วิธีป้องกันตัวเองจากกิจกรรมที่ผิดกฎหมายนี้ ในบทความนี้เราจะอธิบายว่าICP Tunneling คืออะไรรวมถึงกลไกการทำงานในกรณีส่วนใหญ่ และเราจะอธิบายวิธีการรับมือกับการโจมตีประเภทนี้บนอุปกรณ์ใด ๆเพื่อหลีกเลี่ยงการตกเป็นเหยื่อ
การโจมตีแบบ ICMP Tunneling คืออะไร และใช้เพื่ออะไร?
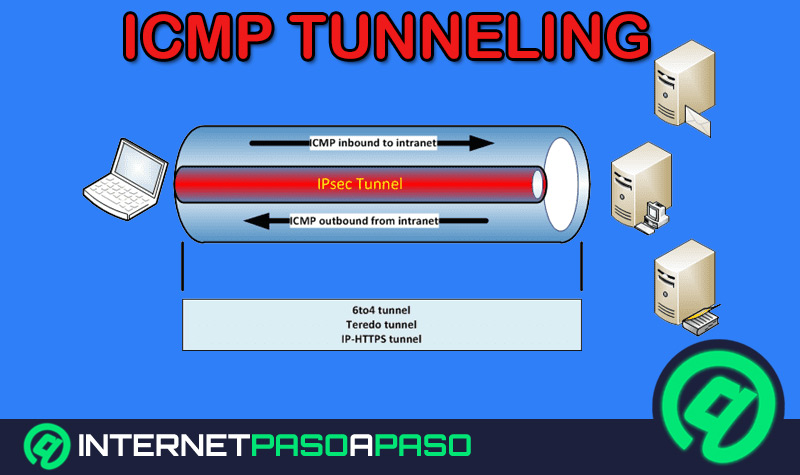
โดยพื้นฐานแล้วการสร้างอุโมงค์ ICMPหมายถึงการบุกรุกที่ใช้เพื่อหลีกเลี่ยงไฟร์วอลล์และสร้างการสื่อสารที่ยากต่อการติดตามหรือดักฟังไฟร์วอลล์ในบริบทนี้หมายถึงส่วนหนึ่งของระบบคอมพิวเตอร์ที่ออกแบบมาเพื่อจำกัดการเข้าถึงที่ไม่ได้รับอนุญาตและอนุญาต เฉพาะ การสื่อสารที่ได้รับอนุญาตเท่านั้น
ในแง่นี้การโจมตีแบบ ICMP Tunneling มีจุดประสงค์เพื่อหลีกเลี่ยงระบบคอมพิวเตอร์ที่ไม่บล็อกแพ็กเก็ต ICMPซึ่งเป็นโปรโตคอลควบคุมข้อความที่ใช้ส่งข้อความแสดงข้อผิดพลาดที่บ่งชี้ว่าโฮสต์ไม่พร้อมใช้งานนอกจากนี้ การโจมตีเหล่านี้มักใช้เพื่อสร้างการเชื่อมต่อลับระหว่างเครื่องระยะไกลสองเครื่องโดยใช้แพ็กเก็ตคำขอและตอบกลับ ICMP echo
กลไกการทำงานของการโจมตีทางไซเบอร์ประเภทนี้คืออะไร?
เกี่ยวกับการทำงานของกลไกการโจมตีประเภท นี้ หรือกล่าวอีกนัยหนึ่งคือวิธีการทำงานของมัน เราขอชี้ให้เห็นว่าการโจมตีเหล่านี้อาศัยการแทรกข้อมูลที่ไม่ถูกต้องเข้าไปในแพ็กเก็ตสะท้อนกลับที่ส่งไปยังคอมพิวเตอร์ระยะไกล จากนั้นเครื่องนั้นจะตอบกลับด้วยวิธีการเดียวกันโดยการแทรกข้อมูลที่ไม่ถูกต้องเข้าไปในแพ็กเก็ต ICMP อีกแพ็กเก็ตเพื่อส่งกลับมา
ดังนั้น ในขณะที่พร็อกซีใช้แพ็กเก็ตตอบกลับแบบเอคโค่ ไคลเอนต์จะทำการสื่อสารที่จำเป็นทั้งหมดโดยใช้แพ็กเก็ตคำขอเอคโค่ ICMP จริงๆ ดังนั้น ในทางเทคนิคแล้ว เป็นไปได้ที่พร็อกซีจะใช้แพ็กเก็ตคำขอเอคโค่ แต่แพ็กเก็ตเหล่านี้ไม่ได้ถูกส่งต่อไปยังไคลเอนต์เนื่องจากไคลเอนต์อยู่เบื้องหลังที่อยู่ที่มีการแปลงแล้ว
ด้วยกลไกการทำงานนี้การโจมตีแบบ ICMP tunneling จึงสามารถใช้หลีกเลี่ยงกฎของไฟร์วอลล์ได้โดยการเบี่ยงเบนทราฟฟิกที่ถูกต้องซึ่งหมายความว่าผู้ดูแลระบบเครือข่ายจะไม่สามารถตรวจจับทราฟฟิกประเภทนี้ในเครือข่ายของตนได้หากไม่มีการตรวจสอบแพ็กเก็ตเชิงลึกหรือการตรวจสอบบันทึกอย่างละเอียด
ฉันจะป้องกันตัวเองจากการโจมตีแบบ ICMP Tunneling บนอุปกรณ์ใดๆ ได้อย่างไร?
เนื่องจากเป็นการยากอย่างยิ่งที่จะหยุดหรือป้องกันการสร้างอุโมงค์ ICMPซึ่งเป็นภัยคุกคามทางไซเบอร์ที่ร้ายแรง เพราะไฟร์วอลล์สามารถส่งต่ออุโมงค์เหล่านี้ในรูปแบบข้อความควบคุมที่ส่งมาจากระบบปฏิบัติการได้ดังนั้นการป้องกันตนเองจากภัยคุกคามเหล่านี้จึงไม่ใช่เรื่องง่าย
ดังนั้น เพื่อพยายามหลีกเลี่ยงหรือต่อต้านการโจมตีเหล่านี้ จำเป็นต้องมุ่งเน้นไปที่มาตรการรักษาความปลอดภัยเฉพาะ ซึ่งเราจะกล่าวถึงต่อไปนี้เพื่อป้องกันการโจมตีแบบ ICMP tunneling:
- จำเป็นต้องเปิดทางให้ผ่านไปได้ ที่มีขนาดใหญ่ ไอซีเอ็มพี
- การยอมรับผู้บริหารเป็นสิ่งที่มีประโยชน์ ข้อเท็จจริงของ ใช้ข้อความ ICMP อย่างอิสระ
- ด้วย คุณสามารถเลือก ดำเนินการตรวจสอบสิทธิ์อย่างเข้มงวดและเข้ารหัสข้อมูล.
- น่าจะใช้ได้ เมื่อ คอมพิวเตอร์เครื่องนี้ตั้งอยู่หลังไฟร์วอลล์ส่วนบุคคล ในระดับแอปพลิเคชัน
ดังนั้น จึงจำเป็นอย่างยิ่งที่จะต้องเข้าใจว่า การปฏิบัติตามกฎเหล่านี้อย่างเคร่งครัดนั้นมีความสำคัญอย่างยิ่งทั้งในขณะที่แพ็กเก็ต ICMP ถูกอัปโหลดไปยังสแต็กเครือข่ายและในขณะที่ถูกดาวน์โหลดจากสแต็กเครือข่ายนอกจากนี้ นโยบายนี้ควรถูกนำไปใช้ ใน การดำเนินการโปรโตคอล ICMP ของเคอร์เนลด้วย