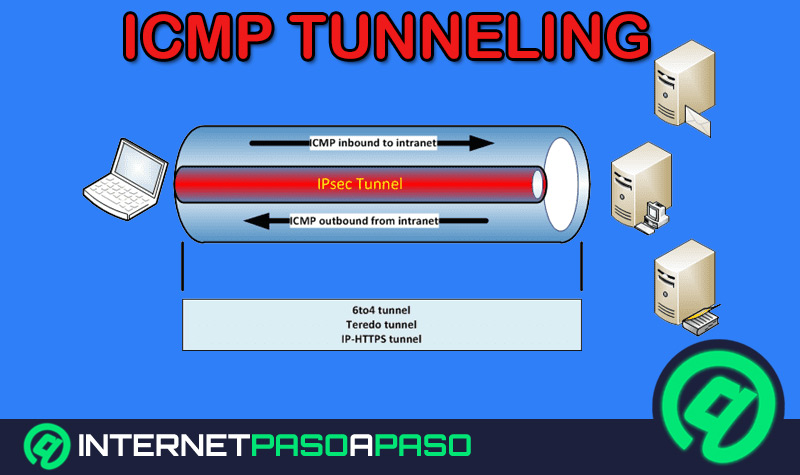
Även om det är sant att datasäkerhet definieras som processen att förhindra, kontrollera och upptäcka obehörig användning av ett datorsystem , förlitar den sig på ett stort antal åtgärder som är nödvändiga för att skydda användare från inkräktare som använder digitala resurser med ont uppsåt.
Därför omfattar cybersäkerhet vanligtvis ett brett spektrum av säkerhetstekniker som är värda att förstå. Till exempel är det viktigt att veta vad ICMP-tunneling är , med tanke på att det är en av de mest kraftfulla och utbredda cyberattackerna inom detta område. Till sin natur etablerar den en hemlig anslutning.
För att lära dig hur du skyddar dig mot denna olagliga aktivitet vill vi i det här inlägget förklara vad ICP-tunneling är , samt dess funktionsmekanism i de flesta fall. Vi kommer också att förklara hur man reagerar på denna typ av attack på vilken enhet som helst för att undvika att bli offer.
Vad är en ICMP-tunnelattack och vad används den till?
I grund och botten definieras ICMP-tunnling som ett intrång som används för att kringgå brandväggar och upprätta kommunikation som är svår att spåra eller avlyssna. En brandvägg hänvisar i detta sammanhang till den del av ett datorsystem som är utformad för att begränsa obehörig åtkomst och endast tillåta auktoriserad kommunikation.
I den här bemärkelsen tjänar en ICMP-tunnelattack till att kringgå datorsystem som inte blockerar ICMP-paket, baserat på det meddelandekontrollprotokoll som används för att skicka felmeddelanden som indikerar att en värd inte är tillgänglig . Dessutom används dessa attacker ofta för att upprätta en hemlig anslutning mellan två fjärrmaskiner med hjälp av ICMP-ekoförfrågningar och svarspaket.
Vilken är verkningsmekanismen för den här typen av cyberattack?
Angående verkningsmekanismen för den här typen av attacker , eller snarare hur de fungerar, framhäver vi att de är baserade på att godtycklig data injiceras i ett ekopaket som skickas till en fjärrdator. Denna maskin svarar sedan med samma mynt och introducerar ett olagligt svar i ett annat ICMP-paket som ska skickas tillbaka.
Därför, medan proxyn använder ekosvarspaket, utför klienten faktiskt all nödvändig kommunikation med hjälp av ICMP-ekoförfrågningspaket . Så tekniskt sett är det möjligt att proxyn använder ekoförfrågningspaket, men dessa paket vidarebefordras inte till klienten eftersom klienten finns bakom en översatt adress.
Tack vare denna funktionsmekanism kan ICMP-tunnelattacker vanligtvis användas för att kringgå brandväggsregler genom att omdirigera legitim trafik . Det innebär att nätverksadministratörer inte kommer att kunna upptäcka den här typen av trafik i sitt nätverk utan djup paketinspektion eller en grundlig logggranskning.
Hur kan jag skydda mig mot en ICMP-tunnelattack på vilken enhet som helst?
Med tanke på att det är extremt svårt att stoppa eller förhindra skapandet av ICMP-tunnlar som kraftfulla cyberattacker, eftersom brandväggen förmodligen kan sprida dem som kontrollmeddelanden som utfärdas av själva operativsystemet , är det inte så lätt att skydda sig mot dessa hot.
För att försöka undvika eller motverka dem kommer det därför att vara nödvändigt att fokusera på specifika säkerhetsåtgärder, som vi nämner här för att förhindra ICMP-tunnling:
- Det är nödvändigt att tillåta passage av den stora storleken på ICMP.
- Det är bra att släppa in administratörer faktum av använda ICMP-meddelanden fritt.
- också du kan välja utföra stark autentisering och krypterad nyttolast.
- Det borde fungera när Datorn är placerad bakom en personlig brandvägg. på applikationsnivå.
Därför är det viktigt att förstå att det är avgörande att säkerställa att alla dessa regler följs, både när ICMP-paketet laddas upp till nätverksstacken och när det laddas ner från den. Dessutom bör denna policy också implementeras i kärnans ICMP-protokollkörning.