Иако је тачно да се рачунарска безбедност дефинише као процес спречавања, контроле и откривања неовлашћене употребе било ког рачунарског система , она се ослања на велики број мера неопходних за заштиту корисника од уљеза који користе дигиталне ресурсе са злонамерном намером.
Зато сајбер безбедност обично обухвата широк спектар безбедносних техника које вреди разумети. На пример, важно је знати шта је ICMP тунелирање , с обзиром на то да је то један од најмоћнијих и најраспрострањенијих сајбер напада у овој области. По самој својој природи, успоставља тајну везу.
Стога, да бисмо научили како да се заштитите од ове илегалне активности, у овом посту желимо да објаснимо шта је ICP тунелирање , као и његов механизам рада у већини случајева. Такође ћемо објаснити како реаговати на ову врсту напада на било ком уређају како бисте избегли да постанете жртва.
Шта је ICMP тунелски напад и за шта се користи?
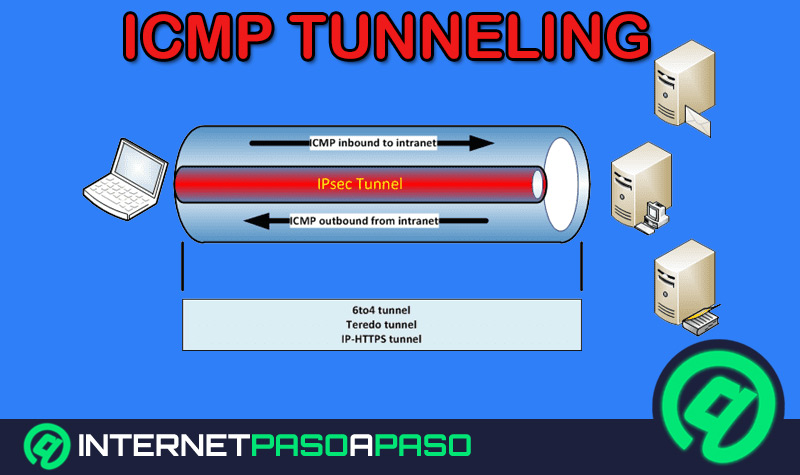
У основи, ICMP тунелирање се дефинише као упад који се користи за заобилажење заштитних зидова (фајервола) и успостављање комуникације коју је тешко пратити или прислушкивати . Заштитни зид (фајервол) се у овом контексту односи на део рачунарског система дизајниран да ограничи неовлашћени приступ и дозволи само овлашћену комуникацију.
У том смислу, напад ICMP тунелирањем служи за заобилажење рачунарских система који не блокирају ICMP пакете, на основу протокола за контролу порука који се користи за слање порука о грешци које указују да хост није доступан . Поред тога, ови напади се често користе за успостављање тајне везе између две удаљене машине користећи ICMP захтеве за одјеком и пакете одговора.
Који је механизам деловања ове врсте сајбер напада?
Што се тиче механизма деловања ових врста напада , или боље речено, начина на који функционишу, истичемо да се заснивају на убризгавању произвољних података у echo пакет који се шаље удаљеном рачунару. Ова машина затим одговара истим путем, уносећи илегални одговор у други ICMP пакет који треба да пошаље назад.
Стога, док прокси користи echo reply пакете, клијент заправо обавља сву потребну комуникацију користећи ICMP echo request пакете . Дакле, технички је могуће да прокси користи echo request пакете, али ти пакети се не прослеђују клијенту јер се клијент налази иза преведене адресе.
Захваљујући овом оперативном механизму, ICMP тунелски напади се обично могу користити за заобилажење правила заштитног зида преусмеравањем легитимног саобраћаја . То значи да мрежни администратори неће моћи да открију ову врсту саобраћаја на својој мрежи без дубинске инспекције пакета или темељног прегледа логова.
Како могу да се заштитим од ICMP тунелираног напада на било ком уређају?
С обзиром на то да је изузетно тешко зауставити или спречити стварање ICMP тунела као моћних сајбер напада, јер их заштитни зид може пропагирати као контролне поруке које издаје сам оперативни систем , наводно; није тако лако заштитити се од ових претњи.
Стога, да би се покушало да се избегне или супротстави, биће потребно фокусирати се на специфичне безбедносне мере, које овде помињемо како бисмо спречили ICMP тунелирање:
- Неопходно је омогућити пролаз велике величине ИЦМП.
- Корисно је примити администраторе чињеница о користите ICMP поруке слободно.
- такође можете да изаберете извршити јаку аутентификацију и шифровани корисни садржај.
- Требало би да ради када Рачунар се налази иза личног заштитног зида (фајервола). на нивоу апликације.
Стога је битно разумети да је кључно осигурати усклађеност са свим овим правилима, како када се ICMP пакет отпрема на мрежни стек, тако и када се преузима са њега . Штавише, ова политика би требало да буде имплементирана и у извршавању ICMP протокола језгра.