
Kako odkriti in se izogniti prevaram s kloniranjem glasu z umetno inteligenco
Pazite! Vaš glas lahko v nekaj sekundah klonira umetna inteligenca. Odkrijte, kako delujejo glasovne prevare in kako zaščititi svojo družino.

Pazite! Vaš glas lahko v nekaj sekundah klonira umetna inteligenca. Odkrijte, kako delujejo glasovne prevare in kako zaščititi svojo družino.

Zaščitite svojo aplikacijo in mobilne podatke. Odkrijte, kako izvesti celovit varnostni pregled, da preprečite vdore in zagotovite skladnost z GDPR. Prijavite se zdaj!
Odkrijte, kako IP-kamere postanejo vrata za hekerje, in spoznajte ključne ukrepe za zaščito vašega omrežja in preprečevanje kibernetskih napadov.
Ali vaš računalnik deluje počasi? Naučite se ločiti legitimni proces sistema Windows od virusa z uporabo naprednih trikov in brezplačnih orodij. Očistite svoj računalnik zdaj!
Odkrijte, kako upokojiti gesla v Linuxu z uporabo Passkeys in Bitwarden. Podroben vodič o namestitvi, varnosti in samostojnem gostovanju.

Je kdo s pomočjo umetne inteligence ustvaril lažen videoposnetek ali fotografijo vas? Odkrijte, kako izbrisati ponaredke, prijaviti kaznivo dejanje in zahtevati odškodnino še danes.

So vam ponudili sumljivo sponzorstvo? Odkrijte, kako delujejo prevare, usmerjene proti YouTuberjem, in zaščitite svoj Google Račun, preden bo prepozno.
Ste prejeli sumljivo varnostno opozorilo Apple? Naučite se, kako ločiti pravo podporo od prevar in takoj zaščititi svoj račun.
Odkrijte, kaj je zasipanje poverilnic, kako hekerji dostopajo do vaših računov in natančne korake za zaščito vaše digitalne identitete še danes.
Ne dovolite jim, da vdrejo v vašo spletno stran! Odkrijte, kako zaščititi svojo spletno stran z najboljšimi orodji in strategijami pred kibernetskimi napadi. Prijavite se zdaj.
Zaščitite svoje podjetje pred človeškimi napakami. Odkrijte, kako uvesti načrt stalnega ozaveščanja, da bi danes ustavili lažno predstavljanje in izsiljevalsko programsko opremo.

Zaščitite svoje podjetje pred tveganji umetne inteligence. Odkrijte, kako se še danes braniti pred takojšnjimi vdori, zastrupitvijo podatkov in avtomatiziranimi napadi.
Želite popolno anonimnost? Odkrijte, kaj je Onion Over VPN, kako ščiti vašo identiteto in ali morate res združiti Tor z vašim VPN-jem. Prijavite se zdaj!

Ali veste, ali potrebujete tako protivirusni program kot tudi VPN? Odkrijte, kako ju pravilno kombinirati za zaščito naprave in varno brskanje.
Greste na Kitajsko? Odkrijte najboljšo eSIM kartico z vgrajenim VPN-jem za uporabo WhatsAppa in Googla brez omejitev. Primerjajte pakete in potujte povezano!
Vam je bil odvzet račun WhatsApp? Odkrijte, kako hitro obnoviti račun, izločiti vsiljivca in okrepiti varnost, da se to ne bo ponovilo.

Ali McAfee kaj blokira? Tukaj se naučite, kako hitro in varno onemogočiti zaščito pred sledenjem in analizo v realnem času.

Ne nasedajte! Naučite se prepoznati prevare tehnične podpore, preprečiti krajo podatkov in zaščititi svoj računalnik takoj.

Odkrijte, kako kriminalci uporabljajo umetno inteligenco za ustvarjanje ponaredkov, naprednega lažnega predstavljanja in zlonamerne programske opreme. Naučite se, kako se zaščititi pred novimi digitalnimi grožnjami!

Odkrijte, kako deluje spletno preverjanje starosti, kaj zahtevajo veljavni zakoni in katere so najvarnejše možnosti za vašo zasebnost.

Ali ste vedeli, da vas lahko vaš usmerjevalnik prepozna brez kamer? Odkrijte nevarnosti BFId in kako zaščititi svoj WiFi pred resničnimi in učinkovitimi napadi.
Zaščitite vse svoje naprave hkrati. Tukaj se naučite, kako namestiti VPN na usmerjevalnik, kakšne so njegove prednosti, slabosti in kateri so najbolj združljivi modeli.
Ali brezplačni VPN-ji res delujejo? Odkrijte resnico o svoji zasebnosti, skritih tveganjih in katere so danes najvarnejše alternative.
Odkrijte, kako okrepiti svojo programsko opremo z integracijo varnosti že po zasnovi. Obvladajte DevSecOps in OWASP SAMM ter preprečite kritične ranljivosti še danes.
Ste kliknili na sumljivo povezavo? Brez panike. Odkrijte natančne korake za čiščenje naprave in shranjevanje računov takoj.
Odkrijte, kako zmanjšati porabo energije umetne inteligence, kaj je zelena umetna inteligenca in kako jo uporabiti za prihranek pri računu za elektriko v vašem domu. Optimizirajte svoj digitalni odtis še danes!
Odkrijte, kako delujejo skenerji ranljivosti, katera so najboljša orodja in kako preiti od odkrivanja do dejanskega upravljanja tveganj.

Želite postati vodilni na področju kibernetske varnosti? Odkrijte vse o certifikatu CISM: izpit, zahteve glede izkušenj in kako se pripraviti na njegov uspeh.
Odkrijte, zakaj je vaše spletno mesto počasno in kakšna so varnostna tveganja. Optimizirajte svojo učinkovitost in preprečite, da bi Google vaše spletno mesto označil kot nevarno.
Odkrijte, kaj je uporabnik root, zakaj je lahko nevaren in kako pravilno uporabljati sudo za upravljanje sistema Linux, ne da bi ga pri tem pokvarili. Prijavite se zdaj!
Ali vaš telefon deluje počasi ali se na njem pojavljajo oglasi? Odkrijte, kako s temi učinkovitimi in varnimi koraki očistiti svoj Android ali iPhone pred zlonamerno programsko opremo in virusi.
Informacijska varnost se nanaša na ukrepe in previdnostne ukrepe, sprejete za zaščito, zaščito in ohranjanje zaupnosti in varnosti osebnih podatkov uporabnikov. Vključuje tudi zaščito sistemov pred nevarnostmi in grožnjami. Ta veja računalništva je v današnjem svetu zelo pomembna, saj ima lahko vsaka napaka na tem področju resne posledice.
Informacijska varnost ali kibernetska varnost je opredeljena kot niz ukrepov, ki se uporabljajo za preprečevanje, odpravljanje in odkrivanje napak in groženj. Njen cilj je tudi zaščititi zaupnost, celovitost in razpoložljivost informacij znotraj sistema ter uporabnikov, ki dostopajo do teh sistemov in jih uporabljajo.
V računalniški varnosti se za ustvarjanje zaščite uporabljajo različna orodja , odvisno od elementa, ki ga je treba zaščititi; o teh bomo govorili kasneje.
Informacijska varnost je bila ustvarjena za zaščito uporabniške vsebine, pa tudi sistemov in programov, ki se uporabljajo za izvajanje najrazličnejših nalog. Obstajajo tudi drugi razlogi, ki jih bomo predstavili v nadaljevanju.
Informacijska varnost je zasnovana tako, da ščiti sredstva pred določenimi računalniškimi ranljivostmi , vključno z naslednjimi:
Ta načela morajo biti vedno prisotna, da se zagotovi zanesljivost računalniških sistemov, saj če je katero od njih kršeno, sistem ne more ustvariti potrebne ravni varnosti. To pomeni, da so lahko kadar koli ogroženi podatki, ki so posredovani podjetju ali uporabljeni na kateri koli napravi.
Varnostna načela so naslednja:
Obstajajo različne vrste računalniške varnosti, vsaka temelji na določenem področju ali je specializirana zanj , pri čemer razvija potrebne elemente za zaščito opreme, sistemov, programov in celo uporabnikov.
Kriptografija in kriptologija sta kompleksni tehniki, ki se uporabljata za zaščito ali prikrivanje informacij. V sodobnem času, zlasti v prejšnjem stoletju, sta se uporabljali skoraj izključno za zaščito podatkov in dokumentov, ki vsebujejo vojaške ali politične informacije.
Varnost, potrebna za pravilno delovanje podjetja, in viri, ki jih mora imeti to podjetje, so na primer razdeljeni na tri temeljne elemente: viri, ki jih je treba zaščititi (fizična varnost ali logična varnost) , varnost glede na čas zaščite (aktivna ali pasivna varnost) in varnost glede na vrsto vira, ki ga je treba zaščititi ( strojna oprema , programska oprema ali omrežje sistemov ).
Te vrste varnosti se medsebojno dopolnjujejo, zato je izjemno pomembno, da so vse pravilno izvedene.
Ti dve vrsti varnosti se osredotočata na vir, ki ga je treba zaščititi, v tem primeru na strojno in programsko opremo skupaj z informacijami, ki jih lahko shranjujejo ali prenašajo.
Ideja tega postopka je namestitev strežnikov v sobe ali podatkovne centre z ustreznimi varnostnimi ukrepi, ki preprečujejo ali zmanjšujejo škodo, ki jo lahko elementi utrpijo zaradi različnih groženj.
Za pravilno delovanje opreme (strojne opreme) je potrebna visoka fizična varnost. To pa zato, ker če je na primer oprema nameščena na mestu, kjer se pregreva, bo to vplivalo na njeno delovanje in lahko pride do napak v logični varnosti, kar povzroči različne izgube in poškodbe opreme in podatkov.
Specializiran je za situacije, ko se zaščita uporablja neprekinjeno, za njeno aktivacijo je potreben nadzor ali posebno dovoljenje ali ko neka zaščita vedno deluje (je aktivirana), ne glede na to, ali je sistem v uporabi ali izklopljen.
Ko se ti varnostni ukrepi aktivirajo, na primer pri obnavljanju informacij iz varnostne kopije, postane to pasivna varnost , saj je do škode ali napake že prišlo. Ko se škoda zgodi, se uporabijo potrebna sredstva za njeno odpravo.
Ta zadnja veja varnosti je specializirana za tri elemente in popolnoma dopolnjuje že omenjene.
S poudarkom na vrsti elementa, ki je bil zasnovan za zaščito:
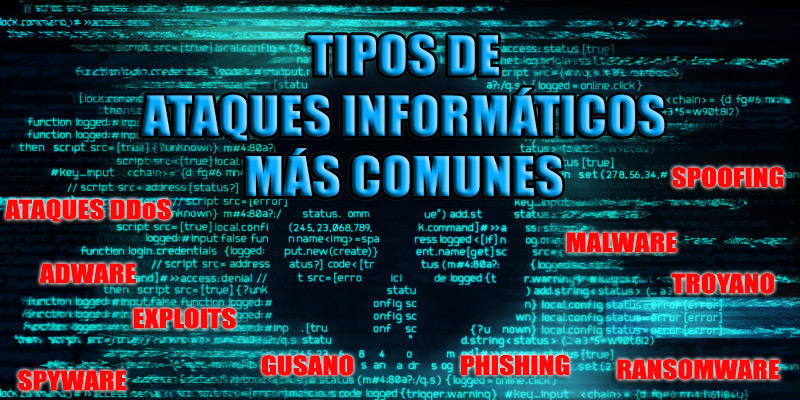
Najprej vam ponujamo seznam vseh najpogostejših in najpogostejših računalniških napadov in virusov danes . To je zato, da se boste lahko zavedali glavnih groženj v digitalnem svetu in se jim tako lahko izognili.
Spodaj navajamo najpomembnejše značilnosti najpogostejših računalniških virusov:
Nedvomno je ta kibernetska grožnja ena najbolj strah vzbujajočih zaradi svoje stroškovne učinkovitosti in predvsem zato, ker je napadalca izjemno težko izslediti . Ti napadi so sestavljeni iz številnih zahtev do strežnika z namenom, da se ta sesuje in natančneje blokira.
Tako imenovane "DDoS napade" lahko tako opredelimo kot napad na računalniški sistem ali omrežje, zaradi katerega je določena storitev ali vir popolnoma nedostopen legitimnim uporabnikom. To lahko povzroči izgubo omrežne povezljivosti zaradi porabe prenosa podatkov ali pasovne širine v omrežju žrtve.
Poleg tega je treba omeniti, da so napadi zavrnitve storitve zelo učinkoviti, ta učinkovitost pa izhaja iz dejstva, da jim ni treba premagati varnostnih ukrepov, ki običajno ščitijo strežnik . Ne poskušajo prodreti v notranje sisteme strežnika, temveč ga preprosto blokirajo.
Med drugim, čeprav obstajajo različne tehnike, je najpogostejša uporaba "botnetov" oziroma računalnikov, okuženih s trojanci in črvi, pri katerih uporabnik sam ne ve, da je del napada.
V osnovi je opredeljen kot nezakonit ali neetičen napad, ki izkorišča katero koli ranljivost v omrežjih, aplikacijah ali strojni opremi . To so napake v procesu razvoja programske opreme, ki ustvarjajo varnostne vrzeli, ki jih lahko kibernetski kriminalci uporabijo za dostop do programske opreme in posledično do celotnega sistema.
Ta vrsta napada se običajno kaže v programski opremi ali kodi, njen cilj pa je pridobiti nadzor nad računalniškim sistemom in ukrasti podatke, shranjene v omrežju . Uporabniki te vrste napada pogosto ne prepoznajo, dokler ni prepozno. Zato je priporočljivo, da programsko opremo redno posodabljate.
Omeniti velja, da je mogoče izkoriščanje ranljivosti razvrstiti glede na vrsto ranljivosti, na katero vplivajo , kot so napadi ničtega dne, ponarejanje ali napadi zavrnitve storitve. Zaradi njihove široke uporabe v digitalnem svetu prodajalci programske opreme izdajajo varnostne popravke za vse znane ranljivosti, vendar so lahko programi tudi s temi popravki še vedno ranljivi.
To je program, ki okuži računalnik in ko se enkrat namesti, ustvari svoje kopije ter jih razširi po omrežju . Na ta način jih namesti na različna mesta v računalniku z edinim namenom, da sesuje sisteme in računalniška omrežja ter prepreči delo vsem uporabnikom.
Pomembno je poudariti, da so računalniški črvi pravzaprav podrazred virusov ; veljajo za vrsto zlonamerne programske opreme. Med njihovimi najpomembnejšimi značilnostmi je, da za razliko od virusov ne potrebujejo vašega posredovanja ali varnostne kopije. To je zato, ker se lahko prenašajo prek omrežij ali e-pošte.
Poleg tega je tovrstni kibernetski napad izjemno težko zaznati , saj dejansko ne vpliva na normalno delovanje sistema; njegov namen je zagotoviti širjenje grožnje in s tem okužiti druge računalnike.
Še en izmed najbolj prepoznavnih kibernetskih napadov danes vključuje trojanske konje, ki so zelo podobni virusom. Vendar so virusi že po naravi uničujoči, medtem ko trojanci preprosto ustvarijo zadnja vrata, ki olajšajo vstop drugih zlonamernih programov v sistem . Poleg tega se trojanci ne morejo razmnoževati tako kot virusi in črvi.
Trojanski napad se običajno prikrije kot legitimna programska oprema , hekerji in kibernetski kriminalci pa to izkoristijo za krajo vaših zaupnih podatkov, pri čemer izvajajo dejanja, kot so: blokiranje, spreminjanje, brisanje ali kopiranje podatkov, ter motenje delovanja vašega računalnika in omrežij.
Trojanski napadi, znani tudi kot »trojanski konji«, imajo podobno poslanstvo: neopaženo vdrejo v sisteme in pridobijo dostop, ne da bi predstavljali resnično grožnjo. Lahko so celo skriti v na videz neškodljivih izvedljivih datotekah.
Zlonamerna programska oprema je splošen izraz, ki se običajno nanaša na katero koli zlonamerno programsko opremo , saj opisuje zlonamerno kodo, ki povzroča škodo sistemom.
Njegov glavni cilj je infiltrirati se v sistem in v njem povzročiti močno uničenje, zato veljajo za vsiljive in namerno neprijetne grožnje , ki poskušajo vdreti, poškodovati in celo onemogočiti vse od opreme do računalniških sistemov, omrežij, mobilnih naprav in tablic.
V tem smislu zlonamerna programska oprema običajno prevzame delni nadzor nad delovanjem naprave in moti njeno normalno delovanje . Zato se virusi, prav tako kot trojanci, črvi in drugi podobni napadi, štejejo za vrsto zlonamerne programske opreme.
Sčasoma je postalo jasno, da je glavni cilj zlonamerne programske opreme izsiljevanje denarja od uporabnika . Počne vse, kar je mogoče, da ukrade, šifrira ali izbriše podatke, ugrabi osnovne računalniške funkcije in vohuni za vsemi uporabnikovimi dejavnostmi brez dovoljenja. Vendar pa zlonamerna programska oprema običajno nima moči, da bi poškodovala sistemsko strojno opremo.
To zagotovo ni zlonamerna programska oprema, temveč tehnika socialnega inženiringa, ki jo kibernetski kriminalci uporabljajo za pridobivanje čim več zaupnih informacij od uporabnikov, kot so imena, gesla in zlasti podatki o kreditnih karticah, preprosto tako, da se izdajajo za legitimno in zaupanja vredno organizacijo.
Najpogostejše metode, ki se uporabljajo pri lažnem predstavljanju, so e-pošta, sporočila in telefonski klici . Ta sporočila pogosto prihajajo od legitimnih in znanih podjetij, kot so PayPal, banke, vladne agencije ali druge priznane entitete. Vendar pa te prevare temeljijo na lažnem predstavljanju za pridobitev vaših zaupnih podatkov, ki se nato uporabijo za goljufive namene.
Ko torej prejmete tovrstni napad po e-pošti, boste morda pozvani, da posodobite ali potrdite podatke o svojem računu. To vas preusmeri na lažno spletno mesto, kjer je mogoče zlahka pridobiti vaše podatke, kar vodi do kraje identitete. Čeprav lažnega predstavljanja ni mogoče popolnoma odpraviti, ga je mogoče enostavno odkriti s spremljanjem vašega spletnega mesta.
Ta vrsta digitalne grožnje, znana tudi kot »spoofing «, se nanaša na uporabo tehnik kraje identitete za zlonamerne ali preiskovalne namene, običajno z uporabo lažnega naslova IP . Natančneje, spoofing vključuje zamenjavo izvornega naslova IP paketa TCP/IP z drugim naslovom IP, ki ga želi napadalec zamenjati.
Tovrstni kibernetski napad je mogoče izvesti le z uporabo programov, posebej zasnovanih za ta namen. Napadalec se iz svojega računalnika izdaja za drug računalnik v omrežju , da bi pridobil dostop do virov v tretjem sistemu, ki je vzpostavil določeno raven zaupanja. To zaupanje temelji na imenu ali IP-naslovu gostitelja, ki bo izdajen.
Med drugim je mogoče njihove modele napadov razvrstiti glede na tehnologijo, ki jo uporabljajo . Vse to spada pod okrilje ideje, da je vsaka omrežna tehnologija ranljiva za krajo identitete, najbolj znani primeri pa so: ponarejanje IP-ja, ponarejanje e-pošte, ponarejanje DNS-a, ponarejanje spleta itd.
Opredeljena je kot vohunska programska oprema, namenjena zbiranju informacij o vašem računalniku s popolno diskretnostjo , saj običajno deluje tiho in ne pušča sledi o svoji dejavnosti, kar ji omogoča hitro zbiranje teh informacij. Poleg tega namešča druge programe brez opozorila in upočasnjuje delovanje operacijskih sistemov in programske opreme.
Med njegovimi najbolj zanimivimi značilnostmi ugotavljamo, da vohunska programska oprema povzroča počasnost operacijskih sistemov in programov, ker ponavadi porablja veliko strojnih virov in seveda tako preprečuje njihovo normalno delovanje.
Poleg tega ima vohunska programska oprema edinstveno lastnost, da samodejno namešča pojavna okna, da bi poskušala prodati določene izdelke in storitve ; ta temeljijo na informacijah, ki jih zberejo ti zlonamerni programi. Obstajajo specializirani programi za nadzor teh napadov, imenovani protivohunska programska oprema.
Končni cilj je zajemanje in spremljanje gibanja uporabnikov računalniške opreme, trenutno pa se ocenjuje, da je z vohunsko programsko opremo okuženih več kot 80 % osebnih računalnikov.
Ta koncept se na področju računalništva uporablja za programsko opremo, ki uporabniku samodejno prikazuje oglase . Z drugimi besedami, njena glavna funkcija je prikazovanje oglasov, da lahko proizvajalec programske opreme z njimi ustvarja prihodek.
Poleg zbiranja osebnih podatkov uporabnikov se oglaševalska programska oprema osredotoča tudi na beleženje pritiskov tipk in celo na temeljito sledenje vsem spletnim mestom, ki jih oseba obišče.
To jim omogoča zbiranje podrobnejših informacij o dejavnosti uporabnikovega računalnika, da bi lahko prikazali te nadležne oglase. Prav tako povzroči opazno upočasnitev sistema in ustvari občutek nestabilnosti.
Običajno se ta vrsta programske opreme posodablja samodejno in brez predhodnega obvestila uporabniku, zato je v večini primerov lahko videti nevidna . Poleg tega je pomembno omeniti, da obstajata dve vrsti oglaševalske programske opreme: legitimna in potencialno neželena.
Seveda so slednji zelo nevarni , saj lahko pridobijo podatke, kot so lokacija uporabnika, pa tudi njegova gesla in naslovi IP.
Trenutno je ta kibernetski napad eden najbolj strah vzbujajočih in, kar je še huje, nenehno narašča. Izsiljevalska programska oprema je opredeljena kot zelo moderna in dovršena vrsta zlonamerne programske opreme, ki si prizadeva ugrabiti vaše podatke tako, da jih šifrira ali zaklene in nato zahteva odkupnino za njihovo objavo.
To uporabnikom omogoča, da zahtevajo prenos v kateri koli digitalni valuti, s čimer se izognejo sledenju in lociranju.
V tem smislu velja za nov kriminalni sistem, katerega cilj je enostavno in hitro zaslužiti denar z grožnjami . Žal je te grožnje mogoče namestiti prek zavajajočih povezav, vključenih v e-poštna sporočila, neposredna sporočila ali spletna mesta.
Vendar pa je ena najpogostejših metod zlonamerna neželena pošta , ki vstavlja priloge kot past za pridobivanje povezav do zlonamernih spletnih mest.
Poleg tega je pomembno omeniti, da lahko izsiljevalska programska oprema popolnoma zaklene računalniški zaslon in šifrira najpomembnejše datoteke, shranjene v sistemu . Obstaja več vrst izsiljevalske programske opreme, najpogostejše pa so šifrirajoča izsiljevalska programska oprema, programska oprema za strašenje in programi za zaklepanje zaslona.
Analiza tveganja v računalništvu je preučevanje dejavnikov, ki lahko vplivajo na manifestacijo in materializacijo nevarnosti, v tem primeru računalniške nevarnosti ali grožnje. Njen namen je izračunati vrsto in obseg tveganja, da bi oblikovali preventivne taktike in akcijske načrte za reševanje specifičnih situacij, ki jih povzroča ta nevarnost.
Metoda, ki se uporablja za ocenjevanje tveganj, se lahko med podjetji razlikuje, vendar obstajajo bistveni koraki in vidiki v vsaki analizi tveganja:
To so različni varnostni ukrepi ali orodja, ki jih morate upoštevati za izboljšanje zaščite in zaščito vseh vaših informacij in računalniških sistemov. Vsak od njih ima lahko pomembno vlogo, odvisno od tega, kako uporabljate svoje naprave in katere informacije obdelujete prek njih; zelo pomembno je, da uporabite nekatere ali vse.
Protivirusna programska oprema je eno najpomembnejših in bistvenih orodij za računalnik in celo mobilni telefon, saj lahko po internetu brskajo različne grožnje in poskušajo ukrasti vašo identiteto in/ali podatke.
Kot veste, je protivirusna programska oprema zasnovana posebej za odkrivanje in odstranjevanje zlonamerne programske opreme. Računalniški virusi in trojanski konji so glavne tarče protivirusnih programov. Da bi zagotovili pravilno delovanje, jo vedno posodabljajte in preverite, ali je njena licenca veljavna.
Požarni zid ali tisto, kar se v angleščini običajno imenuje "firewall", je strojna ali programska naprava, ki omogoča upravljanje vseh vhodnih in izhodnih podatkov med dvema omrežjema ali med dvema ali več računalniki, ki pripadajo istemu omrežju.
Z drugimi besedami, požarni zid filtrira ves dohodni in odhodni promet, ki ne ustreza določenim vnaprej določenim pravilom. Če nabor podatkov ustreza ustaljenemu protokolu, lahko vstopi v omrežje, ki ga želimo zaščititi, ali pa ga zapusti.
Na napravah se trenutno uporablja široka paleta aplikacij. Sem spadajo internetni brskalniki, mobilne in tablične aplikacije, e-poštni odjemalci in drugo. Zaradi napak ali pomanjkljivosti so te aplikacije lahko ranljive za zunanje napade.
Posodobitve teh aplikacij so ustvarjene zato, da se izognemo tem težavam, pa tudi za odpravo napak ali izboljšanje estetike.
Danes je piratstvo vse večji problem, ki povzroča različne težave. Če se odločite za to metodo namestitve katerega koli programa, bodite previdni pri izbiri spletnega mesta , s katerega ga prenesete. Če niste prepričani, je najbolje, da kupite originalno licenco.
Grožnja, ki jo predstavlja nezakonita programska oprema, je v tem, da lahko ti programi, ker so spremenjeni tako, da zaobidejo varnostne ukrepe, vsebujejo tudi druge zlonamerne programe, ki kradejo vaše podatke. Drugi dejavniki vključujejo zmogljivost in sposobnost preprečevanja napak, saj je zelo pogosto, da imajo ti programi težave s kodo zaradi sprememb, ki jim omogočajo nezakonito delovanje.
Bodite previdni pri prenosih digitalnih datotek . Včasih te prispejo v e-poštnih sporočilih od neznancev ali celo prijateljev in vsebujejo zlonamerne datoteke s tipično besedno zvezo »poglejte si moj novi video ali fotografijo«. Ta taktika je med drugim pred časom postala zelo priljubljena na Facebooku.
To je najosnovnejše pravilo kibernetske varnosti in prva obrambna linija za vaše podatke. Za vsak račun, ki ga uporabljate: e-pošto, družbena omrežja, spletno bančništvo, ustvarite različna gesla in jih redno spreminjajte.
Varnostne kopije so zadnja možnost za obnovitev stabilnosti računalnika ali obnovitev izgubljenih podatkov. Vendar je še posebej pomembno, da redno ustvarjate varnostne kopije, zlasti če imate kritične podatke.
PRIDRUŽITE SE NAJHITREJ RASTOČI SKUPNOSTI INTERNETNIH UPORABNIKOV
SPREMLJAJTE NAS NA DRUŽBENIH OMREŽJIH!


