Čeprav drži, da je računalniška varnost opredeljena kot proces preprečevanja, nadzora in odkrivanja nepooblaščene uporabe katerega koli računalniškega sistema , se opira na veliko število ukrepov, potrebnih za zaščito uporabnikov pred vsiljivci, ki digitalne vire uporabljajo z zlonamernimi nameni.
Zato kibernetska varnost običajno zajema širok nabor varnostnih tehnik, ki jih je vredno razumeti. Pomembno je na primer vedeti, kaj je ICMP tuneliranje , saj je eden najmočnejših in najpogostejših kibernetskih napadov na tem področju. Po svoji naravi vzpostavlja prikrito povezavo.
Da bi se torej naučili, kako se zaščititi pred to nezakonito dejavnostjo, želimo v tej objavi razložiti, kaj je ICP tuneliranje in kakšen je njegov mehanizem delovanja v večini primerov. Pojasnili bomo tudi, kako se odzvati na tovrstni napad na kateri koli napravi , da se izognete temu, da bi postali žrtev.
Kaj je napad s tuneliranjem ICMP in za kaj se uporablja?
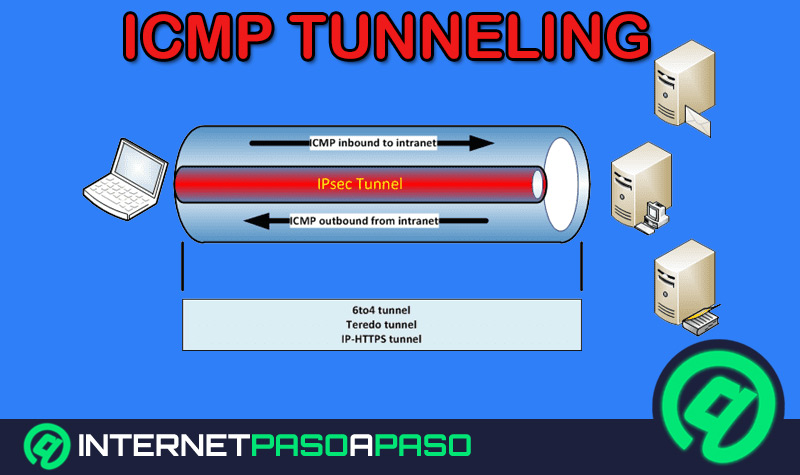
V osnovi je tuneliranje ICMP opredeljeno kot vdor, ki se uporablja za obhod požarnih zidov in vzpostavitev komunikacije, ki jo je težko izslediti ali prisluškovati . Požarni zid se v tem kontekstu nanaša na del računalniškega sistema, zasnovan za omejevanje nepooblaščenega dostopa in omogočanje le pooblaščene komunikacije.
V tem smislu napad s tuneliranjem ICMP služi za obhod računalniških sistemov , ki ne blokirajo paketov ICMP, na podlagi protokola za nadzor sporočil, ki se uporablja za pošiljanje sporočil o napakah, ki kažejo, da gostitelj ni na voljo . Poleg tega se ti napadi pogosto uporabljajo za vzpostavitev prikrite povezave med dvema oddaljenima računalnikoma z uporabo zahtevkov ICMP za odmev in paketov odgovorov.
Kakšen je mehanizem delovanja te vrste kibernetskega napada?
Glede mehanizma delovanja teh vrst napadov oziroma njihovega delovanja poudarjamo, da temeljijo na vbrizgavanju poljubnih podatkov v paket echo , ki se pošlje oddaljenemu računalniku. Ta računalnik se nato odzove z vnosom nedovoljenega odgovora v drug paket ICMP za pošiljanje nazaj.
Torej, medtem ko posrednik uporablja pakete echo reply, odjemalec dejansko izvede vso potrebno komunikacijo z uporabo paketov echo request ICMP . Torej je tehnično možno, da posrednik uporablja pakete echo request, vendar ti paketi niso posredovani odjemalcu, ker je odjemalec za prevedenim naslovom.
Zahvaljujoč temu mehanizmu delovanja se lahko napadi s tuneliranjem ICMP običajno uporabijo za obhod pravil požarnega zidu s preusmeritvijo legitimnega prometa . To pomeni, da skrbniki omrežja ne bodo mogli zaznati te vrste prometa v svojem omrežju brez poglobljenega pregleda paketov ali temeljitega pregleda dnevnika.
Kako se lahko zaščitim pred napadom ICMP Tunneling na kateri koli napravi?
Glede na to, da je izjemno težko ustaviti ali preprečiti ustvarjanje ICMP tunelov kot močnih kibernetskih napadov, saj jih požarni zid lahko širi kot kontrolna sporočila, ki jih izda sam operacijski sistem , se domnevno ni tako enostavno zaščititi pred temi grožnjami.
Zato se bo treba, da bi se jim poskušali izogniti ali jih preprečiti, osredotočiti na posebne varnostne ukrepe, ki jih tukaj omenjamo za preprečevanje tuneliranja ICMP:
- Potrebno je omogočiti prehod velike velikosti ICMP.
- Koristno je dovoliti administratorje dejstvo uporaba sporočil ICMP prosto.
- prav tako lahko izbirate izvajati močno preverjanje pristnosti in šifrirati koristni delež.
- Moralo bi delovati ko Računalnik se nahaja za osebnim požarnim zidom. na ravni aplikacije.
Zato je bistveno razumeti, da je ključnega pomena zagotoviti skladnost z vsemi temi pravili, tako pri nalaganju paketa ICMP v omrežni sklad kot pri prenosu iz njega . Poleg tega je treba to pravilo implementirati tudi pri izvajanju protokola ICMP v jedru.