
Влияние искусственного интеллекта на операции по борьбе с киберпреступностью
Узнайте, как преступники используют ИИ для создания дипфейков, сложных фишинговых атак и вредоносного ПО. Научитесь защищаться от новых цифровых угроз!
Узнайте, как преступники используют ИИ для создания дипфейков, сложных фишинговых атак и вредоносного ПО. Научитесь защищаться от новых цифровых угроз!

Узнайте, как работает онлайн-проверка возраста, что требуется в соответствии с действующим законодательством и какие варианты наиболее безопасны для защиты вашей конфиденциальности.

Знаете ли вы, что ваш роутер может идентифицировать вас без камер? Узнайте об опасностях BFId и о том, как защитить свой Wi-Fi от реальных и эффективных атак.
Защитите все свои устройства одновременно. Узнайте, как установить VPN на маршрутизатор, о его преимуществах, недостатках и наиболее совместимых моделях здесь.
Действительно ли работают бесплатные VPN? Узнайте правду о своей конфиденциальности, скрытых рисках и о самых безопасных альтернативах на сегодняшний день.
Узнайте, как укрепить ваше программное обеспечение, интегрировав безопасность на этапе проектирования. Освойте DevSecOps и OWASP SAMM и предотвращайте критические уязвимости уже сегодня.
Вы перешли по подозрительной ссылке? Не паникуйте. Узнайте точные шаги по очистке вашего устройства и сохранению ваших учетных записей прямо сейчас.
Узнайте, как снизить энергопотребление ИИ, что такое «зеленый» ИИ и как использовать его для экономии на счетах за электроэнергию. Оптимизируйте свой цифровой след уже сегодня!
Узнайте, как работают сканеры уязвимостей, какие инструменты лучше всего подходят для этой задачи и как перейти от обнаружения к реальному управлению рисками.

Хотите стать лидером в сфере кибербезопасности? Узнайте все о сертификации CISM: экзамен, требования к опыту и как подготовиться к его сдаче.
Узнайте, почему ваш сайт работает медленно и какие риски безопасности с этим связаны. Оптимизируйте производительность и предотвратите пометку вашего сайта как опасного со стороны Google.

Узнайте, что такое пользователь root, почему он может быть опасен и как правильно использовать sudo для управления вашей системой Linux, не нарушая её работу. Читайте дальше!
Ваш телефон работает медленно или на экране постоянно появляется реклама? Узнайте, как очистить свой Android или iPhone от вредоносных программ и вирусов с помощью этих эффективных и безопасных шагов.

Узнайте, как интегрировать кибербезопасность в разработку программного обеспечения. Предотвращайте уязвимости, соблюдайте нормативные требования и защищайте свой код с помощью передовых стратегий.
Настоящее или подделка? Научитесь распознавать дипфейки и избегать мошенничества с использованием ИИ с помощью практических советов и технологий проверки. Защитите свою личность уже сегодня!
Ваши пароли хранятся в даркнете? Узнайте, как происходит кража паролей и какие шаги вы можете предпринять уже сегодня, чтобы защитить свои личные учетные записи.
Устали от неожиданных списаний средств? Узнайте, как безопасно управлять своими подписками, избегать мошенничества и вернуть контроль над своими деньгами уже сегодня.
Узнайте, как Cisco Sovereign Critical Infrastructure обеспечивает полный контроль над данными и операционную устойчивость в изолированных средах в Европе.
Узнайте, как работает вредоносный DNS-трафик и фишинг. Получите советы экспертов о том, как защитить свою сеть и предотвратить перехват DNS-запросов.
Насколько безопасны ваши данные на ChatGPT? Узнайте, как настроить конфиденциальность, предотвратить обучение ИИ и защитить свою личную информацию здесь.
Узнайте, что такое дипфейки, как они влияют на демократию и неприкосновенность частной жизни, а также какие существуют законы и методы для обнаружения этих подделок.
Узнайте, что такое мобильная вредоносная программа SparkCat, как она крадет ваши фотографии и криптовалюту, и что нужно сделать, чтобы защитить свой Android или iPhone от этого сложного трояна.
Узнайте, как атака GPUHammer повреждает модели ИИ на графических процессорах, какие графические процессоры она затрагивает и как защитить ваши системы с помощью ECC и передовых методов.
Что такое GPUHammer, как он атакует память графического процессора и почему он может испортить ваши модели ИИ? Реальные риски и способы их минимизации объяснены простым языком.

Узнайте, как защитить гибридные учетные записи в Active Directory и Azure AD с помощью концепции нулевого доверия, многофакторной аутентификации и управления для предотвращения атак и горизонтального перемещения.
Как обнаружить киберугрозы, если вы слепы или имеете слабое зрение, используя ИИ, программы чтения с экрана и автоматизированные системы безопасности, не подвергая риску свою конфиденциальность.
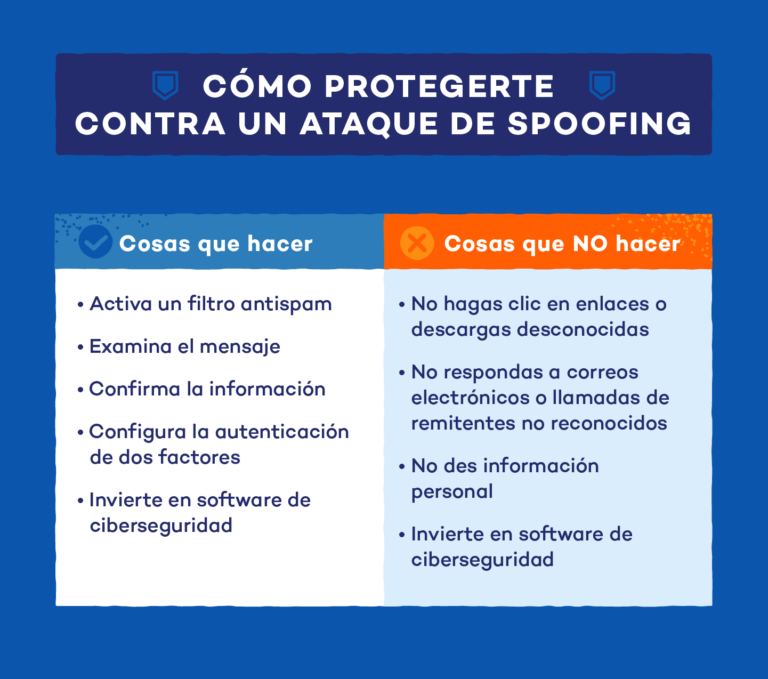
Узнайте, как приглашения ICS используются для подделки и фишинга, и какие меры следует предпринять для защиты корпоративной электронной почты и календаря.
Узнайте, как работает фишинг с использованием кода устройства в Microsoft 365 и какие меры следует предпринять для защиты корпоративных учетных записей.

Узнайте о самых распространенных видах мошенничества в социальных сетях и освойте простые и понятные способы защиты ваших данных и денег.
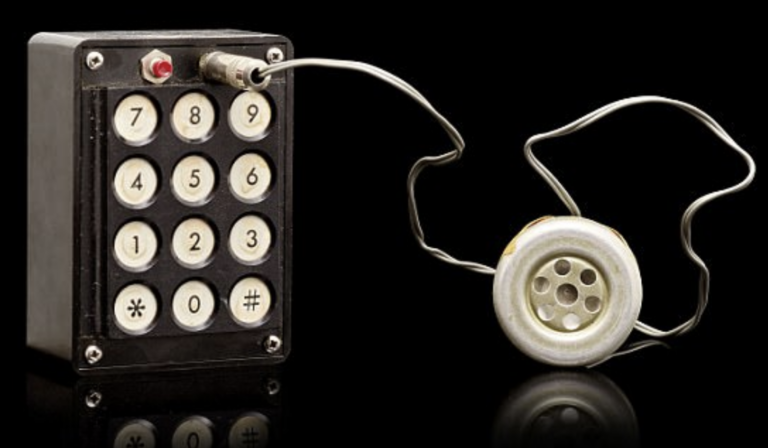
Узнайте, как появились «синие ящики» и «красные ящики», о телефонном фрикинге и его методах завоевания сети до появления интернета.

Компания Booking.com подверглась хакерской атаке, в результате которой произошла утечка данных о бронированиях. Узнайте, что именно было скомпрометировано, каковы риски и как защититься от мошенничества.
Информационная безопасность — это меры и предосторожности, принимаемые для защиты, обеспечения и поддержания конфиденциальности и безопасности персональных данных пользователей. Она также включает в себя защиту систем от опасностей и угроз. Эта отрасль компьютерных наук имеет огромное значение в современном мире, поскольку любая ошибка в этой области может иметь серьезные последствия.
Информационная безопасность, или кибербезопасность, определяется как совокупность мер, используемых для предотвращения, исправления и обнаружения сбоев и угроз. Она также направлена на защиту конфиденциальности, целостности и доступности информации внутри системы , а также пользователей, которые получают доступ к этим системам и используют их.
В сфере компьютерной безопасности для обеспечения защиты используются различные инструменты в зависимости от защищаемого элемента; мы поговорим о них позже.
Информационная безопасность была создана для защиты пользовательского контента, а также систем и программ, используемых для выполнения самых разнообразных задач. Существуют и другие причины, которые мы рассмотрим ниже.
Информационная безопасность призвана защитить активы от определенных компьютерных уязвимостей , в том числе следующих:
Эти принципы должны всегда соблюдаться для обеспечения надежности компьютерных систем, поскольку нарушение любого из них не позволит системе обеспечить необходимый уровень безопасности. Это означает, что в любой момент информация, предоставленная компании или используемая на любом устройстве, может оказаться под угрозой.
Принципы безопасности следующие:
Существуют различные типы компьютерной безопасности, каждый из которых основан на определенной области или специализируется на ней , разрабатывая необходимые элементы для защиты оборудования, систем, программ и даже пользователей.
Криптография и криптология — это сложные методы, используемые для защиты или сокрытия информации. В современную эпоху, и особенно в прошлом веке, они использовались почти исключительно для защиты данных и документов, содержащих военную или политическую информацию.
Безопасность, необходимая для надлежащего функционирования компании, и ресурсы, которыми эта компания должна обладать, делятся на три основных элемента: защищаемые ресурсы (физическая или логическая безопасность) , безопасность по времени защиты (активная или пассивная безопасность) и безопасность по типу защищаемых ресурсов ( аппаратное обеспечение , программное обеспечение или сеть систем ).
Эти виды безопасности дополняют друг друга, поэтому крайне важно, чтобы все они были должным образом внедрены.
Эти два типа безопасности сосредоточены на защищаемом ресурсе, в данном случае — на аппаратном и программном обеспечении, а также на информации, которую они могут хранить или передавать.
Суть этой процедуры заключается в размещении серверов в помещениях или центрах обработки данных с надлежащими мерами безопасности, которые предотвращают или минимизируют ущерб, который могут нанести этим элементам различные угрозы.
Для надлежащего функционирования оборудования (аппаратной части) необходима высокая физическая защита. Это связано с тем, что, если, например, оборудование находится в месте, где оно перегревается, это повлияет на его производительность, могут возникнуть ошибки в логической защите, что приведет к различным потерям и повреждениям оборудования и данных.
Она специализируется на ситуациях, когда защита используется непрерывно, для ее активации требуется наблюдение или специальное разрешение, или когда какая-либо защита всегда остается включенной (активированной), независимо от того, используется система или выключена.
Когда эти меры безопасности активируются, например, при восстановлении информации из резервной копии, они становятся пассивными , поскольку ущерб или ошибка уже произошли. После того, как ущерб нанесен, используются необходимые средства для его устранения.
Эта последняя ветвь безопасности специализируется на трех элементах и полностью дополняет уже упомянутые.
Сосредоточимся конкретно на типе элемента, предназначенного для защиты:
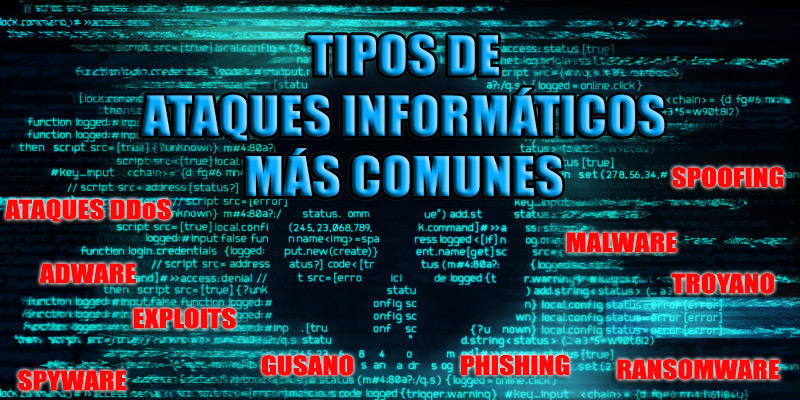
Для начала мы предлагаем вам список всех наиболее известных и распространенных сегодня компьютерных атак и вирусов . Это поможет вам быть в курсе основных угроз в цифровом мире и, таким образом, избегать их.
Ниже мы приводим наиболее важные характеристики самых распространенных компьютерных вирусов:
Без сомнения, эта киберугроза является одной из самых опасных из-за своей экономичности и, прежде всего, потому что злоумышленника крайне сложно отследить . Эти атаки заключаются в отправке многочисленных запросов к серверу с целью вызвать его сбой и , в частности, блокировку.
Таким образом, так называемые «DDoS-атаки» можно определить как атаку на компьютерную систему или сеть, которая делает определенную услугу или ресурс полностью недоступными для законных пользователей. Это может привести к потере сетевого соединения из-за потребления трафика или полосы пропускания в сети жертвы.
Кроме того, стоит отметить, что атаки типа «отказ в обслуживании» очень эффективны, и эта эффективность обусловлена тем, что им не нужно преодолевать меры безопасности, которые обычно защищают сервер . Они не пытаются проникнуть во внутренние системы сервера, а просто блокируют его.
Среди прочего, хотя существует множество различных методов, наиболее распространенным является использование «ботнетов» или компьютеров, зараженных троянами и червями, о существовании которых пользователь даже не подозревает.
В сущности, это определяется как незаконная или неэтичная атака, использующая любые уязвимости в сетях, приложениях или оборудовании . Это считается ошибками в процессе разработки программного обеспечения, создающими пробелы в безопасности, которые киберпреступники могут использовать для доступа к программному обеспечению и, следовательно, ко всей системе.
Этот тип атаки обычно проявляется в программном обеспечении или коде, направленном на получение контроля над компьютерной системой и кражу данных, хранящихся в сети . Пользователи часто не распознают этот тип атаки, пока не становится слишком поздно. Поэтому рекомендуется обновлять программное обеспечение.
Стоит отметить, что эксплойты можно классифицировать по типу уязвимости, которую они затрагивают , например, атаки нулевого дня, подмена адреса или атаки типа «отказ в обслуживании». Из-за их широкого распространения в цифровом мире разработчики программного обеспечения выпускают исправления безопасности для всех известных уязвимостей, но даже с этими исправлениями программы могут оставаться уязвимыми.
Это программа, которая заражает компьютер и, после установки, создает свои копии и распространяет их по сети . Таким образом, она размещает их в разных местах на компьютере с единственной целью — вывести из строя системы и компьютерные сети, лишив всех пользователей возможности работать.
Важно подчеркнуть, что компьютерные черви на самом деле являются подклассом вирусов ; они считаются разновидностью вредоносного программного обеспечения. Одна из их наиболее важных характеристик заключается в том, что, в отличие от вирусов, они не требуют вашего вмешательства или резервного копирования. Это связано с тем, что они могут передаваться по сетям или электронной почте.
Кроме того, этот тип кибератаки крайне сложно обнаружить , поскольку он фактически не влияет на нормальное функционирование системы; его цель — обеспечить распространение угрозы и тем самым заразить другие компьютеры.
Еще один из наиболее распространенных видов кибератак сегодня связан с троянами, которые очень похожи на вирусы. Однако вирусы по своей природе разрушительны, в то время как трояны просто создают бэкдор для облегчения проникновения других вредоносных программ в систему . Кроме того, трояны не могут размножаться, как вирусы и черви.
Как правило, троянские программы маскируются под легитимное программное обеспечение , и хакеры и киберпреступники пользуются этим, чтобы украсть ваши конфиденциальные данные, совершая такие действия, как: блокировка, изменение, удаление или копирование данных; а также нарушение работы вашего компьютера и сети.
Троянские атаки, также известные как «троянские кони», преследуют схожую цель: они незаметно проникают в системы, получая доступ, не представляя реальной угрозы. Они даже могут скрываться в , казалось бы, безобидных исполняемых файлах.
Вредоносное ПО — это общий термин, который обычно относится к любому вредоносному программному обеспечению , поскольку описывает вредоносный код, наносящий ущерб системам.
Их главная цель — проникнуть в систему, чтобы вызвать в ней масштабные разрушения, поэтому они считаются навязчивыми и преднамеренно неприятными угрозами , которые пытаются вторгнуться, повредить и даже вывести из строя всё — от оборудования до компьютерных систем, сетей, мобильных устройств и планшетов.
В этом смысле вредоносное ПО обычно частично контролирует работу устройства и вмешивается в его нормальное функционирование . Поэтому вирусы считаются разновидностью вредоносного ПО, как и трояны, черви и другие подобные атаки.
Со временем стало ясно, что основная цель вредоносного ПО — вымогательство денег у пользователя . Оно делает всё возможное, чтобы украсть, зашифровать или удалить данные, захватить основные функции компьютера и шпионить за всей активностью пользователя без его разрешения. Однако вредоносное ПО, как правило, не способно повредить аппаратное обеспечение системы.
Это, безусловно, не вредоносное программное обеспечение, а скорее метод социальной инженерии, используемый киберпреступниками для получения как можно большего количества конфиденциальной информации от пользователей, такой как имена, пароли и особенно данные кредитных карт, просто выдавая себя за законную и заслуживающую доверия организацию.
Наиболее распространенные методы фишинга — это электронная почта, мессенджеры и телефонные звонки . Эти сообщения часто выглядят так, будто они отправлены от имени законных и известных компаний, таких как PayPal, банки, государственные учреждения или другие признанные организации. Однако эти мошеннические схемы основаны на выдаче себя за другое лицо с целью получения вашей конфиденциальной информации, которая затем используется в мошеннических целях.
Таким образом, при получении подобного рода атак по электронной почте вас могут попросить обновить или подтвердить информацию о вашей учетной записи. Это перенаправит вас на поддельный веб-сайт, где ваши данные легко получить, что приведет к краже личных данных. Поэтому, хотя фишинг невозможно полностью исключить, его легко обнаружить, отслеживая свой веб-сайт.
Этот тип цифровой угрозы, также известный как «спуфинг », относится к использованию методов кражи личных данных в злонамеренных или следственных целях, как правило, с использованием ложного IP-адреса . В частности, спуфинг включает в себя замену исходного IP-адреса TCP/IP-пакета другим IP-адресом, который злоумышленник хочет заменить.
Этот тип кибератаки может быть осуществлен только с помощью специально разработанных для этой цели программ. Злоумышленник со своего компьютера выдает себя за другую машину в сети , чтобы получить доступ к ресурсам третьей системы, которая установила определенный уровень доверия. Это доверие основано на имени или IP-адресе хоста, за которого будет осуществляться атака.
Среди прочих деталей, их модели атак можно классифицировать в зависимости от используемых технологий . Все они подпадают под общую концепцию, согласно которой любая сетевая технология уязвима для кражи личных данных, и наиболее известными примерами являются: подмена IP-адреса, подмена электронной почты, подмена DNS, подмена веб-адреса и т. д.
Это шпионское ПО, предназначенное для сбора информации о вашем компьютере с полной скрытностью , поскольку оно обычно работает незаметно и не оставляет следов своей активности, что позволяет ему быстро собирать эту информацию. Кроме того, оно устанавливает другие программы без предупреждения, а также замедляет работу операционных систем и программного обеспечения.
Среди наиболее интересных особенностей шпионского ПО можно отметить его замедление работы операционных систем и программ, поскольку оно потребляет много машинных ресурсов и, конечно же, препятствует их нормальному функционированию.
Кроме того, шпионское ПО обладает уникальной особенностью — автоматическим размещением всплывающих окон с целью продажи определенных товаров и услуг ; эти окна основаны на информации, собранной этими вредоносными программами. Для борьбы с такими атаками существуют специализированные программы, называемые антишпионским ПО.
В конечном счете, его конкретная цель — фиксация и отслеживание перемещений пользователей компьютерного оборудования, и в настоящее время, по оценкам, более 80% персональных компьютеров могут быть заражены шпионским ПО.
В области информатики это понятие используется для обозначения программного обеспечения, которое автоматически показывает пользователю рекламу . Иными словами, его основная функция заключается в показе рекламы, чтобы производитель программного обеспечения мог получать доход от этой рекламы.
Помимо сбора личной информации пользователей, рекламное ПО также занимается записью нажатий клавиш и даже тщательным отслеживанием всех веб-сайтов, которые посещает человек.
Это позволяет им собирать более подробную информацию об активности пользователя на компьютере, чтобы показывать эти надоедливые рекламные объявления. Это также приводит к заметному замедлению работы системы и создает ощущение нестабильности.
Как правило, подобное программное обеспечение обновляется автоматически и без предварительного уведомления пользователя, поэтому в большинстве случаев оно может быть незаметным . Кроме того, важно отметить, что существует два типа рекламного ПО: легитимное и потенциально нежелательное.
Конечно, последние очень опасны, поскольку могут получить доступ к таким данным, как местоположение пользователя, а также его пароли и IP-адреса.
В настоящее время эта кибератака является одной из самых опасных , и, что еще хуже, она постоянно распространяется. Программы-вымогатели определяются как очень современный и сложный тип вредоносного ПО, целью которого является захват ваших данных путем их шифрования или блокировки, а затем требование выкупа за их разблокировку.
Это позволяет пользователям запрашивать перевод в любой цифровой валюте, тем самым гарантируя, что их не будут отслеживать и определять их местонахождение.
В этом смысле это считается новой криминальной системой, целью которой является легкое и быстрое зарабатывание денег с помощью угроз . К сожалению, эти угрозы могут быть установлены через обманные ссылки, содержащиеся в электронных письмах, сообщениях в мессенджерах или на веб-сайтах.
Однако одним из наиболее распространенных методов является рассылка вредоносного спама , в который вставляются вложения в качестве ловушки для получения ссылок на вредоносные веб-сайты.
Кроме того, важно отметить, что вредоносные программы-вымогатели могут полностью заблокировать экран компьютера и зашифровать наиболее важные файлы, хранящиеся в системе . Существует несколько типов программ-вымогателей, наиболее распространенными из которых являются программы-вымогатели для шифрования, программы-пугалки и программы блокировки экрана.
Анализ рисков в информатике — это изучение факторов, которые могут влиять на проявление и материализацию опасности, в данном случае компьютерной опасности или угрозы. Его цель — рассчитать тип и масштаб риска, чтобы разработать превентивные меры и планы действий для решения конкретных ситуаций, вызванных этой опасностью.
Методы оценки рисков могут различаться в зависимости от компании, но в каждом анализе рисков есть основные этапы и аспекты:
Это различные меры или инструменты безопасности, которые следует учитывать для повышения уровня защиты и обеспечения безопасности всей вашей информации и компьютерных систем. Каждая из них может играть важную роль в зависимости от того, как вы используете свои устройства и какую информацию обрабатываете через них; очень важно использовать некоторые или все из них.
Антивирусное программное обеспечение — один из важнейших и необходимых инструментов для компьютера и даже мобильного телефона, поскольку различные угрозы могут проникать в Интернет и пытаться украсть вашу личную информацию и/или данные.
Как известно, антивирусное программное обеспечение специально разработано для обнаружения и удаления вредоносных программ. Компьютерные вирусы и трояны являются основными целями антивирусных программ. Для обеспечения корректной работы всегда обновляйте его и проверяйте действительность лицензии.
Межсетевой экран , или, как его обычно называют на английском языке, «брандмауэр», — это аппаратное или программное устройство, позволяющее управлять всеми входными и выходными данными между двумя сетями или между двумя или более компьютерами, принадлежащими одной сети.
Иными словами, межсетевой экран фильтрует весь входящий и исходящий трафик, не соответствующий определенным предопределенным правилам. Если набор данных соответствует установленному протоколу, он может входить в сеть, которую мы хотим защитить, или покидать ее.
В настоящее время на устройствах используется множество различных приложений. К ним относятся интернет-браузеры, приложения для мобильных телефонов и планшетов, почтовые клиенты и многое другое. Из-за ошибок или недостатков эти приложения могут быть уязвимы для внешних атак.
Обновления для этих приложений создаются для того, чтобы избежать подобных проблем, а также для исправления ошибок или улучшения внешнего вида.
Сегодня пиратство становится все более серьезной проблемой, вызывая множество трудностей. Если вы решите использовать этот метод для установки какой-либо программы, будьте осторожны с сайтом , с которого вы ее скачиваете. Если вы не уверены, лучше всего приобрести подлинную лицензию.
Угроза, исходящая от нелегального программного обеспечения, заключается в том, что, поскольку эти программы модифицированы для обхода мер безопасности, они также могут содержать другие вредоносные программы, которые крадут вашу информацию. Другие факторы включают производительность и способность избегать ошибок, поскольку очень часто в таких программах возникают проблемы с кодом из-за модификаций, позволяющих им функционировать нелегально.
Остерегайтесь скачивания цифровых файлов . Иногда они приходят в электронных письмах от незнакомцев или даже друзей, содержащих вредоносные файлы с типичной фразой «посмотрите мое новое видео или фото». Эта тактика, среди прочих, некоторое время назад стала очень популярной в Facebook.
Это самое основное правило кибербезопасности и первая линия защиты вашей информации. Создавайте разные пароли для каждой учетной записи, которую вы используете: электронной почты, социальных сетей, онлайн-банкинга, и регулярно меняйте их.
Резервные копии — это крайняя мера для восстановления стабильности компьютера или возврата потерянных данных. Однако регулярное создание резервных копий особенно важно, особенно если у вас есть важная информация.
ПРИСОЕДИНЯЙТЕСЬ К САМОМ БЫСТРОРАСТУЩЕМУ СООБЩЕСТВУ ИНТЕРНЕТ-ПОЛЬЗОВАТЕЛЕЙ
Подписывайтесь на нас в социальных сетях!


