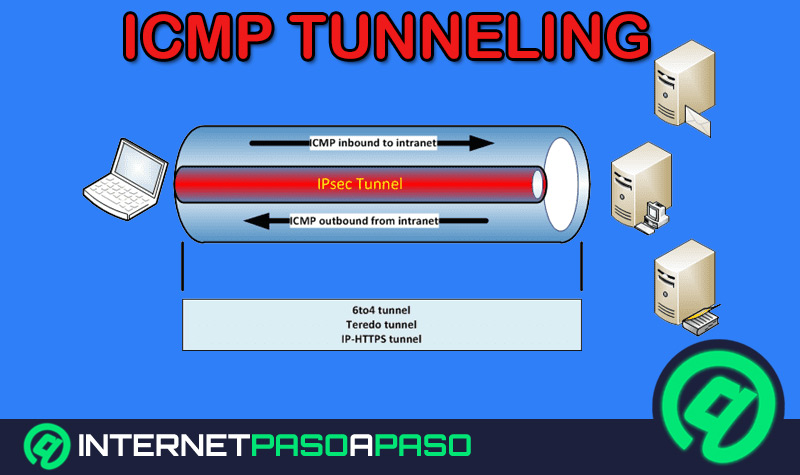
Deși este adevărat că securitatea informatică este definită ca procesul de prevenire, control și detectare a utilizării neautorizate a oricărui sistem informatic , aceasta se bazează pe un număr mare de măsuri necesare pentru a proteja utilizatorii de intrușii care utilizează resurse digitale cu intenții rău intenționate.
De aceea, securitatea cibernetică cuprinde de obicei o gamă largă de tehnici de securitate care merită înțelese. De exemplu, este important să știm ce este tunelarea ICMP , având în vedere că este unul dintre cele mai puternice și răspândite atacuri cibernetice din acest domeniu. Prin însăși natura sa, aceasta stabilește o conexiune secretă.
Prin urmare, pentru a afla cum să vă protejați împotriva acestei activități ilegale, în această postare dorim să explicăm ce este tunelarea ICP , precum și mecanismul său de funcționare în majoritatea cazurilor. De asemenea, vom explica cum să reacționați la acest tip de atac pe orice dispozitiv pentru a evita să deveniți victimă.
Ce este un atac de tunelare ICMP și la ce se folosește?
Practic, tunelarea ICMP este definită ca o intruziune utilizată pentru a ocoli firewall-urile și a stabili comunicații dificil de urmărit sau de interceptat . Un firewall , în acest context, se referă la partea unui sistem informatic concepută pentru a restricționa accesul neautorizat și a permite doar comunicațiile autorizate.
În acest sens, un atac de tunelare ICMP servește la ocolirea sistemelor informatice care nu blochează pachetele ICMP, bazându-se pe protocolul de control al mesajelor utilizat pentru a trimite mesaje de eroare care indică faptul că o gazdă nu este disponibilă . În plus, aceste atacuri sunt adesea folosite pentru a stabili o conexiune ascunsă între două mașini la distanță folosind cereri de ecou ICMP și pachete de răspuns.
Care este mecanismul de acțiune al acestui tip de atac cibernetic?
În ceea ce privește mecanismul de acțiune al acestor tipuri de atacuri , sau mai degrabă modul în care funcționează, subliniem că acestea se bazează pe injectarea de date arbitrare într-un pachet ecou care este trimis către un computer la distanță. Acest computer răspunde apoi, introducând un răspuns ilegal într-un alt pachet ICMP pentru a-l transmite înapoi.
Prin urmare, în timp ce proxy-ul folosește pachete de răspuns ecou, clientul efectuează de fapt toate comunicările necesare folosind pachete ICMP de solicitare ecou . Deci, din punct de vedere tehnic, este posibil ca proxy-ul să utilizeze pachete de solicitare ecou, dar aceste pachete să nu fie redirecționate către client deoarece clientul se află în spatele unei adrese traduse.
Datorită acestui mecanism de operare, atacurile de tunelare ICMP pot fi de obicei folosite pentru a ocoli regulile firewall-ului prin devierea traficului legitim . Aceasta înseamnă că administratorii de rețea nu vor putea detecta acest tip de trafic în rețeaua lor fără o inspecție profundă a pachetelor sau o revizuire amănunțită a jurnalelor.
Cum mă pot proteja de un atac de tunelare ICMP pe orice dispozitiv?
Având în vedere că este extrem de dificil să oprești sau să previi crearea tunelurilor ICMP ca atacuri cibernetice puternice, deoarece firewall-ul le poate propaga ca mesaje de control emise de sistemul de operare însuși , se presupune că nu este atât de ușor să te protejezi de aceste amenințări.
Prin urmare, pentru a încerca să le evităm sau să le contracarăm, va fi necesar să ne concentrăm pe măsuri de securitate specifice, pe care le menționăm aici pentru a preveni tunelarea ICMP:
- Este necesar să se permită trecerea de dimensiunea mare a ICMP.
- Este util să admitem administratori faptul de utilizați mesaje ICMP liber.
- de asemenea tu poti alege efectuați autentificare puternică și criptați sarcina utilă.
- Ar trebui să funcționeze când Calculatorul este amplasat în spatele unui firewall personal. la nivel de aplicație.
Prin urmare, este esențial să înțelegem că este crucial să se asigure respectarea tuturor acestor reguli, atât atunci când pachetul ICMP este încărcat în stiva de rețea, cât și atunci când este descărcat de pe aceasta . În plus, această politică ar trebui implementată și în execuția protocolului ICMP al kernelului.