Det er mye forvirring i opinionen om hvem datahackere er , hva de gjør, hvordan de tenker og hvor de styrer handlingene sine. Selv om denne oppfatningen styres og manipuleres av stater og myndigheter, vil vi prøve å avklare konseptet.
For å forstå hva hacktivisme er, må vi kjenne dens opprinnelse og motivasjoner for å handle fra skyggene og anonymiteten, hvem den fungerer for, hvis det virkelig er tilfelle, og hva dens hovedmål er.
Faktisk startet hacktivisme som en subkultur av hacking, videospill og nettsamfunn , som tillot teknisk anlagte individer å bruke nettets tilkoblingsmuligheter og anonymitet til å komme i kontakt med andre og jobbe mot felles mål. La oss utforske dette mer detaljert!
Hva er hacktivisme? Forskjeller med nettkriminalitet, nettkrigføring og nettterrorisme
Faktisk er hacktivisme alt annet enn en samlet gruppe eller bevegelse. Grupper som WikiLeaks ser ut til å følge sine egne idealer og forsøke å skape endring gjennom informasjon, mens grupper som Anonymous har vært mer avhengige av direkteaksjonsmodellen.
De respektive nasjonale og internasjonale hacktivist-scenene er langt fra homogene og finnes ofte på begge sider av en konflikt , selv når de har krysset landegrenser. Videre kan omfanget og formen av cyberangrep variere, alt fra å stenge ned servere til å innhente og spre privat eller klassifisert informasjon.
Derfor kan hacktivisme, langt fra å være et definert konsept, ha (og har) en rekke former, metoder og mål.
Cyberterrorisme, som også mangler en internasjonal definisjon, er definert av NATO (2008) som:
«Et cyberangrep som bruker eller utnytter data- eller kommunikasjonsnettverk til å forårsake tilstrekkelig ødeleggelse eller forstyrrelse til å generere frykt eller trusler i et samfunn for et ideologisk formål.»
Derfor er grensene for hacktivisme svært fine og ser ut til å avhenge av graden av skade som er forårsaket og om handlingen genererer frykt. Interessant nok ser det ut til at angriperens eller hacktivistens opprinnelige intensjon spiller liten rolle etter denne definisjonen. Snarere avgjør den faktiske virkningen av angrepet om det utgjør cyberterrorisme, og følgelig om gjerningsmannen er en cyberterrorist eller ikke.
På den annen side er grensene for nettkriminalitet tydeligere . Her er intensjonen om å søke profitt kontra intensjonen om å oppnå politiske eller sosiale mål det viktigste skillet. Til slutt skiller hacktivisme seg fra «cyberkrigføring», hvis definisjon ikke er relatert til krigføring slik det vanligvis forstås. Mens handlinger som «cyberkrigføring» begås av en stat eller en organisasjon med nære bånd til den, utføres hacktivisme av ikke-statlige aktører.
Det er imidlertid nødvendig med litt forsiktighet. Et av de største distribuerte tjenestenektangrepene (DDoS) , som overbelaster en server med forespørsler i en slik grad at den blir utilgjengelig, skjedde i Estland i 2007. Angrepet ble sannsynligvis utløst av fjerningen av et sovjetisk krigsminnesmerke og ble tatt på seg av den pro-Kreml-baserte gruppen « Nashi ».
Selv om gruppen benektet å ha handlet på ordre fra myndighetene , vekket omfanget og motivet for angrepet tvil hos flere forskere. Derfor er grensene mellom en statlig aktør og en ikke-statlig aktør, motivert av nasjonalisme, flytende, eller i det minste vanskelige å definere. Faktisk kan vanskeligheten med å tilskrive cyberangrep til en spesifikk aktør behandles som et « problem med cyberavskrekking ». Derfor er det denne benektelsen som har ført til, og vil fortsette å føre til, at statlige aktører er avhengige av hacktivistgrupper for å gjøre sine grep og dermed unngå gjengjeldelse.
Derfor må hacktivisme ha følgende egenskaper for å kunne beskrives som sådan:
- Den utføres av en ikke-statlig aktør, med svake eller ikke-eksisterende koblinger til myndighetene
- Har til hensikt å fremme et politisk eller sosialt mål
- Handlingen forårsaker ikke ødeleggelse eller forstyrrelse, eller er utilstrekkelig, og skremmer ikke befolkningen
Opprinnelse, historie og utvikling av hacktivisme
Datahackere er ikke en spesielt seriøs gruppe. Tross alt var LOL (en forkortelse for «laugh out loud», som refererer til hackernes forkjærlighet for å klovne seg) hovedmålet for hackerkollektivet Anonymous før de gikk videre til mer seriøse cyberoperasjoner i andre halvdel av 2000-tallet.
Men selv om hackermiljøet liker å skryte av sin oppfinnsomhet, har det også en rik historie med politisk aktivisme, eller hacktivisme, som har kommet til å definere det i WikiLeaks-æraen . Hvis det er én ting som forener hacktivister på tvers av generasjoner, er det deres dedikasjon til ideen om at informasjon på internett skal være gratis , et prinsipp som ofte har stilt dem opp mot selskaper og myndigheter over hele verden.
1950- og 1980-tallet
«Hacking»-kulturen oppsto ved Massachusetts Institute of Technology , hvor begrepet ble laget av medlemmer av Tech Model Railroad Club mens de tuklet med sporene. De opprinnelige «hackene» var stort sett harmløse rampestreker utført av studenter i de tidlige kunstig intelligens -laboratoriene.
Hackere oppdaget snart at leketøyfløyter produserte riktig frekvens for å «hacke» Bells telefonsystem, slik at de kunne ringe gratis langdistansesamtaler. Blant dem som ble kjent som «telefonfreaks» var Steve Wozniak og Steve Jobs , de fremtidige grunnleggerne av Apple.
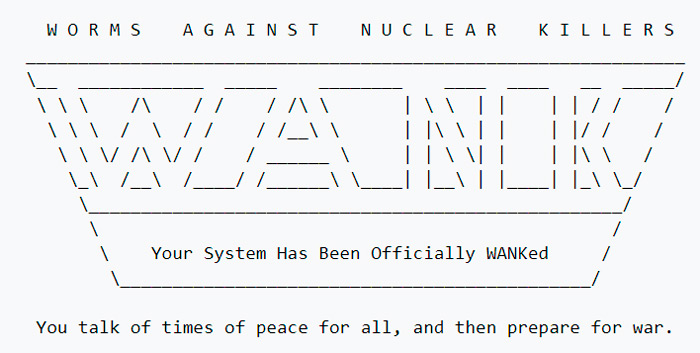
Oktober 1989
NASA og det amerikanske energidepartementets datamaskiner ble hacket av en «WANK»-dataorm , som endret datamaskinens innloggingsskjermer med følgende melding:
"ORMER MOT ATOMFORER ... Systemet ditt har offisielt blitt WANKET"
Skadevaren , som antas å ha sin opprinnelse i Australia, er den andre store ormen som noensinne er blitt utplassert, men den første med et eksplisitt politisk mål. (Genesis-ormen ble utgitt et år tidligere av Robert Morris, en 23 år gammel masterstudent ved Cornell University, som sa at han ønsket å anslå størrelsen på internett, men endte opp med å bryte den amerikanske loven om datasvindel og misbruk.)
November 1994
En overveiende britisk aktivistgruppe kjent som Zippies lanserte en e-postbombe og distribuerte tjenestenektangrep (DDoS) mot britiske myndigheters nettsteder i protest mot statsminister John Majors lov om strafferett og rettshåndhevelse, som forbød utendørs raves med musikk. Angrepet, kalt « UK Intervention », tok flere myndighetsnettsteder offline i over en uke. Det var den første kjente bruken av DDoS – som overvelder et målnettsted med kommunikasjonsforespørsler – for politiske formål.
1996
« Omega », et medlem av den Texas-baserte datahackergruppen Cult of the Dead Cow (cDc), skapte ordet «hacktivisme» i en e-post til cDcs listeserver . Selv om det er noe ironisk, karakteriserer begrepet passende gruppens stadig mer politiske natur.
cDc ble grunnlagt i 1984 med det lunefulle målet om å «dominere verden gjennom mediemetning», og ble på midten av 1990-tallet en eksplisitt politisk organisasjon som utnyttet teknologi for å fremme menneskerettigheter og beskytte den frie flyten av informasjon.
I årene som fulgte, slo medlemmer av CDC seg sammen med en gruppe dissidenter som kalte seg « Hong Kong-blondinene » for å hacke seg inn i datanettverkene til kinesiske myndigheter og selskaper med dårlig menneskerettighetshistorikk i Kina.
Juli 2001
Hacktivism, en gren av cDc, har publisert en adferdskodeks for sivil ulydighet på nett basert på FNs verdenserklæring om menneskerettigheter og dens internasjonale konvensjon om sivile og politiske rettigheter. Denne « Hacktivism-erklæringen » bekrefter retten til «menings- og ytringsfrihet» og erklærer hackermiljøets intensjon om å utvikle teknologier for å utfordre statsstøttet internettsensur .
Uttalelsen, som kan leses som en avvisning av hackingteknikker , som DDoS, som forstyrrer ytringsfriheten, faller ved siden av ettersom den nye generasjonen hacktivister i økende grad søker å ta ned offentlige og bedriftsnettsteder.
2003
Femten år gamle Christopher Poole opprettet nettstedet 4chan.org fra soverommet sitt i en forstad til New York. Nettstedet vakte i utgangspunktet oppmerksomhet for sin spredning av humoristiske kattememer (LolCats) og vits-hyperlenker (Rickrolls) til Rick Astleys uutholdelige hit fra 1987, «Never Gonna Give You Up», men det trakk til slutt til seg en global hær av anonyme hackere , mange av dem politisk anlagte, som utvekslet kodetips og til slutt planla cyberangrep.
Det som begynner som en rekke rampestreker utført for moro skyld, utvikler seg gradvis til en systematisk cyberkrig, eller, som et Anonym-medlem uttrykker det, et «jævla ultrakoordinert drittshow». Slik blir Anonym født.
April 2007
Estland fjernet et sovjetisk krigsminnesmerke fra hovedstaden , noe som utløste en rekke cyberangrep – hovedsakelig DDoS-angrep – som stammet fra russiske servere. Detaljer om hvem som sto bak angrepene, som deaktiverte flere estiske regjeringsnettsteder og forstyrret handelen betydelig i flere timer, er fortsatt uklare, men den pro-Kreml-ungdomsgruppen Nashi tok på seg ansvaret , selv om de nektet for å ha handlet på direkte ordre fra den russiske regjeringen. Enten det er statsstøttet eller et spesielt virulent eksempel på nasjonalistisk hacktivisme, står cyberangrepet mot Estland som et av de største DDoS-angrepene i historien.
Enero de 2008
Anonymous publiserer en video på YouTube der de annonserer Project Chanology , en bevisst kampanje for å ødelegge Scientologykirken på grunn av dens «desinformasjonskampanjer» og «undertrykkelse av dissens».
«Vi er anonyme. Vi er legio. Vi tilgir ikke. Vi glemmer ikke. Forvent oss.»
Gruppen erklærer med en ondsinnet, automatisert stemme. Mindre enn en måned senere holder «Anonene» sin første fysiske protest (også mot Scientology) samtidig på flere steder rundt om i verden, med mange demonstranter iført de karakteristiske Guy Fawkes -maskene som senere skulle bli ikoniske symboler for bevegelsen.
November 2010
Den tunisiske diktatoren Zine el-Abidine Ben Ali blokkerer tilgangen til kabler fra det amerikanske utenriksdepartementet som er lekket av WikiLeaks, og som peker på massiv korrupsjon i regjeringen hans. Som svar lanserer Anonymous-hackere #OpTunisia , angriper tunisiske regjeringsnettsteder og krasjer på et tidspunkt den tunisiske børsen. Etter hvert som protestene spredte seg over hele regionen i de påfølgende månedene, lanserer gruppen en rekke Freedom Ops for å hjelpe pro-demokratiske aktivister – Anonymous' største innsats i global politikk.
Diciembre de 2010
Anonymous lanserer « Operasjon Assanges hevn » etter at MasterCard og Visa blokkerer betalinger til varslernettstedet WikiLeaks. Anonymous tar ned kredittkortgigantenes nettsteder og bremser PayPals nettrafikk i en kort periode ved hjelp av en applikasjon kalt Low Orbit Ion Cannon, som leder enorme mengder trafikk til bestemte nettsteder.
Diciembre de 2011
AntiSec , en avdeling av Anonymous som spesielt fokuserte på cybersikkerhetsbransjen , hacket det Texas-baserte private etterretningsfirmaet Stratfor, tok nettstedet deres offline og fikk tak i 200 GB med data, hovedsakelig e-poster, som de deretter overleverte til WikiLeaks. Dette var det største offentlige « d0xing »-angrepet – publiseringen av privat informasjon på nett – som Anonymous hadde utført til dags dato.
Enero de 2012
En pro-palestinsk hacktivistgruppe som kalte seg « Nightmare » tok ned nettsidene til Tel Aviv-børsen og flyselskapet El Al. I et nettinnlegg der de tok på seg ansvaret for angrepene, sa gruppen at de slo seg sammen med den saudiske hackeren 0xOmar, som allerede hadde lekket titusenvis av israelske kredittkortnumre på nettet, i et trekk fra « islamske hackere mot Israel ». Dagen etter gjengjeldte israelske hackere som kalte seg IDF-Team ved å ta ned den saudiarabiske børsen og Abu Dhabi-børsen.
14 februar 2012
På ettårsdagen for den voldelige oppløsningen av demonstrasjoner i hovedstaden Manama av bahrainske væpnede styrker under den arabiske våren, utførte Anonymous en rekke angrep mot den bahrainske regjeringen og dens støttespillere, spesielt den Pennsylvania-baserte tåregassprodusenten Combined Systems. Til slutt, i februar 2013, ble kongeriket tvunget til å forby import av Guy Fawkes-masker til sitt fortsatt uavklarte territorium.
29 februar 2012
Interpol har arrestert 25 mistenkte Anonymous-hackere over hele verden etter en FBI-aksjon som felte en sentral Anonymous-leder, Hector Monsegur , kjent på nett som «Sabu». Informasjonen han ga førte til en bølge av arrestasjoner av hacktivister – for deres involvering i alt fra hacking av Stratfor til ulovlig avlytting av en FBI-konferansesamtale – noe som var et betydelig slag for Anonymous.
Marzo de 2012
Frustrert over WikiLeaks' håndtering av Stratfor-datadumpen – en uforminsket mediefiasko – lanserte Anonymous sin egen WikiLeaks-klone: Par:AnoIA (Potentially Alarming Research: Anonymous Intelligence Agency) . Nettstedet er avhengig av stjålne «innsendinger» levert av Anonymous-fellesskapet og publiserer alt fra hackede e-poster fra det syriske utenriksdepartementet til NYPD-videoopptak av Occupy-demonstrantene i 2011 som blir fjernet fra Zuccotti Park.
April 2012
Anonymous retter ild mot Kina , fjerner en rekke nettsteder som tilhører lokale bedrifter og myndigheter og merker dem med budskapet:
«Kjære kinesiske regjering, dere er ikke ufeilbarlige; i dag blir nettsteder hacket, i morgen vil deres onde regime falle.»
Oktober 2012
WikiLeaks legger millioner av dokumentene sine bak en betalingsmur , noe som fører til en voldsom irettesettelse fra det frihetsbesatte undergrunnsnettstedet. Anonymous' hoved-Twitter-konto tvitrer @wikileaks: «dø i en brann.» Splittelsen mellom Anonymous og WikiLeaks er fullført.
Enero de 2013
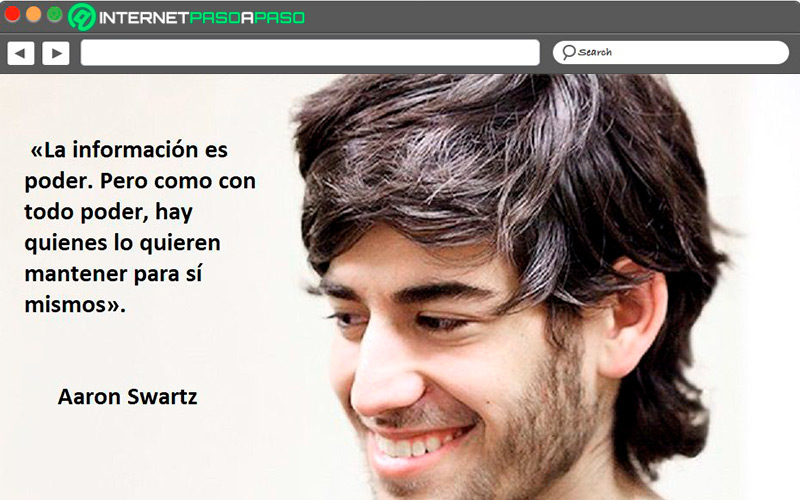
Datavidunderbarnet og internettaktivisten Aaron Swartz hengte seg i leiligheten sin i New York etter at føderale påtalemyndigheter anklaget ham for å ha hacket JSTORs digitale bibliotek, antagelig for å frigjøre millioner av akademiske artikler fra betalingsmuren.
Hans død symboliserer på mange måter den hardt rammede tilstanden til hacktivistbevegelsen og nytteløsheten i dens utopiske visjon – Swartz stjal tross alt for det meste artikler fra obskure magasiner – men det er ikke en dødsdom. Innen uker etter Swartz' død hacket tilhengere nettstedet til det statlige organet som var ansvarlig for straffeutmålingspolitikken i føderale domstoler , og på et tidspunkt forvandlet de hjemmesiden til en versjon av dataspillet Asteroids.
Hacktivismens fremtid: Hva blir det neste?
Anonymous ser ut til å ha mistet sin appell de siste årene. Fra 2011 til 2015 økte tilfeller av hacktivisme nesten konstant . Data fra IBM X-Force har imidlertid vist at hacktivismen, etter å ha nådd en topp i 2015, har vært synkende de siste årene, og innen 2018 hadde den falt med 95 % sammenlignet med 2015-nivåene.
Dette kan imidlertid være forårsaket av hendelser i den virkelige verden og er tydeligvis relatert til offline-politikk. Ifølge Adam Meyers, visepresident i Crowdstrike, har økt geopolitisk volatilitet ført til en fornyet økning i hacktivisme . Faktisk ser det ut til at en rekke nye, mindre aktører har erstattet store kollektiver som Anonymous.
Dermed ble protestene i Sudan, som førte til et militærkupp og påfølgende demonstrasjoner, også ledsaget av flere hacktivistiske handlinger . Seks dager før Al-Bashir ble arrestert, ble 260 sudanske domener mål for DDoS-angrep på én dag.
Dermed ser det ut til at hacktivisme forekommer i bølger , drevet av politiske hendelser. Bare tiden vil vise om vi er i begynnelsen av en ny bølge av hacktivisme, men tegnene ser ut til å være der.
Typer hacktivisme: Hvilke metoder bruker de?
Nektelse av tjenesteangrep
Når folk bruker sivil ulydighet for å øke bevisstheten om et problem, kan de arrangere en sit-in. I denne typen protester må bedrifter som opererer der stoppe fordi dusinvis eller hundrevis av mennesker fysisk sitter i et område. Etter hvert som kommersiell aktivitet tvinges til å stoppe, får aktivistene offentlig oppmerksomhet.
Som vi har diskutert tidligere, bruker hacktivister en lignende metode når de utfører et DoS-angrep . Selv om de ikke endrer innholdet på et nettsted, kan de oversvømme nettstedet med forespørsler, overbelaste serveren og gjøre det ubrukelig for vanlige besøkende.
Doxing
Doxing innebærer å offentliggjøre sensitive eller pinlige dokumenter . Ofte er målene enkeltpersoner med mye å tape hvis deres private aktiviteter blir offentlige. Eksempler inkluderer myndighetspersoner, bedriftsledere, militært personell og politibetjenter. Avhengig av typen dokumenter som offentliggjøres, kan doxing variere fra mindre pinlige handlinger til å kompromittere militære strategier hvis hemmelige planer avsløres.
Informasjonslekkasje
Hacktivister lekker informasjon ikke bare for å målrette organisasjoner eller enkeltpersoner som motsetter seg deres tro, men også for å generere publisitet . Når nøyaktig informasjon publiseres, skynder nyhetsbyråer seg å plukke den opp. Hvis en nyhetsartikkel krediterer en hacktivistgruppe, -bevegelse eller -publikasjon, som WikiLeaks, får den bevegelsen makt, anerkjennelse og respekt.
Bruk av RECAP-programvare
RECAP er programvare som lar brukere finne kopier av dokumenter de ellers måtte ha betalt den amerikanske føderale domstolen for å få tilgang til. På denne måten tilbyr hacktivister en gratis tjeneste, og fjerner en barriere de mener ikke burde eksistere i utgangspunktet.
Blogging anonymt
Bloggere kan ofte overbevise folk om at de forteller sannheten – og kommer med gyldige sosiale uttalelser – selv uten å publisere sine virkelige navn. Fordi bloggeren er anonym, kan de ikke bli målrettet . Hvis du vil starte en anonym blogg, klikk her.
Geobombing
I geobombing bruker en hacktivist geolokalisering for å la seere av en video vite hvor den ble filmet. Dette brukes ofte for å vise seerne hvor politiske fanger eller menneskerettighetsaktivister holdes.
Kopiering fra nettsteder
Når et nettsted sensureres, kan hacktivister kopiere nettstedets innhold og publisere det under en annen URL (Uniform Resource Locator ). Fordi den andre URL-en ikke blokkeres av sensureringsenheten, forblir innholdet offentlig tilgjengelig.
Endre koden til nettsider
DoS-angrep påvirker ikke innholdet på målnettstedet, men når hacktivister endrer koden til et nettsted, vises en melding eller feilmelding for besøkende . På denne måten kan de omdefinere en organisasjons image og budskap, og delta i en form for "definisjonshacking" ved å forsøke å endre hvordan publikum oppfatter selskapet.
For å få tilgang til nettstedadministratorens påloggingsinformasjon kan hackeren bruke programvare for tastelogging eller falske nettsteder for å stjele påloggingsinformasjon inntil de kan utgi seg for å være en administrator og endre koden.
Eksempler på de mest relevante hacktivistorganisasjonene
Mange hacktivistgrupper holder en lav profil. Følgende er noen av de mest kjente organisasjonene.
Kulten av den døde kua (cDc)
Denne gruppen, også kjent som cDc Communications (Cult of the Dead Cow) , ble grunnlagt i 1984 som et hackerkollektiv og en medieorganisasjon. Det opprinnelige målet var «global dominans gjennom mediemetning», men over tid utviklet den seg mot et mer politisk fokus på menneskerettigheter og fri flyt av informasjon.
Midt på slutten av 1990-tallet fokuserte gruppen på å bekjempe menneskerettighetsbrudd i Kina . Under dette initiativet skapte et medlem av gruppen, som gikk under navnet Omega, begrepet hacktivisme mens de kommuniserte med kinesiske hacktivister via en gruppe-e-post.
CDC skapte to andre hacktivistgrupper: Ninja Strike Force , grunnlagt i 1996, og Hacktivism, dannet i 1999. Hacktivismen fokuserte på å lage teknologi mot sensur. Den inntok en unik holdning mot bruk av DoS-angrep, ettersom den mente at deaktivering av nettsteder var i strid med prinsippet om fri ytring på nett.
Hacktivism publiserte også en adferdskodeks for sivil ulydighet på nett, med tittelen « Hacktivism-erklæringen », der de slo fast at de ville utfordre statsstøttet internettsensur. CDC og Hacktivism får æren for å ha gitt begrepet «hacker» en positiv vri.
Anonym
Denne desentraliserte internasjonale gruppen har blitt en av de mest kjente hacktivistgruppene på grunn av flere profilerte angrep . Anonymous dukket først opp i 2003 på 4chan-forumene og ble kjent i 2008 da de angrep Scientologikirken. Gruppen har tatt i bruk Guy Fawkes-masken fra Alan Moores grafiske roman og filmen V for Vendetta som sitt symbol.
Anonyme medlemmer identifiserer seg ikke . Flere personer tilknyttet gruppen har imidlertid blitt arrestert for ulovlige aktiviteter. Gruppen er kjent for å bruke kontroversielle teknikker, som doxing, og har erklært krig mot politikere, inkludert Donald Trump og Hillary Clinton, og har støttet Occupy Wall Street-bevegelsen.
WikiLeaks
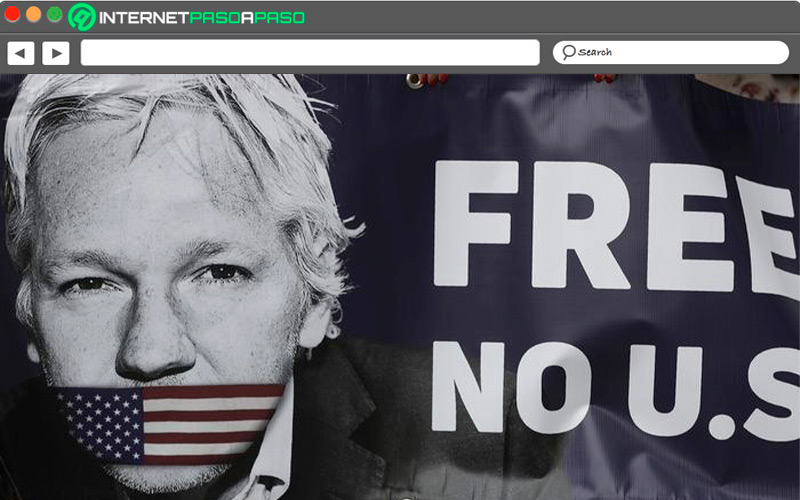
Julian Assange lanserte nettstedet WikiLeaks i 2006 for å være vert for lekkede dokumenter , og beskrev seg selv som en uavhengig, ideell nettbasert medieorganisasjon. De første bemerkelsesverdige dokumentene som ble publisert på nettstedet var de nesten 80 000 dokumentene om den amerikanske krigen i Afghanistan som ble lekket i 2010, etterfulgt av nesten 400 000 dokumenter om Irak-krigen.
WikiLeaks er også kjent for å ha avslørt mer enn 20 000 e-poster og 8.000 e-postvedlegg fra Den demokratiske nasjonalkomiteen som ble sendt under den amerikanske presidentkampanjen i 2016.
LulzSec
Fem medlemmer av Anonymous startet LulzSec i 2011. LulzSecs viktigste angrep var da de tok ned nettstedet til Federal Bureau of Investigation i 2011. Angrepet førte til arrestasjonen av flere medlemmer av organisasjonen.
Syrian Electronic Army
Denne syriske hacktivistgruppen dukket også opp i 2011 og hevder å støtte den syriske presidenten Bashar al-Assad . Gruppen, som er vertskap for på Syrias nasjonale offentlige nettverk, har som mål å forsvare den syriske regjeringens omdømme og angripe datasystemer som anses som en trussel mot Syria. Gruppen ble kjent i april 2013 da den utførte flere DDoS- og defacement-angrep mot amerikanske myndigheter og selskaper, inkludert en falsk tweet om en eksplosjon i Det hvite hus som skadet presidenten.
De mest bemerkelsesverdige hacktivistoperasjonene og -handlingene
Her er noen eksempler på hacktivist-angrep som har skjedd gjennom årene:
Angrepene etter Black Lives Matter-kampanjen
Etter drapet på George Floyd fordømte den velkjente hacktivistgruppen Anonymous korrupsjon i politiet. Etter drapene på Tamir Rice og Michael Brown uttrykte gruppen lignende fordømmelser av politivold. Gruppen publiserte videoer på Twitter der de utvetydig fordømte politiet i Minneapolis og ba om oppløsning.
«Vi vil avsløre deres mange forbrytelser for offentligheten, ettersom vi ikke stoler på at deres korrupte institusjon vil sørge for rettferdighet.»
Dette var videoens ledemotiv.
Angrep på den amerikanske utøvende grenen
Den syriske elektroniske hæren, som ser ut til å ha bånd til Syrias president Bashar al-Assad, lanserte DDoS-angrep mot den amerikanske utøvende grenen i 2013 for å fremme sine anarkistiske mål. Hæren har utført operasjoner for å infiltrere offentlige nettsteder, mediehus og private organisasjoner ved hjelp av spear-phishing og DDoS-hackingteknikker.
I 2016 tiltalte FBI to medlemmer av SEA for kriminell konspirasjon. Militæret infiltrerte offentlige og private institusjoner i USA for å få tak i passord og starte DDoS- og defacement-kampanjer. Organisasjonen spredte en falsk tweet som hevdet at presidenten hadde blitt skadet i en eksplosjon i Det hvite hus. Dow Jones Industrial Average falt 140 poeng etter at meldingen ble offentliggjort.
Den syriske elektroniske hæren har som mål å hacke seg inn i datanettverkssystemene til organisasjoner som anses som en direkte trussel mot syriske myndigheter , og samle informasjon om potensielle syriske motstandere.
LulzSec-angrep på Sony Corporation
LulzSec utførte en rekke hackingangrep mot Sony Corporation i 2011 for å avsløre selskapets slappe sikkerhetsprosedyrer, og kompromittere personopplysningene til over én million Sony-brukere. De brukte SQL-injeksjon for å samle inn sensitiv brukerinformasjon, som e-postadresser, passord, fødselsdatoer og hjemmeadresser, som deretter ble lagt ut på nettstedet deres, noe som effektivt avslørte Sony.
Personvernet til omtrent 100 000 Sony-brukere ble kompromittert . Sony brukte minst 600 000 dollar på å komme seg etter hendelsen.
Ormer vs. atomdrepere
WANK, et av de tidligste eksemplene på åpenbar hacktivisme, ble utviklet av Melbourne-hackerne « Electron » og « Phoenix ». På tidspunktet for hendelsen var det betydelig anti-atomkraft-stemning som dominerte samtalene i landet. Noen dager før en NASA-oppskytning forsøkte hackerne å ta ned DECnet-datanettverket ved hjelp av en orm som infiserte enheter.
Angrepet besto av to ormer, WANK og OILZ , som inneholdt sårbarheter som forhindret tilgang til kontoer og data og tilbakestilling av passord. Ormen utnyttet systemets svake passordhåndtering og sikkerhet, og oppdaget kontoer med passord som ligner på brukernavn.
Lekket arkiv av Clintons e-poster
Julian Assange, direktør og grunnlegger av WikiLeaks, opprettet nettstedet for å tydeliggjøre politisk forvrengt terminologi. Gjennom hele sin eksistens har organisasjonen avslørt alt fra korrupsjonsetterforskning til operasjoner i Guantanamo Bay. I 2016 offentliggjorde gruppen en rekke e-poster som ble beslaglagt fra Den demokratiske nasjonalkomiteen (DNC) av russiske hackere kjent som GRU.
WikiLeaks' mål er å beskytte ytringsfriheten og formidling av informasjon . Det antyder at åpenhet fører til et mer gransket samfunn med mindre korrupsjon. Organisasjonen offentliggjorde en rekke e-poster fra den demokratiske nasjonalkomiteen, spesielt de mellom Hillary Clinton og hennes kampanjesjef, som mistenktes for å ha blitt hacket av russere for å støtte Donald Trumps kampanje. Etter lekkasjen tiltalte justisdepartementet 12 russiske hackere i forbindelse med hendelsen.
Angrep på det britiske arbeiderpartiet
Hacktivistgruppen Lizard Squad angrep nylig det britiske arbeiderpartiet under landets stortingsvalg i desember 2019. DDoS-angrepet, drevet av et botnett, var rettet mot Jeremy Corbyn, den daværende partilederen, samt partiets nettsted.
Gruppen lovet også å iverksette ytterligere angrep på både regjeringens og Arbeiderpartiets nettsider. Den har tidligere tatt på seg ansvaret for angrep mot Sony, Microsoft Xbox og til og med Taylor Swift . Gruppen har angivelig vendt seg til kriminell aktivitet for økonomisk vinning i mellomtiden, ved å bygge og leie ut botnettet sitt gjennom en DDoS-tjeneste.