
Hoe herken en vermijd je oplichting met AI-stemklonen?
Pas op! Uw stem kan binnen enkele seconden worden gekloond met behulp van AI. Ontdek hoe stemfraude werkt en hoe u uw gezin nu kunt beschermen.

Pas op! Uw stem kan binnen enkele seconden worden gekloond met behulp van AI. Ontdek hoe stemfraude werkt en hoe u uw gezin nu kunt beschermen.

Bescherm uw app en mobiele gegevens. Ontdek hoe u een uitgebreide beveiligingsaudit uitvoert om hacks te voorkomen en te voldoen aan de AVG. Meld u nu aan!
Ontdek hoe IP-camera's toegangspoorten voor hackers worden en leer welke essentiële maatregelen u moet nemen om uw netwerk te beveiligen en cyberaanvallen te voorkomen.
Is je pc traag? Leer met behulp van geavanceerde trucs en gratis tools een legitiem Windows-proces te onderscheiden van een virus. Reinig je pc nu!
Ontdek hoe je je wachtwoorden op Linux kunt verwijderen met Passkeys en Bitwarden. Een gedetailleerde handleiding over installatie, beveiliging en zelfhosting.

Heeft iemand met behulp van AI een nepvideo of -foto van u gemaakt? Ontdek hoe u deepfakes kunt verwijderen, aangifte kunt doen en vandaag nog een schadevergoeding kunt eisen.

Heb je een verdacht sponsoraanbod ontvangen? Ontdek hoe oplichting gericht op YouTubers werkt en bescherm je Google-account voordat het te laat is.
Heb je een verdachte Apple-beveiligingswaarschuwing ontvangen? Leer hoe je echte ondersteuning kunt onderscheiden van oplichterij en bescherm je account nu.
Ontdek wat credential stuffing is, hoe hackers toegang krijgen tot uw accounts en welke stappen u vandaag nog kunt nemen om uw digitale identiteit te beschermen.
Voorkom dat ze je website hacken! Ontdek hoe je je site kunt beschermen met de beste tools en strategieën tegen cyberaanvallen. Meld je nu aan.
Bescherm uw bedrijf tegen menselijke fouten. Ontdek hoe u een doorlopend bewustwordingsplan kunt implementeren om phishing en ransomware vandaag nog te stoppen.

Bescherm uw bedrijf tegen AI-risico's. Ontdek vandaag nog hoe u zich kunt beschermen tegen snelle injecties, datavergiftiging en geautomatiseerde aanvallen.
Wil je volledige anonimiteit? Ontdek wat Onion Over VPN is, hoe het je identiteit beschermt en of je Tor echt nodig hebt in combinatie met je VPN. Ga nu verder!

Weet je of je zowel een antivirusprogramma als een VPN nodig hebt? Ontdek hoe je ze op de juiste manier combineert om je apparaat te beschermen en veilig te internetten.
Ga je naar China? Ontdek de beste eSIM met ingebouwde VPN om WhatsApp en Google onbeperkt te gebruiken. Vergelijk abonnementen en reis verbonden!
Is je WhatsApp-account gestolen? Ontdek hoe je je account snel kunt herstellen, de indringer kunt verwijderen en je beveiliging kunt versterken zodat dit niet nog eens gebeurt.

Blokkeert McAfee iets voor u? Leer hier hoe u de anti-trackingbescherming en realtime-analyse snel en veilig kunt uitschakelen.

Trap er niet in! Leer hoe je oplichting via technische ondersteuning herkent, datadiefstal voorkomt en je computer nu beschermt.

Ontdek hoe criminelen AI gebruiken om deepfakes, geavanceerde phishing en malware te creëren. Leer hoe u uzelf kunt beschermen tegen nieuwe digitale bedreigingen!

Ontdek hoe online leeftijdsverificatie werkt, wat de huidige wetgeving vereist en wat de veiligste opties zijn voor uw privacy.

Wist je dat je router je kan identificeren zonder camera's? Ontdek de gevaren van BFId en hoe je je wifi kunt beschermen tegen echte en effectieve aanvallen.
Bescherm al je apparaten tegelijk. Leer hier hoe je een VPN op je router installeert, wat de voor- en nadelen zijn en welke modellen het beste compatibel zijn.
Werken gratis VPN's echt? Ontdek de waarheid over je privacy, de verborgen risico's en wat de veiligste alternatieven van dit moment zijn.
Ontdek hoe u uw software kunt beveiligen door beveiliging vanaf het ontwerp te integreren. Beheers DevSecOps en OWASP SAMM en voorkom vandaag nog kritieke kwetsbaarheden.
Heb je op een verdachte link geklikt? Geen paniek. Ontdek nu precies hoe je je apparaat kunt opschonen en je accounts kunt beschermen.
Ontdek hoe je het energieverbruik van AI kunt verminderen, wat groene AI is en hoe je het kunt gebruiken om te besparen op je energierekening. Optimaliseer vandaag nog je digitale voetafdruk!
Ontdek hoe kwetsbaarheidsscanners werken, wat de beste tools zijn en hoe u van detectie naar echt risicomanagement kunt overstappen.

Wil je een leidende rol spelen in cybersecurity? Ontdek alles over de CISM-certificering: het examen, de ervaringseisen en hoe je je kunt voorbereiden om te slagen.
Ontdek waarom uw website traag is en welke beveiligingsrisico's daaraan verbonden zijn. Optimaliseer uw prestaties en voorkom dat Google uw site als gevaarlijk aanmerkt.
Ontdek wat de root-gebruiker is, waarom deze gevaarlijk kan zijn en hoe je sudo correct gebruikt om je Linux-systeem te beheren zonder het te beschadigen. Ga nu verder!
Is je telefoon traag of krijg je constant advertenties te zien? Ontdek hoe je je Android- of iPhone-telefoon kunt ontdoen van malware en virussen met deze effectieve en veilige stappen.
Informatiebeveiliging verwijst naar de maatregelen en voorzorgsmaatregelen die worden genomen om de vertrouwelijkheid en veiligheid van persoonlijke gegevens van gebruikers te beschermen, te waarborgen en te handhaven. Het omvat ook het beschermen van systemen tegen gevaren en bedreigingen. Deze tak van de computerwetenschappen is van groot belang in de huidige wereld, omdat elke tekortkoming op dit gebied ernstige gevolgen kan hebben.
Informatiebeveiliging, of cyberbeveiliging, wordt gedefinieerd als het geheel van maatregelen die worden gebruikt om storingen en bedreigingen te voorkomen, te verhelpen en op te sporen. Het heeft ook tot doel de vertrouwelijkheid, integriteit en beschikbaarheid van informatie binnen een systeem en van de gebruikers die toegang hebben tot en gebruikmaken van die systemen te beschermen .
In computerbeveiliging worden verschillende tools gebruikt om bescherming te bieden, afhankelijk van het element dat beschermd moet worden; we zullen hier later op terugkomen.
Informatiebeveiliging is in het leven geroepen om gebruikerscontent te beschermen, evenals de systemen en programma's die worden gebruikt om een breed scala aan taken uit te voeren. Er zijn ook andere redenen, die we hieronder zullen toelichten.
Informatiebeveiliging is bedoeld om bedrijfsmiddelen te beschermen tegen bepaalde computerkwetsbaarheden , waaronder de volgende:
Deze principes moeten altijd aanwezig zijn om de betrouwbaarheid van computersystemen te garanderen, want als er ook maar één van deze principes wordt geschonden, kan het systeem niet het vereiste beveiligingsniveau bieden. Dit betekent dat de informatie die aan het bedrijf wordt verstrekt of op welk apparaat dan ook wordt gebruikt, op elk moment gevaar kan lopen.
De beveiligingsprincipes zijn als volgt:
Er bestaan verschillende soorten computerbeveiliging, elk gebaseerd op of gespecialiseerd in een specifiek gebied , waarbij de noodzakelijke elementen worden ontwikkeld om apparatuur, systemen, programma's en zelfs gebruikers te beschermen.
Cryptografie en cryptologie zijn complexe technieken die worden gebruikt om informatie te beschermen of te verbergen. In de moderne tijd, en met name in de vorige eeuw, werden ze bijna uitsluitend gebruikt om gegevens en documenten met militaire of politieke informatie te beschermen.
De beveiliging die nodig is voor het goed functioneren van een bedrijf, om een voorbeeld te geven, en de middelen waarover dit bedrijf moet beschikken, zijn onderverdeeld in drie fundamentele elementen: de te beschermen middelen (fysieke beveiliging of logische beveiliging) , de beveiliging op basis van de duur van de beveiliging (actieve of passieve beveiliging) en de beveiliging op basis van het type te beschermen middel ( hardware , software of netwerk van systemen ).
Deze soorten beveiliging vullen elkaar aan, dus het is van cruciaal belang dat ze allemaal correct worden geïmplementeerd.
Deze twee soorten beveiliging richten zich op de te beschermen bron, in dit geval de hardware en software samen met de informatie die ze kunnen opslaan of verzenden.
Het idee achter deze procedure is om de servers te plaatsen in ruimtes of datacenters met adequate beveiligingsmaatregelen, die schade aan de elementen door verschillende bedreigingen voorkomen of minimaliseren.
Voor een goede werking van de apparatuur (hardware) is een hoge mate van fysieke beveiliging noodzakelijk. Als de apparatuur bijvoorbeeld op een plek staat waar deze oververhit raakt, zal de prestatie ervan afnemen en kunnen er logische beveiligingsfouten optreden, met mogelijk verlies en schade aan de apparatuur en gegevens tot gevolg.
Het is gespecialiseerd in situaties waarin beveiliging continu wordt gebruikt, de activering ervan toezicht of speciale toestemming vereist, of wanneer een bepaalde beveiliging altijd actief (geactiveerd) blijft, ongeacht of het systeem in gebruik is of is uitgeschakeld.
Wanneer deze beveiligingsmaatregelen worden geactiveerd, bijvoorbeeld bij het herstellen van gegevens uit een back-up, is er sprake van passieve beveiliging , aangezien de schade of fout zich dan al heeft voorgedaan. Zodra de schade is ontstaan, worden de noodzakelijke middelen ingezet om deze te herstellen.
Deze laatste tak van beveiliging is gespecialiseerd in drie elementen en vormt een volledige aanvulling op de reeds genoemde elementen.
Met name de elementen die ontworpen zijn om te beschermen, staan centraal:
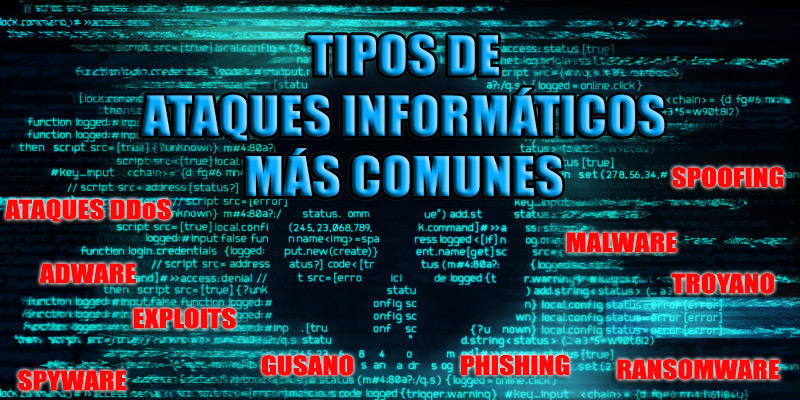
Allereerst bieden we u een lijst aan met de meest bekende en voorkomende computeraanvallen en virussen van dit moment . Zo bent u op de hoogte van de belangrijkste bedreigingen in de digitale wereld en kunt u deze dus vermijden.
Hieronder geven we de belangrijkste kenmerken van de meest voorkomende computervirussen weer:
Deze cyberdreiging is zonder twijfel een van de meest gevreesde, vanwege de kosteneffectiviteit en vooral omdat de aanvaller extreem moeilijk te traceren is . Deze aanvallen bestaan uit het versturen van talloze verzoeken naar een server met als doel deze te laten crashen en , meer specifiek, te blokkeren.
Een zogenaamde "DDoS-aanval" kan dus worden gedefinieerd als een aanval op een computersysteem of netwerk die een bepaalde dienst of bron volledig ontoegankelijk maakt voor legitieme gebruikers. Dit kan leiden tot een verlies van netwerkverbinding door het verbruik van dataverkeer of bandbreedte op het netwerk van het slachtoffer.
Het is bovendien belangrijk om te weten dat denial-of-service-aanvallen zeer effectief zijn. Deze effectiviteit komt voort uit het feit dat ze de beveiligingsmaatregelen die een server normaal gesproken beschermen, niet hoeven te omzeilen . Ze proberen niet de interne systemen van de server binnen te dringen, maar blokkeren deze simpelweg.
Er bestaan diverse technieken, maar de meest voorkomende is het gebruik van "botnets", oftewel computers die geïnfecteerd zijn met Trojaanse paarden en wormen, waarbij de gebruiker zelf niet weet dat hij of zij deel uitmaakt van de aanval.
Kort gezegd wordt het gedefinieerd als een illegale of onethische aanval die gebruikmaakt van kwetsbaarheden in netwerken, applicaties of hardware . Deze kwetsbaarheden worden beschouwd als fouten in het softwareontwikkelingsproces die beveiligingslekken creëren die cybercriminelen kunnen gebruiken om toegang te krijgen tot de software en, bijgevolg, tot het hele systeem.
Dit type aanval manifesteert zich doorgaans in software of code, met als doel de controle over een computersysteem te verkrijgen en gegevens te stelen die op een netwerk zijn opgeslagen . Gebruikers herkennen dit type aanval vaak pas als het te laat is. Daarom wordt aangeraden om software up-to-date te houden.
Het is belangrijk om te weten dat exploits kunnen worden geclassificeerd op basis van het type kwetsbaarheid dat ze treffen , zoals zero-day-aanvallen, spoofing-aanvallen of denial-of-service-aanvallen. Vanwege hun wijdverbreide gebruik in de digitale wereld brengen softwareleveranciers beveiligingspatches uit voor alle bekende kwetsbaarheden, maar zelfs met deze patches kunnen programma's nog steeds kwetsbaar blijven.
Dit is een programma dat een computer infecteert en, eenmaal geïnstalleerd, kopieën van zichzelf maakt en deze over het netwerk verspreidt . Op deze manier plaatst het de kopieën op verschillende locaties op de computer met als enig doel de systemen en computernetwerken te laten crashen, waardoor alle gebruikers niet meer kunnen werken.
Het is belangrijk om te benadrukken dat computerwormen eigenlijk een subcategorie van virussen zijn ; ze worden beschouwd als een type malware. Een van hun belangrijkste kenmerken is dat ze, in tegenstelling tot virussen, geen tussenkomst van u of een back-up vereisen. Dit komt doordat ze via netwerken of e-mail kunnen worden verspreid.
Daarnaast is dit type cyberaanval extreem moeilijk te detecteren , omdat het de normale werking van het systeem niet daadwerkelijk beïnvloedt; het doel is om de dreiging te verspreiden en zo andere computers te infecteren.
Een andere veelvoorkomende vorm van cyberaanvallen betreft Trojanen, die sterk lijken op virussen. Virussen zijn echter inherent destructief, terwijl Trojanen simpelweg een achterdeur creëren om de toegang van andere kwaadaardige programma's tot het systeem te vergemakkelijken . Bovendien kunnen Trojanen zich niet vermenigvuldigen zoals virussen en wormen.
Een Trojaans paard-aanval vermomt zich doorgaans als legitieme software . Hackers en cybercriminelen maken hiervan gebruik om uw vertrouwelijke gegevens te stelen en acties uit te voeren zoals: het blokkeren, wijzigen, verwijderen of kopiëren van gegevens; en het verstoren van de prestaties van uw computer en netwerken.
Trojaanse aanvallen, ook wel "Trojaanse paarden" genoemd , hebben een vergelijkbare missie: ze infiltreren systemen ongemerkt en krijgen toegang zonder een reële bedreiging te vormen. Ze kunnen zelfs verborgen zitten in ogenschijnlijk onschadelijke uitvoerbare bestanden.
Malware is een algemene term die doorgaans verwijst naar alle kwaadaardige software , aangezien het kwaadaardige code beschrijft die schade aan systemen veroorzaakt.
Het hoofddoel is om een systeem te infiltreren en daarbinnen grote schade aan te richten. Daarom worden ze beschouwd als opdringerige en opzettelijk onaangename bedreigingen die proberen alles binnen te dringen, te beschadigen en zelfs uit te schakelen, van apparatuur tot computersystemen, netwerken, mobiele apparaten en tablets.
In die zin neemt malware doorgaans gedeeltelijk de controle over de werking van een apparaat over en verstoort het de normale werking ervan . Virussen worden daarom beschouwd als een vorm van malware, net als Trojaanse paarden, wormen en andere soortgelijke aanvallen.
Na verloop van tijd is duidelijk geworden dat het primaire doel van malware is om geld van de gebruiker af te persen . Het doet er alles aan om gegevens te stelen, te versleutelen of te verwijderen, basisfuncties van de computer te kapen en alle gebruikersactiviteiten zonder toestemming te bespioneren. Malware is echter doorgaans niet in staat om systeemhardware te beschadigen.
Dit is absoluut geen kwaadaardige software, maar eerder een social engineering-techniek die cybercriminelen gebruiken om zoveel mogelijk vertrouwelijke informatie van gebruikers te bemachtigen, zoals namen, wachtwoorden en vooral creditcardgegevens, simpelweg door zich voor te doen als een legitieme en betrouwbare organisatie.
De meest gebruikte methoden bij phishing zijn e-mail, berichten en telefoontjes . Deze berichten lijken vaak afkomstig te zijn van legitieme en bekende bedrijven zoals PayPal, banken, overheidsinstanties of andere erkende organisaties. Deze oplichtingspraktijken zijn echter gebaseerd op identiteitsvervalsing om uw vertrouwelijke gegevens te bemachtigen, die vervolgens voor frauduleuze doeleinden worden gebruikt.
Wanneer u dit soort aanvallen via e-mail ontvangt, wordt u mogelijk gevraagd uw accountgegevens bij te werken of te valideren. Dit leidt u door naar een nepwebsite waar uw gegevens gemakkelijk kunnen worden buitgemaakt, wat kan leiden tot identiteitsdiefstal. Hoewel phishing dus niet volledig kan worden uitgesloten, kan het wel gemakkelijk worden gedetecteerd door uw websitegebruik in de gaten te houden.
Ook wel bekend als 'spoofing ', verwijst dit type digitale dreiging naar het gebruik van technieken voor identiteitsdiefstal voor kwaadwillige of onderzoeksdoeleinden, waarbij doorgaans een vals IP-adres wordt gebruikt . Concreet houdt spoofing in dat het bron-IP-adres van een TCP/IP-pakket wordt vervangen door een ander IP-adres dat de aanvaller wil vervangen.
Dit type cyberaanval kan alleen worden uitgevoerd met programma's die specifiek voor dit doel zijn ontworpen. De aanvaller doet zich vanaf zijn eigen computer voor als een andere machine in het netwerk om toegang te krijgen tot resources op een derde systeem dat een bepaald niveau van vertrouwen heeft opgebouwd. Dit vertrouwen is gebaseerd op de naam of het IP-adres van de host die wordt geïmpliceerd.
Onder andere kunnen hun aanvalsmodellen worden geclassificeerd op basis van de technologie die ze gebruiken . Al deze modellen vallen onder het idee dat elke netwerktechnologie kwetsbaar is voor identiteitsdiefstal, en de bekendste voorbeelden zijn: IP-spoofing, e-mailspoofing, DNS-spoofing, webspoofing, enzovoort.
Het wordt gedefinieerd als spyware die is ontworpen om in het geheim informatie over uw computer te verzamelen , omdat het doorgaans onopvallend te werk gaat en geen sporen achterlaat, waardoor het deze informatie snel kan verzamelen. Bovendien installeert het zonder waarschuwing andere programma's en vertraagt het besturingssystemen en de prestaties van software.
Een van de meest interessante kenmerken is dat spyware besturingssystemen en programma's vertraagt, omdat het veel computerbronnen verbruikt en daardoor de normale werking ervan belemmert.
Daarnaast heeft spyware de unieke eigenschap dat het automatisch pop-upvensters opent om bepaalde producten en diensten te verkopen ; deze zijn gebaseerd op de informatie die door deze kwaadaardige programma's is verzameld. Er bestaan gespecialiseerde programma's om deze aanvallen te bestrijden, de zogenaamde antispywareprogramma's.
Uiteindelijk is het specifieke doel ervan het vastleggen en monitoren van de bewegingen van gebruikers van computerapparatuur, en momenteel wordt geschat dat meer dan 80% van de personal computers mogelijk besmet is met spyware.
Dit concept wordt in de informatica gebruikt om te verwijzen naar software die automatisch advertenties aan de gebruiker toont . Met andere woorden, de hoofdfunctie is het weergeven van advertenties, zodat de softwarefabrikant inkomsten uit die advertenties kan genereren.
Naast het verzamelen van persoonlijke gegevens van gebruikers, richt adware zich ook op het registreren van toetsaanslagen en zelfs op het nauwkeurig bijhouden van alle websites die iemand bezoekt.
Hierdoor kunnen ze gedetailleerdere informatie verzamelen over de computeractiviteit van de gebruiker om die irritante advertenties weer te geven. Het zorgt ook voor een merkbare vertraging van het systeem en een gevoel van instabiliteit.
Doorgaans wordt dit type software automatisch en zonder voorafgaande kennisgeving aan de gebruiker bijgewerkt, waardoor het in de meeste gevallen onzichtbaar blijft . Daarnaast is het belangrijk om te weten dat er twee soorten adware zijn: legitieme en potentieel ongewenste adware.
Uiteraard zijn deze laatste zeer gevaarlijk , omdat ze gegevens kunnen bemachtigen zoals de locatie van de gebruiker, evenals diens wachtwoorden en IP-adressen.
Momenteel is deze cyberaanval een van de meest gevreesde , en erger nog, het aantal neemt voortdurend toe. Ransomware wordt gedefinieerd als een zeer moderne en geavanceerde vorm van malware die tot doel heeft uw gegevens te kapen door ze te versleutelen of te vergrendelen en vervolgens losgeld te eisen voor de vrijgave ervan.
Dit stelt gebruikers in staat om een overschrijving in elke digitale valuta aan te vragen, waardoor ze kunnen voorkomen dat hun locatie wordt achterhaald.
In die zin wordt het beschouwd als een nieuw crimineel systeem dat erop gericht is om snel en gemakkelijk geld te verdienen door middel van bedreigingen . Helaas kunnen deze bedreigingen worden verspreid via misleidende links in e-mails, instant messages of websites.
Een van de meest voorkomende methoden is echter via kwaadaardige spam , waarbij bijlagen als valstrik worden gebruikt om links naar schadelijke websites te verkrijgen.
Het is bovendien belangrijk om te weten dat ransomware een computerscherm volledig kan vergrendelen en de belangrijkste bestanden op het systeem kan versleutelen . Er bestaan verschillende soorten ransomware, waarvan versleutelingsransomware, scareware en schermvergrendelingsprogramma's de meest voorkomende zijn.
Een risicoanalyse in de informatica is de studie van factoren die van invloed kunnen zijn op het ontstaan en de realisatie van een gevaar, in dit geval een computergevaar of -dreiging. Het doel is om het type en de omvang van het risico te berekenen, om zo preventieve tactieken en actieplannen te ontwikkelen voor specifieke situaties die door dat gevaar worden veroorzaakt.
De methode die wordt gebruikt om risico's te beoordelen kan per bedrijf verschillen, maar er zijn essentiële stappen en aspecten in elke risicoanalyse:
Dit zijn verschillende beveiligingsmaatregelen of -tools die u kunt overwegen om uw bescherming te verbeteren en al uw informatie en computersystemen veilig te houden. Elk ervan kan een belangrijke rol spelen, afhankelijk van hoe u uw apparaten gebruikt en welke informatie u ermee verwerkt; het is erg belangrijk om er een aantal of allemaal te gebruiken.
Antivirussoftware is een van de belangrijkste en meest essentiële hulpmiddelen voor een computer en zelfs een mobiele telefoon, aangezien er allerlei bedreigingen via internet kunnen rondspoken die proberen uw identiteit en/of gegevens te stelen.
Zoals u weet, is antivirussoftware specifiek ontworpen om schadelijke software, oftewel malware, te detecteren en te verwijderen. Computervirussen en Trojaanse paarden zijn de voornaamste doelwitten van antivirusprogramma's. Om ervoor te zorgen dat het correct functioneert, moet u het altijd up-to-date houden en controleren of de licentie geldig is.
Een firewall , of wat in het Engels vaak "firewall" wordt genoemd, is een hardware- of softwareapparaat waarmee je alle in- en uitgaande verbindingen tussen twee netwerken of tussen twee of meer computers die tot hetzelfde netwerk behoren, kunt beheren.
Met andere woorden: een firewall filtert al het inkomende en uitgaande verkeer dat niet voldoet aan bepaalde vooraf gedefinieerde regels. Als een set gegevens aan het vastgestelde protocol voldoet, kan deze het netwerk dat we willen beschermen binnenkomen of verlaten.
Op apparaten wordt tegenwoordig een grote verscheidenheid aan applicaties gebruikt. Denk hierbij aan internetbrowsers, apps voor mobiele telefoons en tablets, e-mailprogramma's en meer. Door fouten of gebreken kunnen deze applicaties kwetsbaar zijn voor aanvallen van buitenaf.
Updates voor deze applicaties worden gemaakt om deze problemen te voorkomen, maar ook om bugs te verhelpen of de vormgeving te verbeteren.
Piraterij is tegenwoordig een groeiend probleem dat diverse gevolgen heeft. Als u besluit deze methode te gebruiken om een programma te installeren, wees dan voorzichtig met de website waarvandaan u het downloadt. Als u twijfelt, kunt u het beste een legitieme licentie aanschaffen.
De dreiging van illegale software schuilt in het feit dat deze programma's, doordat ze zijn aangepast om beveiligingsmaatregelen te omzeilen, ook andere kwaadaardige programma's kunnen bevatten die uw gegevens stelen. Andere factoren zijn de prestaties en de mogelijkheid om fouten te voorkomen, aangezien deze programma's vaak codefouten bevatten als gevolg van de aanpassingen die zijn gedaan om ze illegaal te laten functioneren.
Wees voorzichtig met het downloaden van digitale bestanden . Soms ontvang je deze via e-mail van vreemden of zelfs vrienden, met schadelijke bestanden en de veelvoorkomende zin "bekijk mijn nieuwe video of foto". Deze tactiek, naast andere, was enige tijd geleden erg populair op Facebook.
Het is de meest fundamentele cybersecurityregel en de eerste verdedigingslinie voor uw gegevens. Maak verschillende wachtwoorden aan voor elk account dat u gebruikt: e-mail, sociale media, internetbankieren, en verander ze regelmatig.
Backups zijn het laatste redmiddel om de stabiliteit van uw computer te herstellen of verloren gegevens terug te halen. Het is echter extra belangrijk om regelmatig back-ups te maken, vooral als u cruciale informatie hebt opgeslagen.
SLUIT JE AAN BIJ DE SNELST GROEIENDE COMMUNITY VAN INTERNETGEBRUIKERS
VOLG ONS OP SOCIALE MEDIA!


