Masalah keselamatan komputer kekal sebagai salah satu kebimbangan terbesar bagi kebanyakan pengguna , dan pada masa kini terdapat sejumlah besar serangan yang boleh menyebabkan pelbagai jenis kerosakan , salah satunya ialah serangan PING maut atau juga dikenali sebagai DDoS.
Istilah ini, yang dikenali sebagai penafian perkhidmatan, merujuk kepada ketiadaan perkhidmatan. Ia menggambarkan sejenis gangguan yang disebabkan oleh beberapa kesan sampingan yang terhasil daripada beban komponen dalam infrastruktur IT . Ini bermakna masalah timbul apabila terdapat punca luaran yang disengajakan.
Semua ini membolehkan penyerang menghalang peranti rangkaian, sistem pengendalian dan pelayan daripada bertindak balas terhadap permintaan biasa atau berbuat demikian dengan kelewatan . Ini akan menyebabkan kerosakan komputer. Dengan semua ini, kami akan menerangkan lebih lanjut tentang jenis "serangan DDoS " ini. Sila ikuti arahan di bawah.
Apakah serangan PING of Death atau DDoS dan bagaimana ia berfungsi?
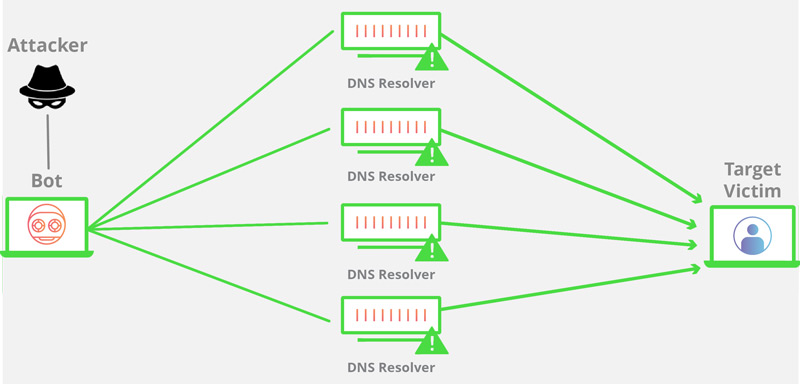
Ini dikenali sebagai penafian perkhidmatan teragih (DDoS) . Dalam kes ini, penyerang bertujuan untuk menyebabkan kelewatan dalam masa tindak balas komputer . Untuk mencapai matlamat ini, mereka tidak menyerang dari satu mesin, tetapi sebaliknya membebankan sistem yang disasarkan dengan permintaan serentak daripada berbilang komputer.
Dengan cara ini, botnet besar-besaran boleh dicipta untuk menyebabkan seberapa banyak gangguan sistem yang diperlukan bagi menghalang sistem daripada bertindak balas terhadap maklumat yang diminta . Perlu diingat bahawa rangkaian sedemikian boleh menjana sejumlah besar trafik , jauh melebihi serangan DoS mesin tunggal.
Sehubungan itu, serangan DDoS mempunyai akibat drastik terhadap sistem yang terjejas , yang secara amnya mempunyai peluang yang sangat kecil untuk mengenal pasti sumber sebenar serangan . Ini kerana penyerang mesti beroperasi menggunakan ejen perisian khusus di internet tanpa persetujuan pengendali, yang membolehkan mereka mencipta botnet besar-besaran.
Di sinilah peralatan yang kekurangan sistem perlindungan yang betul diletakkan , sekali gus menghalang kawalan berpusat . Oleh itu, boleh dikatakan bahawa serangan DDoS bertujuan untuk membanjiri pelayan dengan begitu banyak permintaan sehingga ia ranap dan tidak dapat bertindak balas. Ini berkesan menghalang pelayan daripada melaksanakan tugasnya dan menyediakan perkhidmatannya dengan betul.
Ketahui perbezaan antara serangan Dos dan serangan DDoS
Untuk lebih memahami jenis masalah yang berpunca daripada pelayan internet ini, adalah penting untuk membezakan antara kedua-dua serangan ini. Pertimbangkan contoh sebenar ini : sebuah kedai besar dengan kakitangan yang mencukupi untuk melayani semua pelanggannya memutuskan untuk melancarkan promosi baharu pada salah satu produknya.
Dalam kes ini, mereka telah memutuskan untuk mempromosikan konsol PS4 dengan memberikan sejumlah besar secara percuma. Ini telah menyebabkan kemasukan besar-besaran pelanggan yang ingin mendapatkan perkhidmatan tersebut, sehingga membebankan sumber mereka. Ini boleh memaksa kedai ditutup sementara, menghalang pelanggan daripada mengakses perkhidmatan mereka.
Walau bagaimanapun, terdapat pelanggan yang jauh lebih licik yang memutuskan untuk menyerang kedai yang mempunyai ramai pelanggan dan memasang cip untuk menukarkan beribu-ribu pelanggan mereka menjadi zombi. Ini bermakna semua pelanggan ini akan dikawal oleh penceroboh , yang akan semakin mengurangkan sumber kedai dan menghalangnya daripada menghasilkan tindak balas positif daripada orang ramai. Perkara yang sama berlaku dengan serangan DDoS , juga dikenali sebagai serangan penafian perkhidmatan teragih.
Matlamat penyerang adalah untuk membanjiri pelayan dengan permintaan, menghalangnya daripada membalas semua permintaan sehingga mencapai titik di mana semua permintaan ditolak. Sebaliknya , serangan DoS dijalankan menggunakan satu sambungan internet, mengeksploitasi kelemahan perisian atau membanjiri mesin yang disasarkan dengan permintaan palsu , sekali gus membebankan sumber rangkaian.
Oleh itu, serangan DDoS dijalankan dari pelbagai komputer, manakala serangan DoS berasal dari satu mesin. Inilah sebabnya mengapa kebanyakan pemilik yang melaksanakan serangan DDoS tidak menyedari bahawa mereka terlibat , disebabkan oleh Trojan, malware dan bot yang menjangkiti setiap peranti dan menjalankan serangan tanpa kebenaran atau kelulusan pengendali.
Apakah simptom serangan DDoS yang paling jelas? Bagaimanakah anda boleh mengenal pastinya?
Sekarang anda sudah tahu apa itu serangan DDoS , langkah seterusnya adalah untuk menerangkan simptom yang paling jelas yang akan membolehkan anda mengetahui sama ada anda sedang terjejas olehnya. Untuk menentukannya, anda boleh melihat beberapa tanda yang sangat ketara yang akan memberitahu anda sama ada anda menjadi mangsa serangan internet ini.
Itulah sebabnya kami menunjukkan kepada anda apakah setiap simptom ini:
Anda mula mengalami latensi halaman yang berlebihan.
Cara paling biasa untuk menentukan sama ada anda disasarkan oleh salah satu serangan ini adalah jika anda mula mengalami kependaman yang berlebihan di laman web. Jika ini berlaku, ini mungkin bermakna pelayar dan pelayan pengguna akhir bertindak balas dengan sangat perlahan, mengakibatkan masa tindak balas yang lebih lama.
Jika ini berlaku, kemungkinan untuk diserang DDoS adalah sangat tinggi. Oleh itu, ini mungkin menjadi sebab utama mengapa laman web ini tidak berfungsi.
Pantau trafik
Satu lagi cara untuk mengesan masalah keselamatan ini adalah dengan memantau trafik web. Ini melibatkan penyimpanan rekod semua trafik dan tingkah lakunya . Ini membolehkan anda mengesan sebarang masalah atau aliran masuk trafik yang luar biasa yang mungkin menunjukkan potensi serangan DDoS.
Anda juga boleh memantau tempoh impak dan kekerapan ia berulang dalam tempoh masa tertentu. Semua ini akan membantu anda menentukan sama ada anda terjejas oleh isu keselamatan pelayan web ini atau tidak.
Pengguna yang mencurigakan
Jika anda perasan pengguna menghantar permintaan secara berkala dalam tempoh 24 jam yang lalu , ia mungkin salah seorang penyerang ini. Ini bermakna anda mungkin mengalami salah satu serangan ini walaupun komputer anda belum menunjukkan sebarang tanda-tanda kerosakan.
Tiempo de espera
Anda juga boleh memantau masa menunggu untuk sebarang tingkah laku yang mencurigakan , terutamanya trafik yang tidak dikenali ke pelayan atau peranti anda. Dengan cara ini, anda boleh mula menyemak beban trafik, masa menunggu perkhidmatan dan penggunaan CPU; setiap satu daripada ini boleh memberi anda petunjuk sama ada anda sedang diserang.
Petua untuk mencegah serangan DDoS dan memastikan rangkaian anda selamat
Dengan mengambil kira semua masalah yang boleh disebabkan oleh serangan ini, di sini kami akan menunjukkan kepada anda langkah-langkah keselamatan berbeza yang telah ditetapkan untuk mengatasi setiap beban yang disebabkan oleh serangan DDoS.
Untuk melakukan ini, adalah penting untuk mengenal pasti alamat IP kritikal dan semua kelemahan sistem, kerana ini akan menjadi titik masuk penyerang. Oleh itu, sebelum menggariskan langkah perlindungan utama untuk situasi ini, adalah penting untuk memahami bahawa anda mesti mempunyai sumber perkakasan dan perisian minimum yang diperlukan untuk menyekat serangan ini.
Oleh itu, ikuti setiap cadangan ini:
Senarai IP yang Disekat
Perkara pertama yang perlu diingat ialah penggunaan senarai hitam, yang membolehkan pengenalpastian alamat IP kritikal dan penyekatan paket. Langkah-langkah keselamatan jenis ini boleh dilaksanakan sama ada secara manual atau automatik melalui senarai sekatan tembok api.
Penapisnya
Anda juga boleh menetapkan had jumlah data yang diproses secara serentak untuk menapis sebarang paket yang tidak normal . Perlu diingat bahawa proksi tidak selalu membenarkan berbilang klien bersambung dari alamat IP pelayan yang sama, jadi anda mungkin menyekat sambungan tanpa sebab yang jelas. Walau bagaimanapun, adalah lebih baik untuk berhati-hati daripada menyesal dalam situasi ini.
Pengimbangan beban
Ini dianggap sebagai salah satu langkah paling berkesan untuk mengatasi beban berlebihan dalam pengagihan beban merentasi sistem yang berbeza . Dalam kes ini, penggunaan pengimbang beban membolehkan perkhidmatan dilanjutkan ke pelbagai mesin fizikal. Oleh itu, dengan cara ini, pengguna akan dapat mengawal serangan DoS dan DDoS ini hanya sehingga tahap tertentu. Jika serangan ini berjaya dikawal, ia boleh dineutralkan.
kuki SYN
Dianggap sebagai salah satu langkah keselamatan yang paling berkesan untuk kes-kes ini, pendekatan ini tidak lagi menyimpan maklumat tentang paket SYN pada pelayan, tetapi sebaliknya menghantarnya sebagai kuki yang disulitkan kepada klien. Ini membolehkan serangan banjir SYN menjejaskan sistem, tetapi dalam kes ini, memori sistem tidak akan terjejas.
Jenis dan contoh serangan DDoS
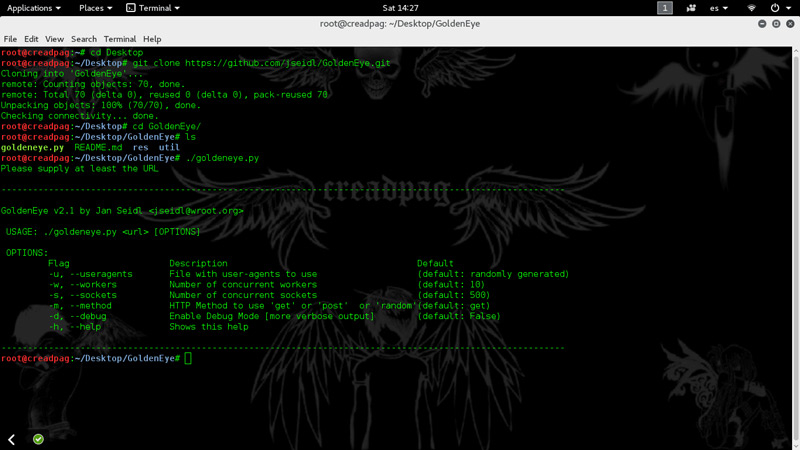
Memandangkan apa itu dan apa yang terlibat di dalamnya, kita mesti menunjukkan bahawa terdapat pelbagai jenis serangan DDoS. Sudah tentu, semuanya berkongsi ciri-ciri yang dinyatakan di atas, tetapi ia mempunyai butiran yang membezakannya antara satu sama lain dan lebih berguna dalam beberapa situasi berbanding yang lain.
Kita boleh mengklasifikasikannya sebagai:
- DDoS berasaskan volumMatlamatnya adalah untuk menepu lebar jalur, dengan menyesakkannya.
- Protokol DDoS: Ia menggunakan sumber dan/atau perkhidmatan.
- DDoS lapisan aplikasi: Permintaan haram digunakan untuk mendapatkan respons yang disesuaikan untuk kemudahan.
Jenis yang paling biasa ialah:
Banjir Syn atau banjir paket Syn
Ini adalah kaedah yang paling biasa, yang paling menggambarkan apa yang baru kita lihat. Ia berdasarkan protokol TCP , yang merangkumi tiga langkah dalam sambungannya. Langkah ketiga tidak pernah berlaku, dan oleh itu langkah kedua kekal aktif dan menunggu sehingga permintaan itu selesai, menghalang permintaan lain daripada dibuat; ini adalah kaedah yang sangat mudah untuk melumpuhkan sambungan.
Banjir permintaan berdasarkan pengepala dengan Bendera SYN dibuat dari beberapa titik supaya pelayan cuba menyambung ke alamat sumber yang berbeza (yang biasanya palsu) dan , pada masa yang sama, menunggu paket respons yang sepadan, yang tidak pernah tiba.
Oleh itu, pelayan terus menggunakan sumber dan mencapai had sambungan serentak yang dibenarkan oleh pelayan, sehingga ia berhenti bertindak balas.
Banjir ICMP atau banjir paket ICMP
Dalam kes ini, matlamatnya adalah untuk menghabiskan lebar jalur dengan menghantar sejumlah besar paket ICMP (Protokol Mesej Kawalan Internet) supaya respons adalah berdasarkan paket balasan ICMP Echo, yang membebankan sistem.
Isyarat-isyarat ini dilancarkan berulang kali , menghasilkan kesan yang serupa dengan permainan ping-pong (malah, serangan SSoD ini juga dikenali dengan nama itu). Agar serangan ini berkesan, penyerang memerlukan kapasiti yang lebih besar untuk menahan beban lampau (ingat bahawa komunikasi adalah dwiarah).
SMURF
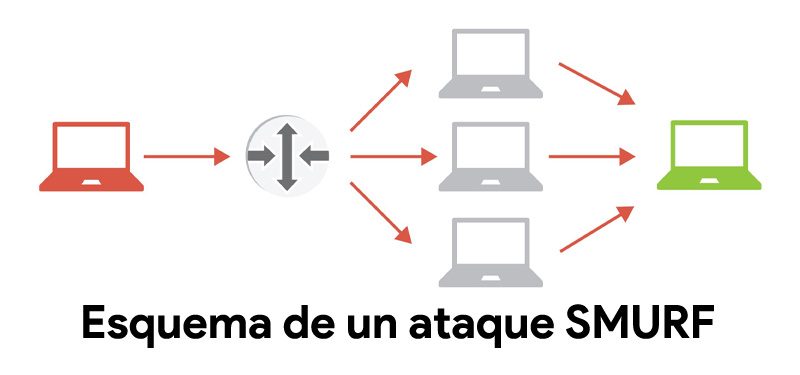
Ini merupakan banjir ICMP yang dipertingkatkan . Dalam kes ini , pembolehubah tambahan akan dimainkan: perantara yang pada mulanya menerima paket permintaan gema ICMP, tetapi asalnya nampaknya daripada mangsa , bukan penyerang. Perantara kemudiannya harus bertindak balas kepada mangsa, dengan mempercayai bahawa ia adalah sumber sebenar. Jelas sekali, lebih ramai perantara yang terlibat, lebih banyak respons yang akan diterima oleh mangsa.
Banjir Sambungan
Matlamatnya adalah untuk mempunyai seberapa banyak sambungan aktif yang boleh dikendalikan oleh pelayan mangsa, membukanya semasa ia ditutup atau tamat tempoh, supaya ia sentiasa pada kapasiti penuh dan tidak dapat menerima pertanyaan selain daripada penyerang.
Banjir UDP atau banjir paket UDP
Dalam kes ini, paket yang dijana dan dihantar adalah jenis UDP , iaitu protokol datagram pengguna. Penipuan IP digunakan , kerana protokol ini secara semula jadi berfungsi tanpa sambungan. Serangan ini biasanya menyasarkan perkhidmatan Echo kerana saiz mesej responsnya yang besar.
Lambat Baca
Serangan jenis ini menyebabkan data dihantar dengan sangat perlahan , sekali gus memastikan pelayan sibuk untuk masa yang lebih lama dan menggunakan sumber.
Apakah serangan penafian perkhidmatan yang paling kuat dalam sejarah?
Sama seperti serangan virus dengan akibat yang dahsyat telah dilaporkan di seluruh dunia sepanjang sejarah internet , kita juga mempunyai contoh penting serangan penafian perkhidmatan teragih. Yang paling terkenal ialah...
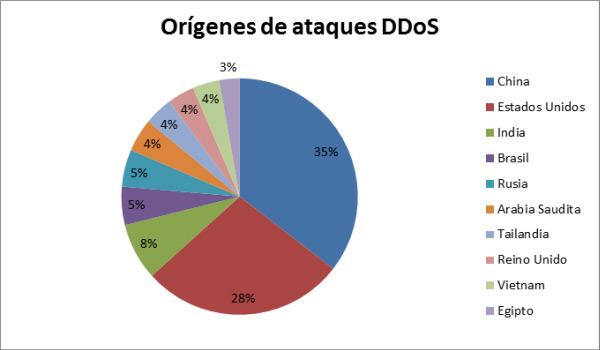
- Serangan MafiaBoyPada tahun 2000, Yahoo!, enjin carian, tergendala selama sejam. Pelakunya? Seorang pemuda Kanada yang memutuskan untuk melancarkan serangan DDoS untuk mempamerkan keupayaannya dan kumpulannya; dan dia betul, kerana pada hari-hari berikutnya mereka juga berjaya menyerang laman web seperti CNN, eBay dan Amazon, antara lain.
- Julai 2009 ditetapkan: Dalam kes ini, beberapa serangan telah dilancarkan yang menjejaskan laman web kerajaan, kewangan dan berita di AS dan Korea Selatan. Dianggarkan terdapat 50.000 botnet yang terlibat. Setakat ini, pelaku perbuatan ini masih belum diketahui.
- Serangan spam: Serangan DDoS terbaru yang menjadi tajuk utama di seluruh dunia telah dilakukan antara syarikat dalam sektor yang sama, satu tamparan kecil yang direka untuk melumpuhkan persaingan. Sebuah syarikat telah menghantar ratusan mel sampah atau SPAM Sebaliknya, ia juga menyebabkan kelembapan internet secara umum dan menjadikan nod pusat London itu sendiri tidak berfungsi.