
Cara mengesan dan mengelakkan penipuan pengklonan suara AI
Awas! Suara anda boleh diklon dengan AI dalam beberapa saat. Ketahui cara penipuan suara berfungsi dan cara melindungi keluarga anda sekarang.

Awas! Suara anda boleh diklon dengan AI dalam beberapa saat. Ketahui cara penipuan suara berfungsi dan cara melindungi keluarga anda sekarang.

Lindungi aplikasi dan data mudah alih anda. Ketahui cara menjalankan audit keselamatan yang komprehensif untuk mencegah penggodaman dan mematuhi GDPR. Sertai sekarang!
Ketahui bagaimana kamera IP menjadi pintu masuk untuk penggodam dan pelajari langkah-langkah utama untuk mengamankan rangkaian anda dan mencegah serangan siber.
Adakah PC anda berjalan perlahan? Belajar membezakan proses Windows yang sah daripada virus menggunakan helah canggih dan alat percuma. Bersihkan PC anda sekarang!
Ketahui cara untuk menghentikan kata laluan anda di Linux menggunakan Passkeys dan Bitwarden. Tutorial terperinci tentang pemasangan, keselamatan dan pengehosan kendiri.

Adakah seseorang telah mencipta video atau foto palsu anda menggunakan AI? Ketahui cara memadam deepfake, melaporkan jenayah dan menuntut pampasan hari ini.

Adakah anda telah ditawarkan penajaan yang mencurigakan? Ketahui bagaimana penipuan yang menyasarkan YouTuber beroperasi dan lindungi akaun Google anda sebelum terlambat.
Adakah anda menerima amaran keselamatan Apple yang mencurigakan? Ketahui cara membezakan sokongan sebenar daripada penipuan dan lindungi akaun anda sekarang.
Ketahui apa itu pemadat kelayakan, cara penggodam mengakses akaun anda dan langkah tepat untuk melindungi identiti digital anda hari ini.
Jangan biarkan mereka menggodam laman web anda! Ketahui cara melindungi laman web anda dengan alatan dan strategi terbaik daripada serangan siber. Sertai sekarang.
Lindungi perniagaan anda daripada kesilapan manusia. Ketahui cara melaksanakan pelan kesedaran berterusan untuk menghentikan pancingan data dan ransomware hari ini.

Lindungi perniagaan anda daripada risiko AI. Ketahui cara mempertahankan diri daripada suntikan segera, keracunan data dan serangan automatik hari ini.
Mahukan anonimiti sepenuhnya? Ketahui apa itu Onion Over VPN, bagaimana ia melindungi identiti anda dan sama ada anda benar-benar perlu menggabungkan Tor dengan VPN anda. Sertai sekarang!

Tahukah anda jika anda memerlukan kedua-dua antivirus dan VPN? Ketahui cara menggabungkannya dengan betul untuk melindungi peranti anda dan menyemak imbas dengan selamat.
Melancong ke China? Temui eSIM terbaik dengan VPN terbina dalam untuk menggunakan WhatsApp dan Google tanpa sekatan. Bandingkan pelan dan perjalanan yang terhubung!
Adakah akaun WhatsApp anda telah dirampas? Ketahui cara memulihkan akaun anda dengan cepat, menghalau penceroboh dan memperkukuhkan keselamatan anda supaya ia tidak berlaku lagi.

Adakah McAfee menyekat sesuatu untuk anda? Ketahui cara melumpuhkan perlindungan anti-penjejakan dan analisis masa nyata dengan cepat dan selamat di sini.

Jangan terpedaya! Belajar mengenal pasti penipuan sokongan teknikal, mencegah kecurian data dan melindungi komputer anda sekarang.

Ketahui bagaimana penjenayah menggunakan AI untuk mencipta deepfake, pancingan data lanjutan dan perisian hasad. Ketahui cara melindungi diri anda daripada ancaman digital baharu!

Ketahui cara pengesahan umur dalam talian berfungsi, apa yang dikehendaki oleh undang-undang semasa dan pilihan paling selamat untuk privasi anda.

Tahukah anda penghala anda boleh mengenal pasti anda tanpa kamera? Ketahui bahaya BFId dan cara melindungi WiFi anda daripada serangan sebenar dan berkesan.
Lindungi semua peranti anda sekaligus. Ketahui cara memasang VPN pada penghala anda, kelebihan, kekurangannya dan model serasi terbaik di sini.
Adakah VPN percuma benar-benar berkesan? Ketahui kebenaran tentang privasi anda, risiko tersembunyi dan alternatif paling selamat hari ini.
Ketahui cara memperkukuhkan perisian anda dengan mengintegrasikan keselamatan melalui reka bentuk. Kuasai DevSecOps dan OWASP SAMM, dan cegah kerentanan kritikal hari ini.
Adakah anda mengklik pautan yang mencurigakan? Jangan panik. Ketahui langkah-langkah tepat untuk membersihkan peranti anda dan menyimpan akaun anda sekarang.
Ketahui cara mengurangkan penggunaan tenaga AI, apa itu AI hijau dan cara menggunakannya untuk menjimatkan bil elektrik rumah anda. Optimumkan jejak digital anda hari ini!
Ketahui cara pengimbas kerentanan berfungsi, apakah alatan terbaik dan cara beralih daripada pengesanan kepada pengurusan risiko sebenar.

Ingin menerajui keselamatan siber? Ketahui segala-galanya tentang pensijilan CISM: peperiksaan, keperluan pengalaman dan cara membuat persediaan untuk lulus.
Ketahui mengapa laman web anda perlahan dan risiko keselamatan yang terlibat. Optimumkan prestasi anda dan elakkan Google daripada menandakan laman web anda sebagai berbahaya.
Ketahui apa itu pengguna root, mengapa ia boleh berbahaya dan cara menggunakan sudo dengan betul untuk mengurus sistem Linux anda tanpa merosakkannya. Sertai sekarang!
Adakah telefon anda berjalan perlahan atau iklan muncul pada anda? Ketahui cara membersihkan Android atau iPhone anda daripada perisian hasad dan virus dengan langkah-langkah yang berkesan dan selamat ini.
Keselamatan maklumat merujuk kepada langkah-langkah dan langkah berjaga-jaga yang diambil untuk melindungi, melindungi dan mengekalkan kerahsiaan serta keselamatan data peribadi pengguna. Ia juga termasuk melindungi sistem daripada bahaya dan ancaman. Cabang sains komputer ini sangat penting dalam dunia hari ini kerana sebarang kegagalan dalam bidang ini boleh membawa akibat yang serius.
Keselamatan maklumat, atau keselamatan siber, ditakrifkan sebagai satu set langkah yang digunakan untuk mencegah, membetulkan dan mengesan kegagalan dan ancaman. Ia juga bertujuan untuk melindungi kerahsiaan, integriti dan ketersediaan maklumat dalam sistem dan pengguna yang mengakses dan menggunakan sistem tersebut.
Dalam keselamatan komputer, pelbagai alatan digunakan untuk menjana perlindungan bergantung pada elemen yang perlu dilindungi; kita akan membincangkannya kemudian.
Keselamatan maklumat diwujudkan untuk memastikan kandungan pengguna selamat, serta sistem dan program yang digunakan untuk melaksanakan pelbagai tugas. Terdapat juga sebab-sebab lain, yang akan kami bentangkan di bawah.
Keselamatan maklumat direka untuk melindungi aset daripada kelemahan komputer tertentu , termasuk yang berikut:
Prinsip-prinsip ini mesti sentiasa ada untuk memastikan kebolehpercayaan sistem komputer, kerana jika mana-mana daripadanya dilanggar, sistem tersebut tidak dapat menjana tahap keselamatan yang diperlukan. Ini bermakna pada bila-bila masa, maklumat yang diberikan kepada syarikat atau digunakan pada mana-mana peranti boleh berisiko.
Prinsip-prinsip keselamatan adalah seperti berikut:
Terdapat pelbagai jenis keselamatan komputer, setiap satunya berdasarkan atau mengkhusus dalam bidang tertentu , membangunkan elemen yang diperlukan untuk melindungi peralatan, sistem, program dan juga pengguna.
Kriptografi dan kriptografi merupakan teknik kompleks yang digunakan untuk melindungi atau menyembunyikan maklumat. Pada zaman moden, dan khususnya pada abad yang lalu, ia digunakan hampir secara eksklusif untuk melindungi data dan dokumen yang mengandungi maklumat ketenteraan atau politik.
Keselamatan yang diperlukan untuk fungsi sesebuah syarikat yang betul, sebagai contoh, dan sumber yang mesti dimiliki oleh syarikat ini dibahagikan kepada tiga elemen asas, iaitu: sumber yang perlu dilindungi (keselamatan fizikal atau keselamatan logik) , keselamatan mengikut masa perlindungan (keselamatan aktif atau pasif) dan keselamatan mengikut jenis sumber yang perlu dilindungi ( perkakasan , perisian atau rangkaian sistem ).
Jenis-jenis keselamatan ini saling melengkapi, jadi amat penting untuk dilaksanakan dengan betul.
Kedua-dua jenis keselamatan ini memberi tumpuan kepada sumber yang hendak dilindungi, dalam kes ini perkakasan dan perisian berserta maklumat yang boleh disimpan atau dihantar.
Idea di sebalik prosedur ini adalah untuk menempatkan pelayan di bilik atau pusat data dengan langkah keselamatan yang mencukupi, yang dapat mencegah atau meminimumkan kerosakan yang mungkin dialami oleh unsur-unsur tersebut daripada pelbagai ancaman.
Untuk berfungsi dengan baik peralatan (perkakasan), adalah perlu untuk mempunyai keselamatan fizikal yang tinggi. Ini kerana jika, sebagai contoh, peralatan terletak di tempat yang terlalu panas, prestasinya akan terjejas, dan ralat dalam keselamatan logik mungkin berlaku, mengakibatkan kerugian dan kerosakan yang berbeza pada peralatan dan data.
Ia pakar dalam situasi di mana perlindungan digunakan secara berterusan, pengaktifannya memerlukan penyeliaan atau kebenaran khas, atau apabila sesetengah perlindungan sentiasa dibiarkan berjalan (diaktifkan), tidak kira sama ada sistem sedang digunakan atau dimatikan.
Apabila langkah-langkah keselamatan ini diaktifkan, contohnya, apabila memulihkan maklumat daripada sandaran, ia menjadi keselamatan pasif , memandangkan kerosakan atau ralat telah berlaku. Sebaik sahaja kerosakan berlaku, cara yang diperlukan digunakan untuk menyelesaikannya.
Cabang keselamatan yang terakhir ini mengkhusus dalam tiga elemen dan melengkapi sepenuhnya dengan elemen yang telah disebutkan.
Memberi tumpuan khusus kepada jenis elemen yang telah direka bentuk untuk melindungi:
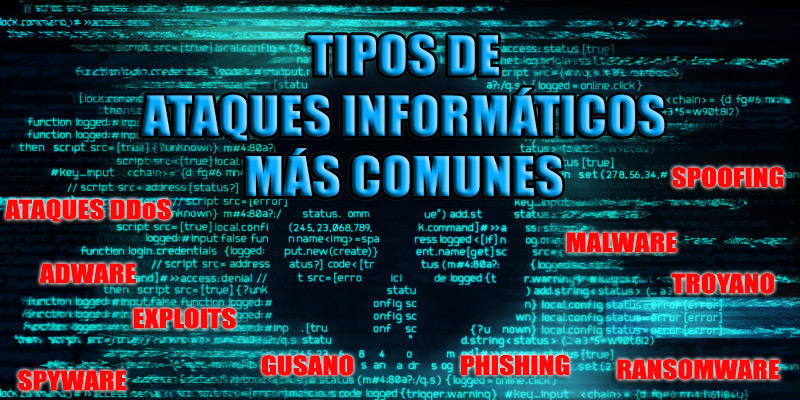
Pertama sekali, kami menawarkan senarai semua serangan dan virus komputer yang paling dikenali dan biasa pada hari ini . Ini supaya anda dapat mengetahui ancaman utama dalam dunia digital dan dengan itu dapat mengelakkannya.
Sekarang, di bawah kami menunjukkan ciri-ciri yang paling relevan bagi virus komputer yang paling biasa:
Tidak syak lagi, ancaman siber ini merupakan antara yang paling digeruni, kerana keberkesanan kosnya dan, yang paling penting, kerana penyerangnya amat sukar untuk dikesan . Serangan ini terdiri daripada membuat pelbagai permintaan kepada pelayan dengan tujuan menyebabkannya ranap dan , khususnya, disekat.
Oleh itu, apa yang dipanggil "serangan DDoS" boleh ditakrifkan sebagai serangan ke atas sistem komputer atau rangkaian yang menjadikan perkhidmatan atau sumber tertentu tidak dapat diakses sepenuhnya oleh pengguna yang sah. Ini boleh mengakibatkan kehilangan sambungan rangkaian disebabkan oleh penggunaan pemindahan data atau lebar jalur pada rangkaian mangsa.
Di samping itu, perlu diingatkan bahawa serangan penafian perkhidmatan sangat berkesan, dan keberkesanan ini berpunca daripada fakta bahawa ia tidak perlu mengatasi langkah keselamatan yang biasanya melindungi pelayan . Ia tidak cuba menembusi sistem dalaman pelayan, tetapi sebaliknya hanya menyekatnya.
Antara lain, walaupun terdapat pelbagai teknik, yang paling biasa terletak pada penggunaan "botnet" atau komputer yang dijangkiti Trojan dan worm di mana pengguna sendiri tidak tahu bahawa dia adalah sebahagian daripada serangan tersebut.
Pada asasnya, ia ditakrifkan sebagai serangan haram atau tidak beretika yang mengeksploitasi sebarang kerentanan dalam rangkaian, aplikasi atau perkakasan . Ini dianggap sebagai ralat dalam proses pembangunan perisian yang mewujudkan jurang keselamatan yang boleh digunakan oleh penjenayah siber untuk mengakses perisian dan, akibatnya, keseluruhan sistem.
Serangan jenis ini biasanya menjelma dalam perisian atau kod, bertujuan untuk mengawal sistem komputer dan mencuri data yang disimpan pada rangkaian . Pengguna sering gagal mengenali serangan jenis ini sehingga terlambat. Oleh itu, adalah disyorkan untuk memastikan perisian sentiasa dikemas kini.
Perlu diingatkan bahawa eksploitasi boleh dikelaskan berdasarkan jenis kerentanan yang terjejas , seperti serangan zero-day, spoofing atau denial-of-service. Disebabkan penggunaannya yang meluas dalam dunia digital, vendor perisian mengeluarkan tampalan keselamatan untuk semua kerentanan yang diketahui, tetapi walaupun dengan tampalan ini, program masih boleh kekal terdedah.
Ini adalah program yang menjangkiti komputer dan, setelah diwujudkan, membuat salinan dirinya sendiri dan menyebarkannya ke seluruh rangkaian . Dengan cara ini, ia meletakkannya di lokasi yang berbeza pada komputer dengan tujuan semata-mata untuk merosakkan sistem dan rangkaian komputer, menghalang semua pengguna daripada berfungsi.
Penting untuk ditekankan bahawa cecacing komputer sebenarnya merupakan subkelas virus ; ia dianggap sebagai sejenis perisian hasad. Antara ciri-cirinya yang paling relevan ialah, tidak seperti virus, ia tidak memerlukan campur tangan anda atau sandaran. Ini kerana ia boleh dihantar melalui rangkaian atau e-mel.
Di samping itu, serangan siber jenis ini amat sukar untuk dikesan , kerana ia sebenarnya tidak menjejaskan fungsi normal sistem; tujuannya adalah untuk memastikan penyebaran ancaman dan dengan itu menjangkiti komputer lain.
Satu lagi serangan siber yang paling dikenali hari ini melibatkan Trojan, yang mempunyai persamaan yang ketara dengan virus. Walau bagaimanapun, virus secara semula jadinya merosakkan, manakala Trojan hanya mencipta pintu belakang untuk memudahkan kemasukan program berniat jahat lain ke dalam sistem . Tambahan pula, Trojan tidak boleh mereplikasi seperti virus dan cacing.
Secara amnya, serangan Trojan menyamar sebagai perisian yang sah , dan penggodam serta penjenayah siber mengambil kesempatan ini untuk mencuri data sulit anda, menjalankan tindakan seperti: menyekat, mengubah suai, memadam atau menyalin data; serta mengganggu prestasi komputer dan rangkaian anda.
Serangan Trojan, juga dikenali sebagai "Kuda Trojan," mempunyai misi yang serupa: ia menyusup masuk ke dalam sistem tanpa dikesan, memperoleh akses tanpa menimbulkan ancaman sebenar. Ia juga boleh disembunyikan dalam fail boleh laku yang nampaknya tidak berbahaya.
Perisian hasad ialah istilah generik yang biasanya merujuk kepada sebarang perisian berniat jahat , kerana ia menerangkan kod berniat jahat yang menyebabkan kerosakan pada sistem.
Objektif utamanya adalah untuk menyusup masuk ke dalam sistem bagi menyebabkan kemusnahan yang kuat di dalamnya, dan oleh itu, ia dianggap sebagai ancaman mengganggu dan sengaja tidak menyenangkan yang cuba menceroboh, merosakkan, dan juga melumpuhkan segala-galanya daripada peralatan kepada sistem komputer, rangkaian, peranti mudah alih dan tablet.
Dalam erti kata lain, perisian hasad biasanya mengambil sebahagian kawalan ke atas operasi peranti dan mengganggu fungsi normalnya . Oleh itu, virus dianggap sebagai sejenis perisian hasad, begitu juga Trojan, cacing dan serangan serupa yang lain.
Lama-kelamaan, telah menjadi jelas bahawa matlamat utama perisian hasad adalah untuk memeras ugut wang daripada pengguna . Ia melakukan segala yang mungkin untuk mencuri, menyulitkan atau memadam data, merampas fungsi komputer asas dan mengintip semua aktiviti pengguna tanpa kebenaran. Walau bagaimanapun, perisian hasad biasanya tidak mempunyai kuasa untuk merosakkan perkakasan sistem.
Ini sememangnya bukan perisian berniat jahat, tetapi sebaliknya teknik kejuruteraan sosial yang digunakan oleh penjenayah siber untuk mendapatkan maklumat sulit sebanyak mungkin daripada pengguna, seperti nama, kata laluan dan terutamanya butiran kad kredit, hanya dengan menyamar sebagai organisasi yang sah dan boleh dipercayai.
Kaedah paling biasa digunakan dalam pancingan data adalah e-mel, pesanan dan panggilan telefon . Mesej-mesej ini sering kelihatan datang daripada syarikat yang sah dan terkenal seperti PayPal, bank, agensi kerajaan atau entiti lain yang diiktiraf. Walau bagaimanapun, penipuan ini adalah berdasarkan penyamaran untuk mendapatkan maklumat sulit anda, yang kemudiannya digunakan untuk tujuan penipuan.
Oleh itu, apabila anda menerima serangan jenis ini melalui e-mel, anda mungkin diminta untuk mengemas kini atau mengesahkan maklumat akaun anda. Ini akan mengalihkan anda ke laman web palsu di mana data anda mudah diperoleh, yang membawa kepada kecurian identiti. Oleh itu, walaupun pancingan data tidak dapat dihapuskan sepenuhnya, ia boleh dikesan dengan mudah dengan memantau laman web anda.
Juga dikenali sebagai "spoofing ", ancaman digital jenis ini merujuk kepada penggunaan teknik kecurian identiti untuk tujuan berniat jahat atau penyiasatan, secara amnya menggunakan alamat IP palsu . Secara khususnya, spoofing melibatkan penggantian alamat IP sumber paket TCP/IP dengan alamat IP lain yang ingin digantikan oleh penyerang.
Serangan siber jenis ini hanya boleh dijalankan menggunakan program yang direka khusus untuk tujuan ini. Penyerang, dari komputer mereka sendiri, menyamar sebagai mesin lain pada rangkaian untuk mendapatkan akses kepada sumber pada sistem ketiga yang telah mewujudkan tahap kepercayaan tertentu. Kepercayaan ini adalah berdasarkan nama atau alamat IP hos yang akan disamarkan.
Antara butiran lain, model serangan mereka boleh dikelaskan mengikut teknologi yang mereka gunakan . Semua ini berada di bawah naungan idea bahawa mana-mana teknologi rangkaian terdedah kepada kecurian identiti, dan contoh yang paling terkenal ialah: spoofing IP, spoofing e-mel, spoofing DNS, spoofing web, dsb.
Ia ditakrifkan sebagai perisian intip yang direka untuk mengumpul maklumat tentang komputer anda dengan penuh budi bicara , kerana ia biasanya beroperasi secara senyap dan tidak meninggalkan kesan aktivitinya, membolehkannya mengumpul maklumat ini dengan cepat. Di samping itu, ia memasang program lain tanpa amaran dan juga memperlahankan prestasi sistem pengendalian dan perisian.
Antara ciri-cirinya yang paling menarik, kami mendapati bahawa perisian intip menyebabkan kelambatan sistem pengendalian dan program, kerana ia cenderung menggunakan banyak sumber mesin dan, sudah tentu, dengan itu menghalang fungsi normalnya.
Selain itu, perisian intip mempunyai ciri unik iaitu meletakkan tetingkap timbul secara automatik untuk cuba menjual produk dan perkhidmatan tertentu ; ini berdasarkan maklumat yang dikumpul oleh program berniat jahat ini. Terdapat program khusus untuk mengawal serangan ini yang dipanggil Antiperisian Intip.
Akhirnya, objektif khususnya adalah untuk menangkap dan memantau pergerakan pengguna peralatan komputer, dan pada masa ini, dianggarkan lebih daripada 80% komputer peribadi mungkin dijangkiti perisian intip.
Konsep ini digunakan dalam bidang sains komputer untuk merujuk kepada perisian yang memaparkan iklan secara automatik kepada pengguna . Dalam erti kata lain, fungsi utamanya adalah untuk memaparkan pengiklanan supaya pengeluar perisian dapat menjana pendapatan daripada iklan tersebut.
Selain mengumpul maklumat peribadi pengguna, adware juga menumpukan pada merekodkan ketukan kekunci dan juga menjejaki semua laman web yang dilawati oleh seseorang dengan teliti.
Ini membolehkan mereka mengumpulkan maklumat yang lebih terperinci tentang aktiviti komputer pengguna untuk memaparkan iklan-iklan yang menjengkelkan tersebut. Ia juga menyebabkan kelembapan sistem yang ketara dan mewujudkan rasa tidak stabil.
Biasanya, perisian jenis ini dikemas kini secara automatik dan tanpa pemberitahuan terlebih dahulu kepada pengguna, jadi ia boleh kelihatan tidak kelihatan dalam kebanyakan kes . Di samping itu, penting untuk ambil perhatian bahawa terdapat dua jenis adware: sah dan mungkin tidak diingini.
Sudah tentu, yang terakhir ini sangat berbahaya kerana ia boleh mendapatkan data seperti lokasi pengguna, serta kata laluan dan alamat IP mereka.
Pada masa ini, serangan siber ini merupakan salah satu yang paling digeruni , dan lebih teruk lagi, ia sentiasa berkembang. Ransomware ditakrifkan sebagai sejenis malware yang sangat moden dan canggih yang bertujuan untuk merampas data anda dengan menyulitkan atau menguncinya dan kemudian menuntut wang tebusan untuk pembebasannya.
Ini membolehkan pengguna meminta pemindahan dalam mana-mana mata wang digital, sekali gus memastikan mereka dapat mengelak daripada dijejaki dan dikesan.
Dalam erti kata lain, ia dianggap sebagai sistem jenayah baharu yang bertujuan untuk mengaut keuntungan dengan mudah dan cepat melalui ancaman . Malangnya, ancaman ini boleh dipasang melalui pautan mengelirukan yang disertakan dalam e-mel, mesej segera atau laman web.
Walau bagaimanapun, salah satu kaedah yang paling biasa adalah melalui spam berniat jahat yang memperkenalkan lampiran sebagai perangkap untuk mendapatkan pautan ke laman web berniat jahat.
Di samping itu, penting untuk diperhatikan bahawa perisian hasad ransomware boleh mengunci skrin komputer sepenuhnya dan menyulitkan fail paling penting yang disimpan pada sistem . Terdapat beberapa jenis ransomware, yang paling biasa ialah ransomware penyulitan, perisian menakutkan dan pengunci skrin.
Analisis risiko dalam sains komputer ialah kajian tentang faktor-faktor yang boleh mempengaruhi manifestasi dan penjelmaan sesuatu bahaya, dalam kes ini bahaya atau ancaman komputer. Tujuannya adalah untuk mengira jenis dan magnitud risiko bagi menjana taktik pencegahan dan pelan tindakan untuk menangani situasi tertentu yang disebabkan oleh bahaya tersebut.
Kaedah yang digunakan untuk menilai risiko mungkin berbeza antara syarikat, tetapi terdapat langkah dan aspek penting dalam setiap analisis risiko:
Ini adalah langkah atau alat keselamatan berbeza yang harus anda pertimbangkan untuk meningkatkan perlindungan anda dan memastikan semua maklumat dan sistem komputer anda selamat. Setiap satu boleh memainkan peranan penting bergantung pada cara anda menggunakan peranti anda dan maklumat yang anda kendalikan melaluinya; adalah sangat penting untuk menggunakan sebahagian atau kesemuanya.
Perisian antivirus merupakan salah satu alat yang paling penting dan mustahak untuk komputer dan juga telefon bimbit, kerana pelbagai ancaman boleh menavigasi Internet dan cuba mencuri identiti dan/atau data anda.
Seperti yang anda ketahui, perisian antivirus direka khusus untuk mengesan dan mengalih keluar perisian hasad atau malware. Virus komputer dan Trojan adalah sasaran utama program antivirus. Untuk memastikan ia berfungsi dengan betul, sentiasa kemas kini dan sahkan bahawa lesennya sah.
Firewall , atau apa yang biasa dipanggil "firewall" dalam bahasa Inggeris, ialah peranti perkakasan atau perisian yang membolehkan anda mengurus semua input dan output antara dua rangkaian atau antara dua atau lebih komputer yang tergolong dalam rangkaian yang sama.
Dalam erti kata lain, tembok api menapis semua trafik masuk dan keluar yang tidak mematuhi peraturan tertentu yang telah ditetapkan. Jika satu set data memenuhi protokol yang ditetapkan, ia boleh memasuki atau meninggalkan rangkaian yang ingin kita lindungi.
Pelbagai aplikasi sedang digunakan pada peranti. Ini termasuk pelayar internet, aplikasi mudah alih dan tablet, klien e-mel dan banyak lagi. Disebabkan oleh ralat atau kecacatan, aplikasi ini mungkin terdedah kepada serangan luaran.
Kemas kini pada aplikasi ini dibuat untuk mengelakkan masalah ini, serta untuk memperbaiki pepijat atau meningkatkan estetika.
Hari ini, cetak rompak merupakan masalah yang semakin meningkat, menyebabkan pelbagai masalah. Jika anda memutuskan untuk menggunakan kaedah ini untuk memasang sebarang program, berhati-hatilah dengan laman web tempat anda memuat turunnya. Jika anda tidak pasti, perkara terbaik untuk dilakukan ialah membeli lesen yang tulen.
Ancaman yang ditimbulkan oleh perisian haram terletak pada hakikat bahawa, kerana program ini diubah suai untuk memintas langkah keselamatan, ia juga boleh mengandungi program berniat jahat lain yang mencuri maklumat anda. Faktor lain termasuk prestasi dan keupayaan untuk mengelakkan ralat, kerana program ini sangat biasa mempunyai masalah kod disebabkan oleh pengubahsuaian yang dibuat untuk membolehkannya berfungsi secara haram.
Berhati-hati dengan muat turun fail digital . Kadangkala fail ini tiba dalam e-mel daripada orang yang tidak dikenali atau rakan-rakan, yang mengandungi fail berniat jahat dengan frasa biasa "lihat video atau foto baharu saya." Taktik ini, antara lain, menjadi sangat popular di Facebook beberapa ketika dahulu.
Ia merupakan peraturan keselamatan siber paling asas dan pertahanan pertama untuk maklumat anda. Cipta kata laluan yang berbeza untuk setiap akaun yang anda gunakan: e-mel, media sosial, perbankan dalam talian dan tukarnya secara berkala.
Sandaran adalah jalan terakhir untuk memulihkan kestabilan komputer anda atau memulihkan data yang hilang. Walau bagaimanapun, adalah sangat penting untuk membuat sandaran secara berkala, terutamanya jika anda mempunyai maklumat penting.
SERTAI KOMUNITI PENGGUNA INTERNET YANG PALING CEPAT BERKEMBANG
IKUTI KAMI DI MEDIA SOSIAL!


