Nors tiesa, kad kompiuterių saugumas apibrėžiamas kaip bet kurios kompiuterinės sistemos neteisėto naudojimo prevencijos, kontrolės ir aptikimo procesas , jis remiasi daugybe priemonių, būtinų apsaugoti vartotojus nuo įsibrovėlių, kurie naudoja skaitmeninius išteklius kenkėjiškais tikslais.
Štai kodėl kibernetinis saugumas paprastai apima platų spektrą saugumo metodų, kuriuos verta suprasti. Pavyzdžiui, svarbu žinoti, kas yra ICMP tuneliavimas , nes tai viena galingiausių ir labiausiai paplitusių kibernetinių atakų šioje srityje. Iš esmės ji sukuria slaptą ryšį.
Todėl, norėdami sužinoti, kaip apsisaugoti nuo šios neteisėtos veiklos, šiame įraše norime paaiškinti, kas yra ICP tuneliavimas , taip pat jo veikimo mechanizmą daugeliu atvejų. Taip pat paaiškinsime , kaip reaguoti į tokio tipo atakas bet kuriame įrenginyje, kad netaptumėte auka.
Kas yra ICMP tuneliavimo ataka ir kam ji naudojama?
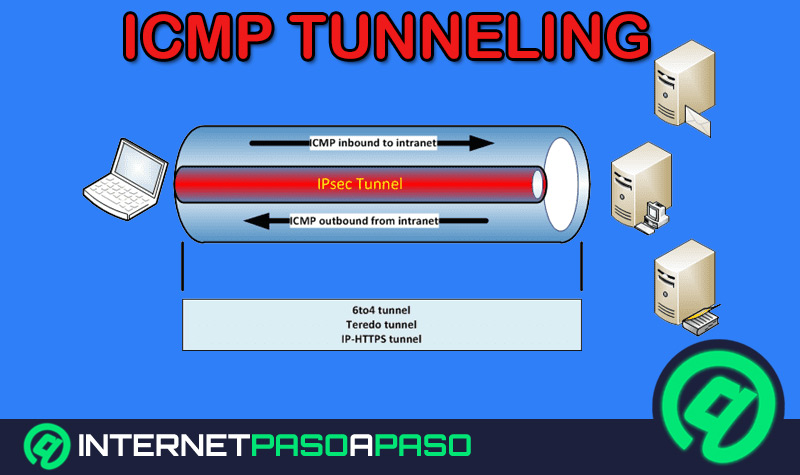
Iš esmės ICMP tuneliavimas apibrėžiamas kaip įsilaužimas, naudojamas apeiti ugniasienes ir užmegzti ryšį, kurį sunku atsekti ar pasiklausyti . Šiame kontekste ugniasienė reiškia kompiuterinės sistemos dalį, skirtą apriboti neteisėtą prieigą ir leisti tik įgaliotą ryšį.
Šia prasme ICMP tuneliavimo ataka skirta apeiti kompiuterines sistemas , kurios neblokuoja ICMP paketų, remiantis pranešimų valdymo protokolu, naudojamu siųsti klaidų pranešimus, rodančius, kad pagrindinis kompiuteris nepasiekiamas . Be to, šios atakos dažnai naudojamos slaptam ryšiui tarp dviejų nuotolinių kompiuterių užmegzti naudojant ICMP aidėjimo užklausas ir atsakymo paketus.
Koks yra šio tipo kibernetinės atakos veikimo mechanizmas?
Kalbant apie šių atakų veikimo mechanizmą , tiksliau, kaip jos veikia, pabrėžiame, kad jos pagrįstos savavališkų duomenų įterpimu į aido paketą , kuris siunčiamas į nuotolinį kompiuterį. Šis kompiuteris atsako tuo pačiu, įterpdamas neleistiną atsakymą į kitą ICMP paketą, kurį reikia perduoti atgal.
Todėl, nors tarpinis serveris naudoja aido atsakymo paketus, klientas visą reikiamą komunikaciją vykdo naudodamas ICMP aido užklausų paketus . Taigi, techniškai įmanoma, kad tarpinis serveris naudoja aido užklausų paketus, tačiau šie paketai nepersiunčiami klientui, nes klientas turi išverstą adresą.
Dėl šio veikimo mechanizmo ICMP tuneliavimo atakos paprastai gali būti naudojamos apeiti užkardos taisykles nukreipiant teisėtą srautą . Tai reiškia, kad tinklo administratoriai negalės aptikti tokio tipo srauto savo tinkle be išsamios paketų patikros ar kruopščios žurnalų peržiūros.
Kaip apsisaugoti nuo ICMP tuneliavimo atakos bet kuriame įrenginyje?
Atsižvelgiant į tai, kad sustabdyti ar užkirsti kelią ICMP tunelių, kaip galingų kibernetinių atakų, kūrimuisi yra itin sunku, nes užkarda gali juos skleisti kaip pačios operacinės sistemos skleidžiamus valdymo pranešimus , tariamai, apsisaugoti nuo šių grėsmių nėra taip paprasta.
Todėl norint jų išvengti arba su jais kovoti, reikės sutelkti dėmesį į konkrečias saugumo priemones, kurias čia paminėsime, kad būtų išvengta ICMP tuneliavimo:
- Būtina leisti praeitį didelio dydžio ICMP.
- Naudinga priimti administratorius faktas naudoti ICMP pranešimus laisvai.
- taip pat galite pasirinkti atlikti stiprią autentifikaciją ir užšifruotą naudingąją informaciją.
- Turėtų veikti kai Kompiuteris yra už asmeninės užkardos. taikymo lygmeniu.
Todėl labai svarbu suprasti, kad itin svarbu užtikrinti visų šių taisyklių laikymąsi tiek įkeliant ICMP paketą į tinklo steką, tiek jį iš jo atsisiunčiant . Be to, ši politika taip pat turėtų būti įdiegta vykdant branduolio ICMP protokolą.