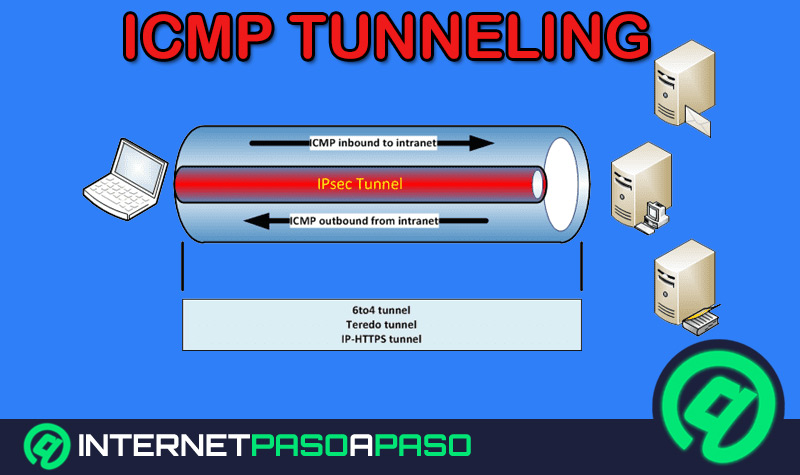
コンピュータセキュリティは、あらゆるコンピュータシステムの不正使用を防止、制御、検出するプロセスとして定義されるのは事実ですが、悪意を持ってデジタルリソースを使用する侵入者からユーザーを保護するために必要な多数の対策に依存しています。
そのため、サイバーセキュリティは通常、理解しておくべき幅広いセキュリティ技術を網羅しています。例えば、ICMPトンネリングは、この分野で最も強力で広く使われているサイバー攻撃の一つであるため、その仕組みを理解しておくことは重要です。ICMPトンネリングは、その性質上、秘密裏に接続を確立します。
そこで、この違法行為から身を守る方法を学ぶために、この記事ではICPトンネリングとは何か、そしてほとんどの場合におけるその動作メカニズムについて説明します。また、あらゆるデバイスでこの種の攻撃の被害に遭わないための対処法についても解説します。
ICMPトンネリング攻撃とは何ですか?また、どのような目的で使用されますか?
基本的に、ICMPトンネリングとは、ファイアウォールを迂回して、追跡や盗聴が困難な通信を確立するために使用される侵入手段と定義されます。ここでいうファイアウォールとは、不正アクセスを制限し、許可された通信のみを許可するように設計されたコンピュータシステムの一部を指します。
この意味で、ICMPトンネリング攻撃は、ホストが利用できないことを示すエラーメッセージを送信するために使用されるメッセージ制御プロトコルに基づいて、ICMPパケットをブロックしないコンピュータシステムを回避するために用いられます。さらに、これらの攻撃は、ICMPエコー要求と応答パケットを使用して、 2台のリモートマシン間で秘密裏に接続を確立するためにもよく使用されます。
この種のサイバー攻撃の作用機序は何ですか?
これらの攻撃のメカニズム、つまりどのように機能するかについて、リモートコンピュータに送信されるエコーパケットに任意のデータを注入することに基づいていることを強調しておきます。すると、このマシンはそれに応じて、不正な応答を別のICMPパケットに挿入して送信します。
したがって、プロキシはエコー応答パケットを使用しますが、クライアントは実際には必要な通信をすべてICMPエコー要求パケットを使用して行います。つまり、技術的には、プロキシがエコー要求パケットを使用する可能性はありますが、クライアントが変換されたアドレスの背後にあるため、これらのパケットはクライアントに転送されません。
この動作メカニズムのおかげで、 ICMPトンネリング攻撃は、正当なトラフィックを迂回させることでファイアウォールルールを回避するために一般的に利用されます。つまり、ネットワーク管理者は、ディープパケットインスペクションや徹底的なログレビューを行わない限り、ネットワーク上でこの種のトラフィックを検出できないということです。
あらゆるデバイスでICMPトンネリング攻撃から身を守るにはどうすればよいですか?
ファイアウォールがオペレーティングシステム自体が発行する制御メッセージとしてICMPトンネルを伝播できるため、強力なサイバー攻撃としてICMPトンネルの作成を阻止または防止することは非常に困難であることを考えると、これらの脅威から身を守ることはそれほど簡単ではありません。
したがって、それらを回避または対抗するためには、特定のセキュリティ対策に焦点を当てる必要があり、ここではICMPトンネリングを防止するための対策について説明します。
- 通行を許可する必要がある 大型の ICMP。
- 管理者を受け入れることは有益です の事実 ICMPメッセージを使用する 自由に。
- さらに 選んでいいですよ 強力な認証と暗号化されたペイロードを実行する.
- うまくいくはずです とき そのコンピュータは個人用ファイアウォールの内側に設置されている。 アプリケーションレベルで。
したがって、 ICMPパケットがネットワークスタックにアップロードされる時と、そこからダウンロードされる時の両方において、これらのルールすべてを確実に遵守することが極めて重要であることを理解しておく必要があります。さらに、このポリシーはカーネルのICMPプロトコル実行においても実装されるべきです。