אמנם נכון שאבטחת מחשב מוגדרת כתהליך של מניעה, בקרה וגילוי של שימוש בלתי מורשה בכל מערכת מחשב , אך היא מסתמכת על מספר רב של אמצעים הנחוצים להגנה על משתמשים מפני פולשים המשתמשים במשאבים דיגיטליים בכוונה זדונית.
זו הסיבה שאבטחת סייבר בדרך כלל כוללת מגוון רחב של טכניקות אבטחה שכדאי להבין. לדוגמה, חשוב לדעת מהו מנהור ICMP , בהתחשב בכך שמדובר באחת ממתקפות הסייבר החזקות והנפוצות ביותר בתחום זה. מטבעה, היא יוצרת קשר סמוי.
לכן, כדי ללמוד כיצד להגן על עצמכם מפני פעילות בלתי חוקית זו, בפוסט זה נרצה להסביר מהו מנהור ICP , כמו גם את מנגנון הפעולה שלו ברוב המקרים. נסביר גם כיצד להגיב לסוג זה של התקפה על כל מכשיר כדי להימנע מלהפוך לקורבן.
מהי מתקפת מנהור ICMP ולמה היא משמשת?
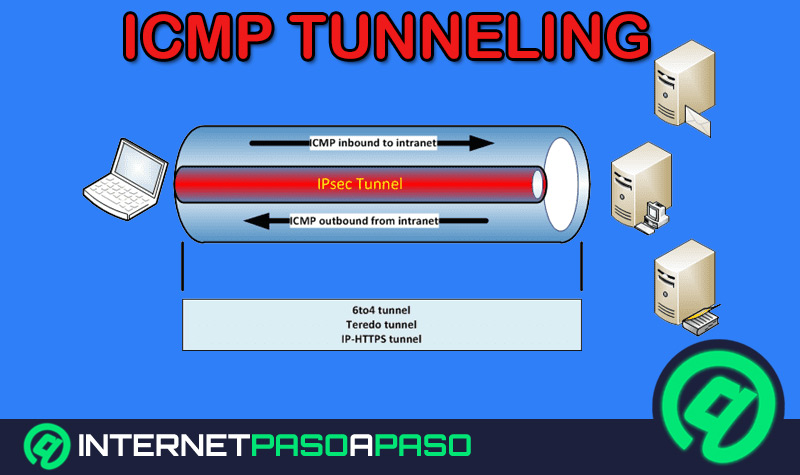
בעיקרון, מנהור ICMP מוגדר כפריצה המשמשת לעקיפת חומות אש וליצירת תקשורת שקשה לעקוב אחריה או להאזין לה . חומת אש , בהקשר זה, מתייחסת לחלק במערכת מחשב שנועד להגביל גישה בלתי מורשית ולאפשר רק תקשורת מורשית.
במובן זה, מתקפת מנהור ICMP משמשת לעקיפת מערכות מחשב שאינן חוסמות חבילות ICMP, בהתבסס על פרוטוקול בקרת ההודעות המשמש לשליחת הודעות שגיאה המציינות כי מארח אינו זמין . בנוסף, התקפות אלו משמשות לעתים קרובות ליצירת חיבור סמוי בין שתי מכונות מרוחקות באמצעות בקשות הד ICMP וחבילות תגובה.
מהו מנגנון הפעולה של מתקפת סייבר מסוג זה?
בנוגע למנגנון הפעולה של סוגי התקפות אלה , או ליתר דיוק, כיצד הן פועלות, נדגיש שהן מבוססות על הזרקת נתונים שרירותיים לחבילת הד הנשלחת למחשב מרוחק. מכונה זו מגיבה לאחר מכן, ומכניסה תגובה לא חוקית לחבילת ICMP אחרת כדי לשדר אותה בחזרה.
לכן, בעוד שהפרוקסי משתמש בחבילות תשובה הד, הלקוח מבצע בפועל את כל התקשורת הנדרשת באמצעות חבילות בקשת הד של ICMP . לכן, מבחינה טכנית, ייתכן שהפרוקסי משתמש בחבילות בקשת הד, אך חבילות אלו אינן מועברות ללקוח מכיוון שהלקוח נמצא מאחורי כתובת מתורגמת.
הודות למנגנון פעולה זה, ניתן בדרך כלל להשתמש במתקפות מנהור ICMP כדי לעקוף כללי חומת אש על ידי הסטת תעבורה לגיטימית . משמעות הדבר היא שמנהלי רשת לא יוכלו לזהות סוג זה של תעבורה ברשת שלהם ללא בדיקת חבילות עמוקה או סקירת יומן יסודית.
כיצד אוכל להגן על עצמי מפני מתקפת מנהור ICMP על כל מכשיר?
בהתחשב בכך שקשה ביותר לעצור או למנוע את יצירתן של מנהרות ICMP כמתקפות סייבר עוצמתיות, מכיוון שחומת האש יכולה להפיץ אותן כהודעות בקרה המונפקות על ידי מערכת ההפעלה עצמה , לכאורה; לא כל כך קל להגן על עצמך מפני איומים אלה.
לכן, כדי לנסות להימנע מהם או לנטרל אותם, יהיה צורך להתמקד באמצעי אבטחה ספציפיים, שאנו מזכירים כאן כדי למנוע מנהור ICMP:
- יש צורך לאפשר מעבר מהגודל הגדול של ICMP.
- זה שימושי לקבל מנהלים העובדה של להשתמש בהודעות ICMP בְּחוֹפְשִׁיוּת.
- גם אתה יכול לבחור לבצע אימות חזק ומטען מוצפן.
- זה אמור לעבוד מתי ה המחשב ממוקם מאחורי חומת אש אישית. ברמת האפליקציה.
לכן, חיוני להבין שחשוב להבטיח עמידה בכל הכללים הללו, הן כאשר חבילת ICMP מועלית למחסנית הרשת והן כאשר היא מורדת ממנה . יתר על כן, יש ליישם מדיניות זו גם בביצוע פרוטוקול ICMP של הליבה.