אין זה סוד שבעוד שהאינטרנט מספק אינספור יתרונות לבסיס המשתמשים העצום שלו, הוא מציג גם סיכונים מסוימים שחשוב לקחת בחשבון בעת גלישה באינטרנט . הסיבה לכך היא שפושעי סייבר והאקרים הופכים פעילים יותר ויותר, ומבקשים לבצע את התקפותיהם.
בהקשר זה, אחת הסכנות המשמעותיות ביותר באינטרנט כרוכה ללא ספק בהונאות דיגיטליות הכוללות מיילים הנשלחים על ידי מוסד, חברה או עסק שנראים לגיטימיים, כשלמעשה, המיילים מזויפים . המטרה היא לגנוב את זהותך.
לכן, כדי להימנע מלהפוך לקורבן של איומים דיגיטליים כאלה, חשוב לדעת מהו ה"פישינג" הידוע לשמצה , כיצד ניתן להגן על עצמכם מפני נוהג זה באינטרנט, ומה עליכם לעשות אם תהפכו לקורבן של גניבת זהות מסוג זה.
מהי גניבת זהות ומהם הסיכונים הכרוכים בהתקפה זו?
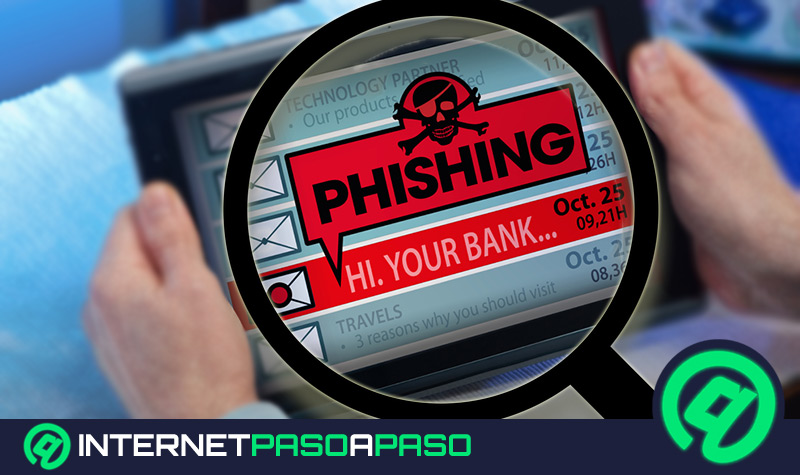
בעיקרון, הונאות גניבת זהות, המכונות גם "פישינג" , מורכבות משיטה נפוצה מאוד המשמשת לביצוע גניבת זהות דרך האינטרנט.
זה קורה בדרך כלל כאשר נוכל או פושע סייבר מצליח להשיג מידע פרטי או דרישה מהקורבן לגשת ל"רכוש " שלו. איום מקוון זה יכול להיות מוגדר כסוג של הטעיה שבה האקרים עושים כל שביכולתם כדי לגרום למשתמשים למסור את המידע הפרטי שלהם , במיוחד סיסמאות ומספרי ביטוח לאומי.
בהתחשב בכך שהדרך הנפוצה ביותר להשיג זאת היא באמצעות "דיוג בדוא"ל ", חשוב להבין שדיוג בדוא"ל הוא נוהג שבו המשתמש או הקורבן מקבלים דוא"ל ממותג או ארגון לכאורה . דוא"ל זה נראה לגיטימי מאוד מכיוון שהוא מגיע ממקור אמין, ובאמצעותו הם מבקשים סדרה של נתונים אישיים . לכן, אם המשתמש בוחר למלא את השדות הנדרשים, הוא מוסר את המידע הדרוש לפושעים אלה כדי לבצע את פעילותם ההונאה.
עם זאת, באופן כללי, צוין כי נוהג זה של גניבת זהות מקוונת הוא אחת הפעילויות הפליליות הנפוצות ביותר כיום . האקרים משתמשים בו כדי לבצע רכישות מקוונות באמצעות פרטי החיוב של הקורבן , להעביר כספים לחשבונותיהם ללא רשות, לפתוח חשבונות בנק, להירשם לשירותים ציבוריים, או אפילו לגרום נזק מקוון על ידי התחזות לאדם שנפגע.
לפיכך, הנזקים שנגרמו לקורבנות מגניבת זהות נעים בין הגורמים הבאים:
- אובדן גישה חלקי או מלא לדוא"ל שלך.
- תקלות בשירותים שלך בנקאות או פרטית.
- השלכות חמורות מהסוג עונשין.
- הפסדים כלכליים באמת משמעותי.
למדו כיצד להגן על עצמכם מפני גניבת זהות בעזרת הטיפים הבאים

כפי שתראו, הונאות מסוג זה עלולות להיות בעלות השלכות חמורות מאוד על קורבנותיהן . זה נכון במיוחד משום שפושעי סייבר מומחים בביצוע סוג זה של הונאה מקוונת ומטעים משתמשים בקלות. מעל לכל, בנוסף לשימוש בדוא"ל כדי להתחזות לארגון לגיטימי , הם גם משתמשים בשיטות אחרות כדי להשיג את מטרתם האכזרית.
בין אם זה באמצעות שיחות טלפון על ידי מניפולציה של מזהה המתקשר כדי להציג את המספר האמיתי של החברה, דרך מדיה חברתית עם פוסטים או הודעות ישירות, שליחת הודעות טקסט שנראות חשודות וכו', חיוני לדעת כיצד להיות ערניים מפני גניבת זהות מקוונת על מנת להגן על כל המידע האישי או הפרטי שלכם ולהימנע מליפול לידי ציפורני ההאקרים הללו.
לכן, אנו מציגים להלן מספר המלצות רלוונטיות ביותר שכדאי ליישם:
הימנעו מפתיחת מיילים מכתובות לא ידועות
מכיוון שפישרים פועלים בעיקר באמצעות דוא"ל, חשוב להימנע מפתיחת דוא"ל משולחים לא ידועים . פעולה זו רק תוביל את הפושעים הללו להפנות את הפעילות המקוונת שלך לאתרי אינטרנט הונאה.
לכן, בכל פעם שאתם מקבלים אימייל חשוד או אנונימי, דרך הפעולה הטובה ביותר היא להימנע מלחיצה על קישורים כלשהם, מענה, ובמיוחד לאי מסירת פרטיכם האישיים או הבנקאיים . קחו בחשבון שלמרות שאימיילים אלה עשויים לחקות בצורה משכנעת מאוד את אלו של חברות או מותגים לגיטימיים, הם בדרך כלל אינם מציגים את הכותרת הסטנדרטית של השולח.
שימו לב לכמה סימני אזהרה
בדיוק כפי שעליכם להיות ערניים בעת קבלת דוא"ל מכתובת לא ידועה או חשודה, חשוב גם לשים לב לסימני עניין מסוימים שמעלים דגל אדום משמעותי בתוך דוא"ל.
להלן, נפרט כל אחד מהסימנים הללו:
- אם הם משתמשים בשפה לא מדויקת או כללית כדי לתאר בעיה הקשורה לפרטי הבנק שלך או לתהליך רכישהלדוגמה, המשפט הבא: "בעיה בתשלום שלך".
- אם האימייל שהתקבל מכיל הודעה כגון "לקוח יקר" ללא הקשר נוסףזהו גם דגל אדום. עסקים לגיטימיים בדרך כלל כוללים את שמכם בברכה שלהם אם אתם לקוחות.
- אם אתם מבחינים בשגיאות דקדוק מרובות לאורך ההודעהאתם צריכים להיות ערניים. מכיוון שהרבה הונאות מסוג זה מקורן בחו"ל ועשויות להשתמש במתרגמים באיכות נמוכה כדי לתקשר אתכם.
- אם אתם מקבלים בקשות ללחוץ על קישור, לפתוח מסמך מצורף או למלא שדות עם המידע האישי או הפיננסי שלכם מכל סיבה שהיאזו בהחלט יכולה להיות טקטיקת פישינג.
- אם הם שולחים לך שירותים בחינם, הצעות למוצרים, פרס בלוטו או טיול זול מאודזה גם סימן חזק לכך שהאקר עוקב אחריך.
השתמש באימות דו-שלבי או באימות דו-גורמי
כיום, אימות דו-שלבי הוא אחת ממערכות האבטחה המומלצות ביותר באינטרנט. הוא מוסיף שלב נוסף לכניסה לאתר אינטרנט או אפליקציה , מעבר להזנת הסיסמה הנכונה.
כתוצאה מכך, טכנולוגיה זו מוסיפה שכבת הגנה ואבטחה נוספת, מה שמקשה הרבה יותר על צד שלישי או האקר לגשת לחשבונך ללא אישור מראש . אמצעי אבטחה זה דורש קוד המתקבל באמצעות אפליקציה או הודעת טקסט כדי לגשת לשירות . לפיכך, פישרים לא יוכלו להשיג את מטרתם.
התקינו תוכנת אנטי-וירוס מקצועית במחשב שלכם.
כיום, תוכנות אנטי-וירוס רבות יכולות למנוע פישינג בזמן גלישה באינטרנט . לכן, מומלץ להירשם לתוכנית אנטי-וירוס מקצועית הכוללת תכונה זו כדי להוסיף שכבת אבטחה נוספת.
בדרך זו, בנוסף להגנה של תוכנה המוקדשת אך ורק למטרה זו, תוכלו גם לייעל את האבטחה הכוללת של המחשב או המכשיר הנייד שלכם . זה כולל הבטחת העדכונים האחרונים ושיפור חוויית השימוש במערכת ההפעלה ובכל דפדפן אינטרנט.
תחזיות חשובות נוספות
- אל תחשוף את פרטיך האישיים או הבנקאיים בטלפון. הונאות אלה מבוצעות על ידי סוכנויות ממשלתיות לכאורה, חברות בעלות מוניטין, בנקים או חברות שירות, במיוחד אם הן מציעות מוצרים או שירותים בחינם או בהנחה.
- התעלם ממודעות קופצות מסוימות המופיעות במחשב או במכשיר הנייד שלך, המזהירות מפני וירוסים, מפנים אותך לאתר אינטרנט אחר או מבטיחות הרשאותמסיבה זו, עדיף לא לגשת אליהם ולהשתמש באנטי-וירוס איכותי או בחוסם פרסומות כדי להסיר אותם באופן מיידי.
- מעת לעת, הקפידו לשנות את הסיסמאות לחשבונות המקוונים שלכם.טקטיקה זו יכולה למזער את הנזק אם אתם קורבן לגניבת זהות ו/או למנוע דליפת נתונים.
- בצעו בדיקה מתמדת של כל החשבונות שבהם קיימת אפשרות לתנועת כספים.כלומר, אלה הנוגעים לגופים בנקאיים, פייפאל, אמזון או שירותים אלקטרוניים דומים אחרים. זה יאפשר לך לבדוק אם מישהו גנב כסף או ביצע העברות ללא הסכמתך.
מה עליי לעשות אם אני כבר קורבן של פישינג? היכן אוכל לדווח על כך?

אם כבר מאוחר מדי וסבלתם מההשלכות החמורות של פישינג, הונאה מקוונת עוצמתית, ייתכן שתתהו מה לעשות או היכן לדווח על כך, אם אפשר . ובכן, ראשית, אם גיליתם שהייתם מטרה למתקפת סייבר מסוג זה תוך זמן קצר, דרך הפעולה הטובה ביותר היא להסיר את ההאקר מחשבונכם באופן מיידי . משמעות הדבר היא לשנות את הסיסמה שלכם כדי לנסות ולמזער את הנזק.
בנוסף, בדקו אם התוקף שינה הגדרות חשבון כלשהן (העברת דוא"ל לכתובת אחרת, כתובת דוא"ל משנית וכו') כדי שתוכלו לשנות אותן ולוודא שאין להם עוד גישה מכל סיבה שהיא . יתר על כן, אם מתקפת הפישינג הגיעה מחשבון Gmail שלכם , גוגל מאפשרת לכם להגיש דוח כדי שיוכלו לנתח את הדוא"ל באמצעות עותק ולהגן עליכם מפני שימוש לרעה או דואר זבל.
כדי לדווח על כך, בצעו את השלבים הבאים: היכנסו לחשבון Gmail שלכם > פתחו את הודעת ההונאה > לחצו על "עוד" > בחרו באפשרות "דווח על פישינג" . יתר על כן, בהתחשב בסיכונים הרבים העומדים בפני משתמשים באינטרנט, מדינות רבות מקדמות כיום אבטחת משתמשים ומשתמשות בסוכנויות שלהן למטרה זו.
לכן, אם הרשויות המקומיות שלך פועלות למאבק בסוגים אלה של הונאות גניבת זהות, תוכל להגיש דוח לכוחות הביטחון של המדינה . זה חשוב במיוחד אם שירותי הבנקאות או השירותים הציבוריים שלך נפגעו.