
כיצד לזהות ולהימנע מהונאות שיבוט קולי באמצעות בינה מלאכותית
היזהרו! ניתן לשכפל את קולכם באמצעות בינה מלאכותית תוך שניות. גלו כיצד פועלות הונאות קוליות וכיצד להגן על משפחתכם עכשיו.

היזהרו! ניתן לשכפל את קולכם באמצעות בינה מלאכותית תוך שניות. גלו כיצד פועלות הונאות קוליות וכיצד להגן על משפחתכם עכשיו.

הגן על האפליקציה והנתונים הניידים שלך. גלה כיצד לבצע ביקורת אבטחה מקיפה כדי למנוע פריצות ולעמוד בתקנות ה-GDPR. הירשם עכשיו!
גלו כיצד מצלמות IP הופכות לשערים עבור האקרים ולמדו את האמצעים המרכזיים לאבטחת הרשת שלכם ולמניעת מתקפות סייבר.
האם המחשב שלך פועל לאט? למד להבחין בין תהליך Windows לגיטימי לבין וירוס באמצעות טריקים מתקדמים וכלים חינמיים. נקה את המחשב שלך עכשיו!
גלו כיצד למחוק את הסיסמאות שלכם בלינוקס באמצעות Passkeys ו-Bitwarden. מדריך מפורט על התקנה, אבטחה ואחסון עצמי.

האם מישהו יצר סרטון או תמונה מזויפים שלך באמצעות בינה מלאכותית? גלה כיצד למחוק דיפפייקס, לדווח על הפשע ולתבוע פיצויים עוד היום.

האם הוצעה לכם חסות חשודה? גלו כיצד פועלות הונאות המכוונות ליוטיוברים והגנו על חשבון גוגל שלכם לפני שיהיה מאוחר מדי.
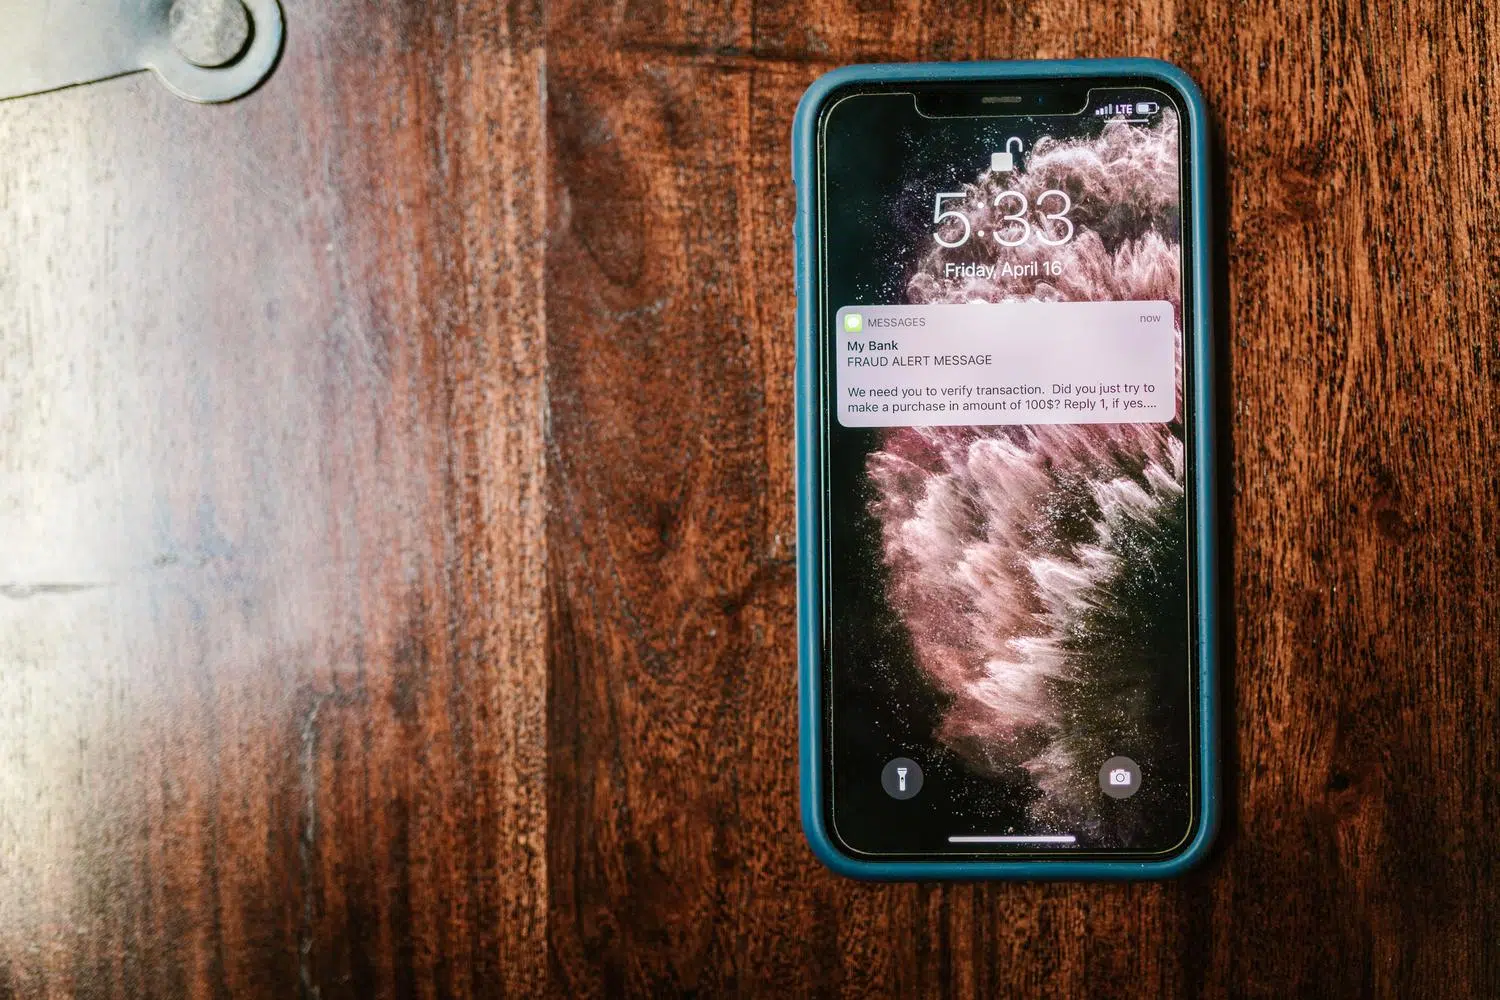
קיבלת התראת אבטחה חשודה של אפל? למד כיצד להבחין בין תמיכה אמיתית להונאות והגן על החשבון שלך עכשיו.
גלה מהי הצמדת פרטי גישה (Certificate Stuffing), כיצד האקרים ניגשים לחשבונות שלך, ואת השלבים המדויקים להגנה על הזהות הדיגיטלית שלך עוד היום.
אל תתנו להם לפרוץ לכם לאתר! גלו כיצד להגן על האתר שלכם בעזרת הכלים והאסטרטגיות הטובים ביותר מפני מתקפות סייבר. הירשמו עכשיו.
הגן על העסק שלך מפני טעויות אנוש. גלה כיצד ליישם תוכנית מודעות מתמשכת כדי לעצור פישינג ותוכנות כופר עוד היום.

הגן על העסק שלך מפני סיכוני בינה מלאכותית. גלה כיצד להתגונן מפני הזריקות מהירות, הרעלת נתונים והתקפות אוטומטיות עוד היום.
רוצים אנונימיות מוחלטת? גלו מה זה Onion Over VPN, איך הוא מגן על הזהות שלכם, והאם אתם באמת צריכים לשלב את Tor עם ה-VPN שלכם. הירשמו עכשיו!

האם אתם יודעים אם אתם צריכים גם אנטי-וירוס וגם VPN? גלו כיצד לשלב ביניהם בצורה נכונה כדי להגן על המכשיר שלכם ולגלוש בבטחה.
נוסעים לסין? גלו את כרטיס ה-eSIM הטוב ביותר עם VPN מובנה לשימוש ב-WhatsApp וב-Google ללא הגבלות. השוו תוכניות וטיילו מחוברים!
האם חשבון הוואטסאפ שלך נמחק? גלה כיצד לשחזר את החשבון במהירות, לסלק את הפורץ ולחזק את האבטחה שלך כדי שזה לא יקרה שוב.

האם McAfee חוסמת משהו עבורך? למד כיצד להשבית במהירות ובבטחה את ההגנה מפני מעקב וניתוח בזמן אמת כאן.

אל תתפתו! למדו לזהות הונאות תמיכה טכנית, למנוע גניבת נתונים ולהגן על המחשב שלכם עכשיו.

גלו כיצד פושעים משתמשים בבינה מלאכותית כדי ליצור דיפ-זייפים, פישינג מתקדם ותוכנות זדוניות. למדו כיצד להגן על עצמכם מפני איומים דיגיטליים חדשים!

גלה כיצד פועל אימות גיל מקוון, מה דורש החוקים הנוכחיים, ומהן האפשרויות הבטוחות ביותר לשמירה על פרטיותך.

האם ידעתם שהנתב שלכם יכול לזהות אתכם ללא מצלמות? גלו את הסכנות של BFId וכיצד להגן על ה-WiFi שלכם מפני התקפות אמיתיות ויעילות.
הגן על כל המכשירים שלך בו זמנית. למד כיצד להתקין VPN בנתב שלך, יתרונותיו, חסרונותיו ומהם הדגמים התואמים הטובים ביותר כאן.
האם שירותי VPN חינמיים באמת עובדים? גלו את האמת על הפרטיות שלכם, הסיכונים הנסתרים, ומהן האלטרנטיבות הבטוחות ביותר כיום.
גלו כיצד לחזק את התוכנה שלכם על ידי שילוב אבטחה מעוצבת. שלטו ב-DevSecOps וב-OWASP SAMM, ומנעו פגיעויות קריטיות עוד היום.
האם לחצת על קישור חשוד? אל תיבהל. גלה את השלבים המדויקים לניקוי המכשיר שלך ולשמירה על החשבונות שלך עכשיו.
גלו כיצד להפחית את צריכת האנרגיה של בינה מלאכותית, מהי בינה מלאכותית ירוקה, וכיצד להשתמש בה כדי לחסוך בחשבון החשמל של הבית שלכם. מטב את טביעת הרגל הדיגיטלית שלכם עוד היום!
גלו כיצד סורקי פגיעויות פועלים, מהם הכלים הטובים ביותר וכיצד לעבור מגילוי לניהול סיכונים אמיתי.

רוצים להוביל בתחום אבטחת הסייבר? גלו הכל על הסמכת CISM: בחינה, דרישות ניסיון וכיצד להתכונן להצלחה.
גלה מדוע אתר האינטרנט שלך איטי ומהם סיכוני האבטחה הכרוכים בכך. בצע אופטימיזציה של הביצועים שלך ומנע מגוגל לסמן את האתר שלך כמסוכן.
גלו מהו משתמש root, מדוע הוא יכול להיות מסוכן, וכיצד להשתמש ב-sudo בצורה נכונה כדי לנהל את מערכת הלינוקס שלכם מבלי להרוס אותה. היכנסו עכשיו!
האם הטלפון שלך פועל לאט או שמופיעות לך פרסומות? גלה כיצד לנקות את האנדרואיד או האייפון שלך מתוכנות זדוניות ווירוסים בעזרת השלבים היעילים והבטוחים האלה.
אבטחת מידע מתייחסת לאמצעים ולאמצעי הזהירות הננקטים כדי להגן, להגן ולשמור על סודיות ואבטחת המידע האישי של המשתמשים. זה כולל גם הגנה על מערכות מפני סכנות ואיומים. ענף זה של מדעי המחשב הוא בעל חשיבות רבה בעולם של ימינו מכיוון שכל כשל בתחום זה עלול להיות בעל השלכות חמורות.
אבטחת מידע, או אבטחת סייבר, מוגדרת כמערכת האמצעים המשמשים למניעה, תיקון וגילוי כשלים ואיומים. היא שואפת גם להגן על הסודיות, השלמות והזמינות של מידע בתוך מערכת ועל המשתמשים שניגשים ומשתמשים במערכות אלו.
באבטחת מחשבים, משתמשים בכלים שונים ליצירת הגנה בהתאם לאלמנט שיש להגן עליו; נדבר עליהם בהמשך.
אבטחת מידע נוצרה כדי לשמור על בטיחות תוכן המשתמשים, כמו גם על המערכות והתוכנות המשמשות לביצוע מגוון רחב של משימות. ישנן גם סיבות נוספות, אותן נציג להלן.
אבטחת מידע נועדה להגן על נכסים מפני פגיעויות מחשב מסוימות , כולל:
עקרונות אלה חייבים להיות קיימים תמיד כדי להבטיח את אמינותן של מערכות מחשב, שכן אם אחת מהן מופרת, המערכת לא תוכל לייצר את רמת האבטחה הנדרשת. משמעות הדבר היא שבכל עת, המידע המסופק לחברה או המשמש בכל מכשיר עלול להיות בסיכון.
עקרונות האבטחה הם כדלקמן:
ישנם סוגים שונים של אבטחת מחשבים, כל אחד מהם מבוסס או מתמחה בתחום ספציפי , ומפתח את האלמנטים הדרושים להגנה על ציוד, מערכות, תוכנות ואפילו משתמשים.
קריפטוגרפיה וקריפטולוגיה הן טכניקות מורכבות המשמשות להגנה או הסתרה של מידע. בעידן המודרני, ובמיוחד במהלך המאה הקודמת, הן שימשו כמעט אך ורק להגנה על נתונים ומסמכים המכילים מידע צבאי או פוליטי.
האבטחה הדרושה לתפקוד תקין של חברה, לדוגמה, והמשאבים שחייבים להיות לחברה זו מחולקים לשלושה מרכיבים בסיסיים, אלה הם: משאבים שיש להגן עליהם (אבטחה פיזית או אבטחה לוגית) , אבטחה בהתאם לזמן ההגנה (אבטחה אקטיבית או פסיבית) ואבטחה בהתאם לסוג המשאב שיש להגן עליו ( חומרה , תוכנה או רשת מערכות ).
סוגי אבטחה אלה משלימים זה את זה, ולכן חשוב ביותר ליישום נכון של כולם.
שני סוגי אבטחה אלה מתמקדים במשאב שיש להגן עליו, במקרה זה החומרה והתוכנה יחד עם המידע שהם יכולים לאחסן או להעביר.
הרעיון מאחורי הליך זה הוא למקם את השרתים בחדרים או במרכזי נתונים עם אמצעי אבטחה נאותים, אשר מונעים או ממזערים את הנזק שהאלמנטים עלולים לסבול מאיומים שונים.
לתפקוד תקין של הציוד (חומרה), יש צורך באבטחה פיזית גבוהה. הסיבה לכך היא שאם, למשל, הציוד ממוקם במקום בו הוא מתחמם יתר על המידה, ביצועיו יושפעו, ושגיאות באבטחה הלוגית עלולות להתרחש, מה שייצור הפסדים ונזקים שונים לציוד ולנתונים.
היא מתמחה במצבים בהם הגנה נמצאת בשימוש רציף, הפעלתה דורשת פיקוח או אישור מיוחד, או כאשר הגנה כלשהי נותרת תמיד פועלת (מופעלת), בין אם המערכת נמצאת בשימוש או כבויה.
כאשר אמצעי אבטחה אלה מופעלים, למשל, בעת שחזור מידע מגיבוי, מדובר באבטחה פסיבית , מכיוון שהנזק או השגיאה כבר התרחשו. לאחר שהנזק התרחש, נעשה שימוש באמצעים הדרושים כדי לפתרונו.
ענף אחרון זה של אבטחה מתמחה בשלושה אלמנטים והוא משלים לחלוטין את אלה שכבר הוזכרו.
תוך התמקדות ספציפית בסוג האלמנט שתוכנן להגן על:
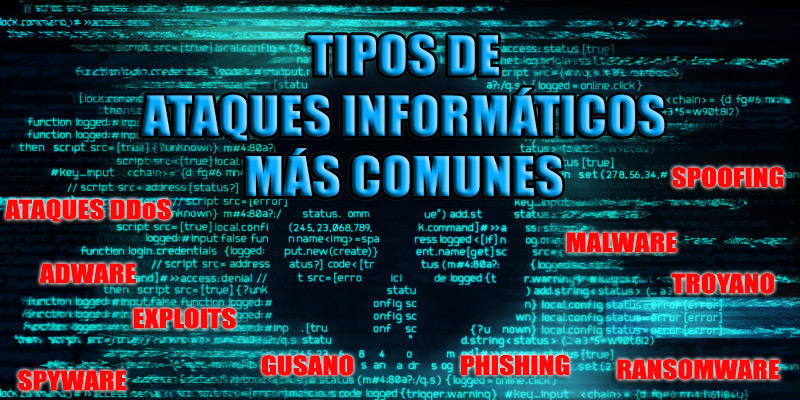
ראשית, אנו מציעים לכם רשימה של כל התקפות המחשב והווירוסים המוכרים והנפוצים ביותר כיום . זאת כדי שתוכלו להיות מודעים לאיומים העיקריים בעולם הדיגיטלי וכך להימנע מהם.
כעת, להלן נציין את המאפיינים הרלוונטיים ביותר של וירוסי המחשב הנפוצים ביותר:
אין ספק, איום סייבר זה הוא אחד המפחידים ביותר, בשל יעילותו היחסית, ומעל הכל, בשל קושי רב לאיתור התוקף . התקפות אלו מורכבות מבקשות רבות לשרת במטרה לגרום לו לקרוס , ובאופן ספציפי, לחסום אותו.
לפיכך, ניתן להגדיר מה שנקרא "התקפות DDoS" כמתקפה על מערכת מחשב או רשת שהופכת שירות או משאב מסוים לבלתי נגישים לחלוטין למשתמשים לגיטימיים. דבר זה יכול להוביל לאובדן קישוריות רשת עקב צריכת העברת נתונים או רוחב פס ברשת של הקורבן.
בנוסף, ראוי לציין כי התקפות מניעת שירות הן יעילות מאוד, ויעילות זו נובעת מהעובדה שהן אינן צריכות להתגבר על אמצעי האבטחה שבדרך כלל מגנים על שרת . הן אינן מנסות לחדור למערכות הפנימיות של השרת, אלא פשוט חוסמות אותו.
בין היתר, למרות שישנן טכניקות שונות, הנפוצה מכולן טמונה בשימוש ב"בוטנטים" או מחשבים נגועים בסוסים טרויאניים ותולעים שבהם המשתמש עצמו אינו יודע שהוא חלק מהמתקפה.
בעיקרון, זוהי התקפה בלתי חוקית או לא אתית המנצלת כל פגיעות ברשתות, יישומים או חומרה . אלה נחשבות לשגיאות בתהליך פיתוח התוכנה היוצרות פערים אבטחתיים שפושעי סייבר יכולים להשתמש בהם כדי לגשת לתוכנה, וכתוצאה מכך, למערכת כולה.
סוג זה של התקפה מתבטא בדרך כלל בתוכנה או בקוד, במטרה להשתלט על מערכת מחשב ולגנוב נתונים המאוחסנים ברשת . משתמשים לעיתים קרובות אינם מזהים סוג זה של התקפה עד שיהיה מאוחר מדי. לכן, מומלץ לעדכן את התוכנה.
ראוי לציין שניתן לסווג פרצות אבטחה לפי סוג הפגיעות שהן משפיעות עליהן , כגון התקפות אפס-יום, זיוף או התקפות מניעת שירות. בשל השימוש הנרחב בהן בעולם הדיגיטלי, ספקי תוכנה משחררים תיקוני אבטחה לכל הפגיעויות הידועות, אך גם עם תיקונים אלה, תוכניות עדיין יכולות להישאר פגיעות.
זוהי תוכנה שמדביקה מחשב, ולאחר שהיא מתבססת, יוצרת עותקים של עצמה ומפיצה אותם ברחבי הרשת . בדרך זו, היא מציבה אותם במיקומים שונים במחשב במטרה היחידה לקרוס את המערכות ורשתות המחשבים, ולמנוע מכל המשתמשים לעבוד.
חשוב להדגיש שתולעי מחשב הן למעשה תת-מחלקה של וירוסים ; הן נחשבות לסוג של תוכנה זדונית. בין המאפיינים הרלוונטיים ביותר שלהן הוא שבניגוד לווירוסים, הן אינן דורשות התערבות או גיבוי. הסיבה לכך היא שהן יכולות להיות מועברות באמצעות רשתות או דוא"ל.
בנוסף, סוג זה של מתקפת סייבר קשה ביותר לגילוי , מכיוון שהוא אינו משפיע בפועל על התפקוד התקין של המערכת; מטרתו להבטיח את התפשטות האיום ובכך להדביק מחשבים אחרים.
מתקפת סייבר נוספת המוכרה ביותר כיום כוללת סוסים טרויאניים, אשר דומים מאוד לווירוסים. עם זאת, וירוסים הם הרסניים מטבעם, בעוד שסוסים טרויאניים פשוט יוצרים דלת אחורית כדי להקל על כניסתן של תוכנות זדוניות אחרות למערכת . יתר על כן, סוסים טרויאניים אינם יכולים להתרבות כמו וירוסים ותולעים.
בדרך כלל, מתקפת סוס טרויאני מתחזה לתוכנה לגיטימית , והאקרים ופושעי סייבר מנצלים זאת כדי לגנוב את המידע הסודי שלך, ולבצע פעולות כגון: חסימה, שינוי, מחיקה או העתקה של נתונים; וכן שיבוש ביצועי המחשב והרשתות שלך.
למתקפות טרויאניות, הידועות גם בשם "סוסים טרויאניים", יש משימה דומה: הן חודרות למערכות מבלי להתגלות, ומקבלות גישה מבלי להוות איום ממשי. הן יכולות אפילו להיות מוסתרות בתוך קבצי הפעלה לכאורה שאינם מזיקים.
תוכנה זדונית היא מונח כללי המתייחס בדרך כלל לכל תוכנה זדונית , שכן הוא מתאר קוד זדוני הגורם נזק למערכות.
מטרתם העיקרית היא לחדור למערכת ולגרום להרס רב עוצמה בתוכה, ולכן הם נחשבים לאיומים פולשניים ולא נעימים במכוון המנסים לפלוש, לפגוע ואף להשבית כל דבר, החל מציוד ועד מערכות מחשב, רשתות, מכשירים ניידים וטאבלטים.
במובן זה, תוכנות זדוניות בדרך כלל משתלטות באופן חלקי על פעולות המכשיר ומפריעות לתפקודו הרגיל . לכן, וירוסים נחשבים לסוג של תוכנה זדונית, כמו גם סוסים טרויאניים, תולעים והתקפות דומות אחרות.
עם הזמן, התברר כי המטרה העיקרית של תוכנות זדוניות היא לסחוט כסף מהמשתמש . הן עושות כל שביכולתן כדי לגנוב, להצפין או למחוק נתונים, לחטוף פונקציות בסיסיות של המחשב ולרגל אחר כל פעילות המשתמש ללא רשות. עם זאת, תוכנות זדוניות בדרך כלל חסרות את הכוח לפגוע בחומרת המערכת.
אין מדובר בוודאי בתוכנה זדונית, אלא בטכניקת הנדסה חברתית בה משתמשים פושעי סייבר כדי להשיג כמה שיותר מידע סודי ממשתמשים, כגון שמות, סיסמאות ובמיוחד פרטי כרטיסי אשראי, פשוט על ידי התחזות לארגון לגיטימי ואמין.
השיטות הנפוצות ביותר בהן משתמשים בפישינג הן דוא"ל, הודעות ושיחות טלפון . הודעות אלו נראות לעתים קרובות כאילו מגיעות מחברות לגיטימיות וידועות כמו פייפאל, בנקים, סוכנויות ממשלתיות או גופים מוכרים אחרים. עם זאת, הונאות אלו מבוססות על התחזות כדי להשיג את המידע הסודי שלך, אשר לאחר מכן משמש למטרות הונאה.
לכן, כאשר אתם מקבלים התקפה מסוג זה בדוא"ל, ייתכן שתתבקשו לעדכן או לאמת את פרטי החשבון שלכם. פעולה זו מפנה אתכם לאתר אינטרנט מזויף שבו הנתונים שלכם מושגים בקלות, מה שמוביל לגניבת זהות. לכן, בעוד שלא ניתן לבטל לחלוטין פישינג, ניתן לזהותו בקלות על ידי ניטור אתר האינטרנט שלכם.
איום דיגיטלי מסוג זה, המכונה גם "זיוף ", מתייחס לשימוש בטכניקות גניבת זהות למטרות זדוניות או חקירה, בדרך כלל תוך שימוש בכתובת IP כוזבת . באופן ספציפי, זיוף כרוך בהחלפת כתובת ה-IP המקורית של חבילת TCP/IP בכתובת IP אחרת שהתוקף מעוניין להחליף.
מתקפת סייבר מסוג זה יכולה להתבצע רק באמצעות תוכנות שתוכננו במיוחד למטרה זו. התוקף, ממחשבו שלו, מתחזה למכונה אחרת ברשת כדי לקבל גישה למשאבים במערכת שלישית שביססה רמת אמון מסוימת. אמון זה מבוסס על השם או כתובת ה-IP של המארח שאליו יתחזה.
בין היתר, ניתן לסווג את מודלי ההתקפה שלהם לפי הטכנולוגיה בה הם משתמשים . כל אלה נופלים תחת הרעיון שכל טכנולוגיית רשת פגיעה לגניבת זהות, והדוגמאות הידועות ביותר הן: זיוף IP, זיוף דוא"ל, זיוף DNS, זיוף אינטרנט וכו'.
היא מוגדרת כתוכנת ריגול שנועדה לאסוף מידע על המחשב שלך בדיסקרטיות מוחלטת , מכיוון שהיא בדרך כלל פועלת בשקט ואינה משאירה עקבות מפעילותה, מה שמאפשר לה לאסוף מידע זה במהירות. בנוסף, היא מתקינה תוכנות אחרות ללא אזהרה וגם מאטה את ביצועי מערכות ההפעלה והתוכנות.
בין המאפיינים המעניינים ביותר שלה, אנו מוצאים שתוכנות ריגול גורמות לאיטיות של מערכות הפעלה ותוכניות, משום שהן נוטות לצרוך משאבי מכונה רבים וכמובן, ובכך מונעות את תפקודן התקין.
בנוסף לכך, לתוכנות ריגול יש את המאפיין הייחודי של הצבת חלונות קופצים אוטומטית בניסיון למכור מוצרים ושירותים מסוימים ; אלה מבוססים על המידע שנאסף על ידי תוכנות זדוניות אלה. ישנן תוכנות ייעודיות לשליטה בהתקפות אלה הנקראות אנטי-ריגול.
בסופו של דבר, מטרתו הספציפית היא ללכוד ולנטר את תנועותיהם של משתמשי ציוד מחשב, וכיום, ההערכה היא שיותר מ-80% מהמחשבים האישיים עשויים להיות נגועים בתוכנות ריגול.
מושג זה משמש בתחום מדעי המחשב כדי להתייחס לתוכנה המציגה באופן אוטומטי פרסומות למשתמש . במילים אחרות, תפקידה העיקרי הוא להציג פרסומות כך שיצרן התוכנה יוכל לייצר הכנסות מפרסומות אלה.
בנוסף לאיסוף המידע האישי של משתמשים, תוכנות פרסום מתמקדות גם ברישום הקשות מקלדת ואף במעקב יסודי אחר כל האתרים שאדם מבקר בהם.
זה מאפשר להם לאסוף מידע מפורט יותר על פעילות המחשב של המשתמש על מנת להציג את הפרסומות המעצבנות. זה גם גורם להאטה ניכרת של המערכת ויוצר תחושה של חוסר יציבות.
בדרך כלל, תוכנה מסוג זה מתעדכנת אוטומטית וללא הודעה מוקדמת למשתמש, כך שהיא יכולה להיראות בלתי נראית ברוב המקרים . בנוסף, חשוב לציין שישנם שני סוגים של תוכנות פרסום: לגיטימיות ותוכנות שעלולות להיות לא רצויות.
כמובן, האחרונים הללו מסוכנים מאוד משום שהם יכולים להשיג נתונים כגון מיקום המשתמש, כמו גם סיסמאות וכתובות IP שלו.
נכון לעכשיו, מתקפת סייבר זו היא אחת המפחידות ביותר , וגרוע מכך, היא נמצאת בצמיחה מתמדת. תוכנת כופר מוגדרת כסוג מודרני ומתוחכם מאוד של תוכנה זדונית שמטרתה לחטוף את הנתונים שלך על ידי הצפנתם או נעילתם ולאחר מכן דרישה של כופר עבור שחרורם.
זה מאפשר למשתמשים לבקש העברה בכל מטבע דיגיטלי, ובכך להבטיח שהם יוכלו להימנע ממעקב ואיתור.
במובן זה, היא נחשבת למערכת פלילית חדשה שמטרתה להרוויח כסף בקלות ובמהירות באמצעות איומים . למרבה הצער, איומים אלה יכולים להיות מותקנים באמצעות קישורים מטעים הכלולים במיילים, הודעות מיידיות או אתרי אינטרנט.
עם זאת, אחת השיטות הנפוצות ביותר היא באמצעות ספאם זדוני שמכניס קבצים מצורפים כמלכודת להשגת קישורים לאתרים זדוניים.
בנוסף, חשוב לציין שתוכנות כופר זדוניות יכולות לנעול לחלוטין את מסך המחשב ולהצפין את הקבצים החשובים ביותר המאוחסנים במערכת . ישנם מספר סוגים של תוכנות כופר, הנפוצים ביותר הם תוכנות כופר להצפנה, תוכנות פחד ונועלות מסך.
ניתוח סיכונים במדעי המחשב הוא חקר הגורמים שיכולים להשפיע על ביטויו והתממשותו של סיכון, במקרה זה סיכון או איום מחשב. מטרתו לחשב את סוג וגודל הסיכון על מנת ליצור טקטיקות מניעה ותוכניות פעולה לטיפול במצבים ספציפיים הנגרמים על ידי סיכון זה.
השיטה בה משתמשים להערכת סיכונים עשויה להשתנות בין חברות, אך ישנם שלבים והיבטים חיוניים בכל ניתוח סיכונים:
אלו הם אמצעי אבטחה או כלים שונים שעליכם לשקול כדי לשפר את ההגנה שלכם ולשמור על בטיחות כל המידע ומערכות המחשב שלכם. כל אחד מהם יכול למלא תפקיד חשוב בהתאם לאופן שבו אתם משתמשים במכשירים שלכם ולאיזה מידע אתם מטפלים דרכם; חשוב מאוד להשתמש בחלקם או בכולם.
תוכנת אנטי-וירוס היא אחד הכלים החשובים והחיוניים ביותר עבור מחשב ואפילו טלפון נייד, שכן איומים שונים יכולים לנווט באינטרנט ולנסות לגנוב את זהותך ו/או את הנתונים שלך.
כידוע לכם, תוכנת אנטי-וירוס נועדה במיוחד לאתר ולהסיר תוכנות זדוניות. וירוסי מחשב וטרויאנים הם המטרות העיקריות של תוכנות אנטי-וירוס. כדי להבטיח שהן פועלות כראוי, יש לעדכן אותן תמיד ולוודא שהרישיון שלהן תקף.
חומת אש , או מה שמכונה בדרך כלל "חומת אש" באנגלית, היא התקן חומרה או תוכנה המאפשר לך לנהל את כל הקלטים והפלטים בין שתי רשתות או בין שני מחשבים או יותר השייכים לאותה רשת.
במילים אחרות, חומת אש מסננת את כל התעבורה הנכנסת והיוצאת שאינה עומדת בכללים מוגדרים מראש. אם קבוצת נתונים עומדת בפרוטוקול שנקבע, היא יכולה להיכנס או לצאת מהרשת שאנו רוצים להגן עליה.
מגוון רחב של יישומים נמצאים כיום בשימוש במכשירים. אלה יכולים לכלול דפדפני אינטרנט, אפליקציות לנייד ולטאבלט, לקוחות דוא"ל ועוד. עקב שגיאות או פגמים, יישומים אלה עלולים להיות פגיעים להתקפות חיצוניות.
עדכונים ליישומים אלה נוצרים כדי למנוע בעיות אלה, כמו גם כדי לתקן באגים או לשפר את האסתטיקה.
כיום, פיראטיות היא בעיה הולכת וגדלה, הגורמת לבעיות שונות. אם תחליטו להשתמש בשיטה זו להתקנת תוכנית כלשהי, היו זהירים לגבי האתר שממנו אתם מורידים אותה. אם אינכם בטוחים, הדבר הטוב ביותר לעשות הוא לרכוש רישיון מקורי.
האיום שמציבות תוכנות לא חוקיות טמון בעובדה שכיוון שתוכניות אלו שונו כדי לעקוף אמצעי אבטחה, הן עלולות להכיל גם תוכניות זדוניות אחרות שגונבות את המידע שלך. גורמים נוספים כוללים ביצועים ויכולת להימנע משגיאות, שכן נפוץ מאוד שתוכניות אלו נתקלות בבעיות קוד עקב השינויים שבוצעו כדי לאפשר להן לתפקד באופן לא חוקי.
היזהרו מהורדות קבצים דיגיטליים . לפעמים אלה מגיעות במיילים מזרים או אפילו מחברים, ומכילות קבצים זדוניים עם המשפט האופייני "צפו בסרטון או בתמונה החדשים שלי". טקטיקה זו, בין היתר, הפכה פופולרית מאוד בפייסבוק לפני זמן מה.
זהו כלל אבטחת הסייבר הבסיסי ביותר וקו ההגנה הראשון עבור המידע שלך. צור סיסמאות שונות לכל חשבון שאתה משתמש בו: דוא"ל, מדיה חברתית, בנקאות מקוונת, והחלף אותן באופן קבוע.
גיבויים הם המוצא האחרון לשחזור יציבות המחשב או שחזור נתונים שאבדו. עם זאת, חשוב במיוחד ליצור גיבויים באופן קבוע, במיוחד אם יש לכם מידע קריטי.
הצטרפו לקהילת משתמשי האינטרנט הצומחת ביותר
עקבו אחרינו ברשתות החברתיות!


