Scopri come i criminali utilizzano l'intelligenza artificiale per creare deepfake, attacchi di phishing avanzati e malware. Impara a proteggerti dalle nuove minacce digitali!
Lo sapevi che il tuo router può identificarti senza telecamere? Scopri i pericoli del BFID e come proteggere la tua rete Wi-Fi da attacchi reali ed efficaci.
Proteggi tutti i tuoi dispositivi contemporaneamente. Scopri come installare una VPN sul tuo router, i suoi vantaggi, gli svantaggi e i modelli più compatibili.
Scopri come rafforzare il tuo software integrando la sicurezza fin dalla progettazione. Padroneggia DevSecOps e OWASP SAMM e previeni oggi stesso le vulnerabilità critiche.
Scopri come ridurre il consumo energetico dell'IA, cos'è l'IA verde e come utilizzarla per risparmiare sulla bolletta elettrica di casa. Ottimizza oggi stesso la tua impronta digitale!
Scopri come funzionano gli scanner di vulnerabilità, quali sono gli strumenti migliori e come passare dalla semplice individuazione alla gestione effettiva del rischio.
Vuoi diventare un leader nella sicurezza informatica? Scopri tutto sulla certificazione CISM: esame, requisiti di esperienza e come prepararsi per superarlo.
Scopri perché il tuo sito web è lento e i rischi per la sicurezza che ne derivano. Ottimizza le prestazioni e impedisci a Google di segnalare il tuo sito come pericoloso.
Scopri cos'è l'utente root, perché può essere pericoloso e come usare sudo correttamente per gestire il tuo sistema Linux senza comprometterne il funzionamento. Entra ora!
Il tuo telefono è lento o ti compaiono continuamente annunci pubblicitari? Scopri come ripulire il tuo Android o iPhone da malware e virus con questi semplici e sicuri passaggi.
Scopri come integrare la sicurezza informatica nello sviluppo del tuo software. Previeni le vulnerabilità, rispetta le normative e proteggi il tuo codice con strategie avanzate.
Vero o falso? Impara a riconoscere i deepfake ed evita le truffe basate sull'intelligenza artificiale con consigli pratici e tecnologie di verifica. Proteggi la tua identità oggi stesso!
Le tue password sono sul dark web? Scopri come funziona il furto di password e quali misure puoi adottare oggi stesso per proteggere i tuoi account personali.
Stanco di addebiti inaspettati? Scopri come gestire i tuoi abbonamenti in modo sicuro, evitare le truffe e riprendere il controllo del tuo denaro oggi stesso.
Scopri come funzionano il traffico DNS dannoso e il phishing. Impara a proteggere la tua rete e a prevenire il dirottamento DNS con i consigli degli esperti.
I tuoi dati sono al sicuro su ChatGPT? Scopri qui come configurare la tua privacy, impedire l'addestramento dell'IA e proteggere le tue informazioni personali.
Scopri cos'è il malware mobile SparkCat, come ruba le tue foto e le tue criptovalute e cosa fare per proteggere il tuo dispositivo Android o iPhone da questo Trojan avanzato.
Scopri come l'attacco GPUHammer corrompe i modelli di intelligenza artificiale sulle GPU, quali GPU vengono colpite e come proteggere i tuoi sistemi con ECC e le migliori pratiche.
Cos'è GPUHammer, come attacca la memoria della GPU e perché può compromettere i tuoi modelli di intelligenza artificiale? Rischi reali e modi per mitigarli spiegati in modo semplice.
Scopri come proteggere le identità ibride in Active Directory e Azure AD con Zero Trust, autenticazione a più fattori (MFA) e governance per arginare gli attacchi e i movimenti laterali.
Come individuare le minacce informatiche se si è non vedenti o ipovedenti utilizzando l'intelligenza artificiale, i lettori di schermo e la sicurezza automatizzata, senza mettere a rischio la propria privacy.
Scopri come gli inviti ICS vengono utilizzati per lo spoofing e il phishing e quali misure adottare per proteggere la tua email e il tuo calendario aziendali.
Booking.com ha subito un attacco hacker con conseguente fuga di dati sulle prenotazioni. Scopri quali informazioni sono state esposte, quali sono i rischi e come proteggerti dalle frodi.
Definizione di sicurezza informatica
La sicurezza informatica si riferisce alle misure e alle precauzioni adottate per proteggere, salvaguardare e mantenere la riservatezza e la sicurezza dei dati personali degli utenti. Comprende anche la protezione dei sistemi da pericoli e minacce. Questa branca dell'informatica riveste grande importanza nel mondo odierno, poiché qualsiasi errore in questo ambito può avere gravi conseguenze.
Che cos'è la sicurezza informatica e quali sono i suoi obiettivi?
La sicurezza delle informazioni, o sicurezza informatica, è definita come l'insieme delle misure utilizzate per prevenire, correggere e rilevare guasti e minacce. Mira inoltre a proteggere la riservatezza, l'integrità e la disponibilità delle informazioni all'interno di un sistema e degli utenti che accedono e utilizzano tali sistemi.
Nell'ambito della sicurezza informatica, si utilizzano diversi strumenti per generare protezione a seconda dell'elemento da proteggere; ne parleremo più avanti.
Quali sono gli obiettivi della sicurezza informatica?
La sicurezza informatica è nata per proteggere i contenuti degli utenti, nonché i sistemi e i programmi utilizzati per svolgere un'ampia varietà di attività. Esistono anche altri motivi, che illustreremo di seguito.
La sicurezza delle informazioni è progettata per proteggere le risorse da determinate vulnerabilità informatiche , tra cui le seguenti:
L'infrastruttura informatica: Comprende l'archiviazione e la gestione dei dati. La sua importanza risiede nel garantire il corretto funzionamento delle apparecchiature e nel prevenire furti, guasti, incendi, sabotaggi e/o calamità naturali. Copre inoltre qualsiasi problema che possa sorgere con l'alimentazione elettrica o altri fattori. Tali incidenti potrebbero comportare la perdita o il furto di dati.
Gli utenti: Si tratta di tutte le persone che utilizzano apparecchiature tecnologiche e dispositivi di comunicazione e che gestiscono le informazioni che transitano attraverso questi canali. Pertanto, il sistema deve garantire la massima protezione possibile affinché il suo utilizzo da parte degli utenti non comprometta la sicurezza delle informazioni.
Le informazioni: Questo è il patrimonio principale e il fattore più importante da proteggere, soprattutto per garantire grandi database contro gli attacchi dannosi.
Principi di sicurezza informatica: quali sono?
Questi principi devono essere sempre presenti per garantire l'affidabilità dei sistemi informatici, perché se uno qualsiasi di essi viene violato, il sistema non può generare il livello di sicurezza necessario. Ciò significa che in qualsiasi momento le informazioni fornite all'azienda o utilizzate su qualsiasi dispositivo potrebbero essere a rischio.
I principi di sicurezza sono i seguenti:
Riservatezza delle informazioni: Tutti i dati inviati o utilizzati devono essere noti solo a persone autorizzate, indipendentemente dal mezzo di trasmissione o dal sistema informatico utilizzato al momento dell'esecuzione dell'operazione.
Integrità delle informazioni: Le informazioni devono essere conservate esattamente come sono state generate e occorre fare tutto il possibile per impedire che vengano manipolate o alterate da persone o processi non autorizzati.
Disponibilità delle informazioni: Si tratta della possibilità di rendere il sito accessibile in qualsiasi momento e nel modo richiesto dagli utenti autorizzati. È fondamentale che sia il software che l'hardware rimangano operativi in modo efficiente, altrimenti si possono verificare perdite finanziarie significative, danni fisici e, nel peggiore dei casi, minacce alla vita umana.
non ripudioLa partecipazione di tutte le parti alla comunicazione deve essere garantita. Cioè, in ogni comunicazione c'è un mittente e un destinatario, quindi ci sono due tipi di non ripudio: A) Non ripudio l'origine: Ciò garantisce che il mittente non possa negare di essere il mittente, poiché il destinatario avrà la prova della trasmissione. B) Nessun ripudio a destinazione: Il destinatario non può negare di aver ricevuto il messaggio perché il mittente ha la prova della sua ricezione.
Tipi di sicurezza informatica
Esistono diversi tipi di sicurezza informatica, ognuno dei quali si basa su un'area specifica o si specializza in essa , sviluppando gli elementi necessari per proteggere apparecchiature, sistemi, programmi e persino utenti.
La sicurezza necessaria al corretto funzionamento di un'azienda, ad esempio, e le risorse di cui tale azienda deve disporre, si suddividono in tre elementi fondamentali: le risorse da proteggere (sicurezza fisica o sicurezza logica) , la sicurezza in base al tempo di protezione (sicurezza attiva o passiva) e la sicurezza in base al tipo di risorsa da proteggere ( hardware , software o rete di sistemi ).
Questi tipi di sicurezza si completano a vicenda, quindi è di vitale importanza che siano tutti implementati correttamente.
Per le risorse da proteggere
Questi due tipi di sicurezza si concentrano sulla risorsa da proteggere, in questo caso l' hardware e il software insieme alle informazioni che possono memorizzare o trasmettere.
Sicurezza fisica: Si riferisce fondamentalmente alla protezione di tutti i nostri elementi (attrezzature), ma dal punto di vista di possibili calamità naturali come incendi, terremoti o alluvioni, nonché di altri tipi di minacce esterne come furti, problemi elettrici, ecc.
L'idea alla base di questa procedura è quella di collocare i server in locali o data center dotati di adeguate misure di sicurezza, in modo da prevenire o minimizzare i danni che i componenti potrebbero subire a causa di diverse minacce.
Sicurezza logica: Questo sistema è responsabile della protezione di tutto ciò che riguarda il software e le informazioni contenute nei dispositivi. Integra perfettamente la sicurezza fisica attraverso l'utilizzo di software antivirus, la crittografia dei dati, la protezione contro gli attacchi di hacker esterni e altri meccanismi per la protezione e la privacy dei dati di ciascun utente sulla rete.
Per il corretto funzionamento delle apparecchiature (hardware), è necessario garantire un elevato livello di sicurezza fisica. Questo perché, ad esempio, se le apparecchiature si trovano in un luogo dove si surriscaldano, le loro prestazioni ne risentiranno e potrebbero verificarsi errori di sicurezza logica, con conseguenti perdite e danni alle apparecchiature e ai dati.
Sicurezza in base al tempo di protezione
È specializzato in situazioni in cui la protezione è utilizzata in modo continuativo, la sua attivazione richiede supervisione o autorizzazione speciale, oppure quando una qualche forma di protezione rimane sempre attiva, indipendentemente dal fatto che il sistema sia in uso o spento.
Sicurezza attiva: Si concentra sulla prevenzione o sull'evitamento di danni ai sistemi informatici nel loro complesso, siano essi hardware, software o persino la rete. Gli strumenti più comuni relativi alla sicurezza attiva includono, ad esempio: antiviruscontrolli di accesso alle sale server, crittografia delle informazioni, sistemi di ridondanza hardware, ecc.
Sicurezza passivaÈ un complemento alla sicurezza attiva, di cui fa parte. Entra in gioco quando le misure di sicurezza attiva non sono state sufficienti a fermare una minaccia. Un chiaro esempio è la questione di copie di backupL'implementazione di queste misure equivale a mettere in atto una sicurezza attiva, poiché ci consente di anticipare il rischio di perdita di dati. Un altro esempio è l'utilizzo di dispositivi di protezione contro le sovratensioni e generatori; questi prevengono il rischio di picchi di tensione, arresti improvvisi delle apparecchiature e persino il guasto di sistemi critici a causa di interruzioni di corrente.
Quando queste misure di sicurezza vengono attivate, ad esempio durante il ripristino di informazioni da un backup, si parla di sicurezza passiva , poiché il danno o l'errore si sono già verificati. Una volta che il danno si è verificato, vengono utilizzati i mezzi necessari per risolverlo.
Sicurezza in base alla tipologia di risorsa da proteggere
Quest'ultimo ramo della sicurezza è specializzato in tre elementi ed è totalmente complementare a quelli già menzionati.
Concentrandoci nello specifico sul tipo di elemento progettato per proteggere:
Sicurezza hardware: In questo caso, adottiamo diverse misure per proteggere tutti gli elementi fisici da potenziali danni di qualsiasi tipo. È simile al concetto di sicurezza fisica, ma lo integra includendo ulteriori meccanismi di protezione, come l'utilizzo di UPS o sistemi di alimentazione ininterrotta che proteggono le apparecchiature fisiche da sbalzi di tensione o interruzioni di corrente, e persino da cortocircuiti, surriscaldamento, ecc.
Sicurezza del software: Questo tipo di sicurezza si concentra sulla protezione del software (programmi) dalle minacce. Sta acquisendo importanza man mano che sempre più programmi software diventano più diffusi e vengono sempre più integrati nei sistemi. Qui puoi trovare vari meccanismi di protezione contro minacce come virus, hacker, cracker e furto di informazioni sensibili.
Sicurezza della rete: Ciò si concentra sui meccanismi di protezione delle reti aziendali di imprese o anche di reti di computer più domestico. È il Sicurezza in Internet è il più complesso da gestire, poiché un attacco a un computer connesso alla rete può facilmente diffondersi ad altri dispositivi.
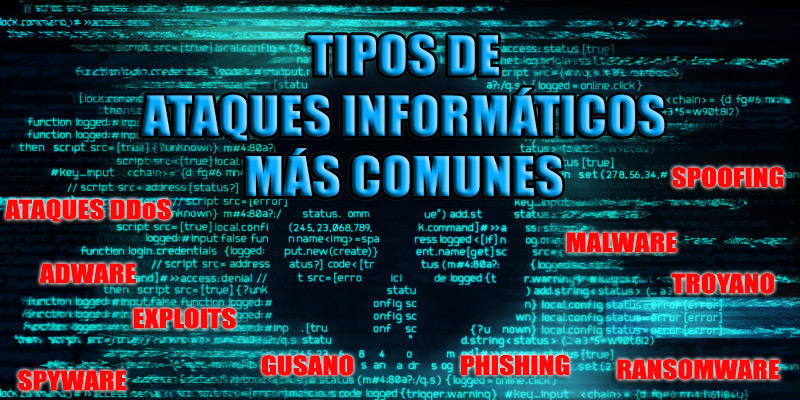
Quali sono le tipologie più comuni di attacchi informatici e virus?
Innanzitutto, vi offriamo un elenco di tutti gli attacchi informatici e i virus più noti e diffusi al giorno d'oggi . In questo modo potrete essere consapevoli delle principali minacce nel mondo digitale e quindi essere in grado di evitarle.
Di seguito, indichiamo le caratteristiche più rilevanti dei virus informatici più comuni:
Indubbiamente, questa minaccia informatica è una delle più temute, per la sua economicità e, soprattutto, perché l'attaccante è estremamente difficile da rintracciare . Questi attacchi consistono nell'effettuare numerose richieste a un server con l'obiettivo di provocarne il crash e , nello specifico, il blocco.
Pertanto, i cosiddetti "attacchi DDoS" possono essere definiti come un attacco a un sistema informatico o a una rete che rende un particolare servizio o risorsa completamente inaccessibile agli utenti legittimi. Ciò può comportare una perdita di connettività di rete a causa del consumo di trasferimento dati o di larghezza di banda sulla rete della vittima.
Inoltre, è importante sottolineare che gli attacchi denial-of-service sono molto efficaci, e questa efficacia deriva dal fatto che non devono superare le misure di sicurezza che normalmente proteggono un server . Non tentano di penetrare nei sistemi interni del server, ma si limitano a bloccarlo.
Tra le varie tecniche, la più comune consiste nell'utilizzo di "botnet" , ovvero computer infettati da trojan e worm, di cui l'utente stesso non è consapevole di far parte.
In sostanza, si definisce attacco informatico come un'azione illegale o non etica che sfrutta una vulnerabilità in reti, applicazioni o hardware . Si tratta di errori nel processo di sviluppo del software che creano falle di sicurezza che i criminali informatici possono utilizzare per accedere al software e, di conseguenza, all'intero sistema.
Questo tipo di attacco si manifesta tipicamente nel software o nel codice, con l'obiettivo di ottenere il controllo di un sistema informatico e rubare i dati memorizzati in rete . Gli utenti spesso non si accorgono di questo tipo di attacco finché non è troppo tardi. Pertanto, si raccomanda di mantenere il software aggiornato.
È importante notare che gli exploit possono essere classificati in base al tipo di vulnerabilità che sfruttano , come ad esempio gli attacchi zero-day, di spoofing o di negazione del servizio. Data la loro ampia diffusione nel mondo digitale, i fornitori di software rilasciano patch di sicurezza per tutte le vulnerabilità note, ma anche con queste patch i programmi possono comunque rimanere vulnerabili.
Si tratta di un programma che infetta un computer e, una volta installato, crea copie di se stesso e le diffonde nella rete . In questo modo, le posiziona in diverse posizioni all'interno del computer con l'unico scopo di mandare in crash i sistemi e le reti informatiche, impedendo a tutti gli utenti di lavorare.
È importante sottolineare che i worm informatici sono in realtà una sottoclasse di virus ; sono considerati un tipo di malware. Tra le loro caratteristiche più rilevanti c'è il fatto che, a differenza dei virus, non richiedono il vostro intervento o un backup. Questo perché possono essere trasmessi tramite reti o e-mail.
Inoltre, questo tipo di attacco informatico è estremamente difficile da rilevare , poiché non compromette il normale funzionamento del sistema; il suo scopo è quello di diffondere la minaccia e infettare così altri computer.
Un altro dei cyberattacchi più noti al giorno d'oggi riguarda i Trojan, che assomigliano molto ai virus. Tuttavia, i virus sono intrinsecamente distruttivi, mentre i Trojan creano semplicemente una backdoor per facilitare l'ingresso di altri programmi dannosi nel sistema . Inoltre, i Trojan non sono in grado di replicarsi come i virus e i worm.
In genere, un attacco Trojan si maschera da software legittimo e gli hacker e i criminali informatici ne approfittano per rubare i dati riservati, eseguendo azioni come bloccare, modificare, eliminare o copiare i dati, nonché compromettere le prestazioni del computer e delle reti.
Gli attacchi Trojan, noti anche come "cavalli di Troia", condividono un obiettivo simile: infiltrarsi nei sistemi senza essere rilevati, ottenendo l'accesso senza rappresentare una reale minaccia. Possono persino essere nascosti all'interno di file eseguibili apparentemente innocui.
Il termine malware è un termine generico che si riferisce generalmente a qualsiasi software dannoso , in quanto descrive un codice malevolo che causa danni ai sistemi.
Il loro obiettivo principale è infiltrarsi in un sistema per causare danni ingenti al suo interno; pertanto, sono considerati minacce intrusive e intenzionalmente sgradevoli che tentano di invadere, danneggiare e persino disabilitare qualsiasi cosa, dalle apparecchiature ai sistemi informatici, dalle reti ai dispositivi mobili e ai tablet.
In questo senso, il malware in genere assume il controllo parziale delle operazioni di un dispositivo e interferisce con il suo normale funzionamento . Pertanto, i virus sono considerati un tipo di malware, così come i trojan, i worm e altri attacchi simili.
Nel tempo, è diventato chiaro che l'obiettivo principale del malware è estorcere denaro all'utente . Fa tutto il possibile per rubare, crittografare o eliminare dati, dirottare le funzioni di base del computer e spiare ogni attività dell'utente senza autorizzazione. Tuttavia, in genere il malware non ha la potenza necessaria per danneggiare l'hardware del sistema.
Non si tratta certamente di un software dannoso, bensì di una tecnica di ingegneria sociale utilizzata dai criminali informatici per ottenere dagli utenti quante più informazioni riservate possibili, come nomi, password e soprattutto dati delle carte di credito, semplicemente impersonando un'organizzazione legittima e affidabile.
I metodi più comuni utilizzati nel phishing sono le e-mail, i messaggi e le telefonate . Questi messaggi spesso sembrano provenire da aziende legittime e note come PayPal, banche, agenzie governative o altre entità riconosciute. Tuttavia, queste truffe si basano sull'usurpazione d'identità per ottenere le vostre informazioni riservate, che vengono poi utilizzate per scopi fraudolenti.
Pertanto, quando si riceve questo tipo di attacco via e-mail, potrebbe essere richiesto di aggiornare o convalidare le informazioni dell'account. Questo reindirizza a un sito web falso dove i dati vengono facilmente acquisiti, con conseguente furto d'identità. Di conseguenza, sebbene il phishing non possa essere completamente eliminato, può essere facilmente rilevato monitorando il proprio sito web.
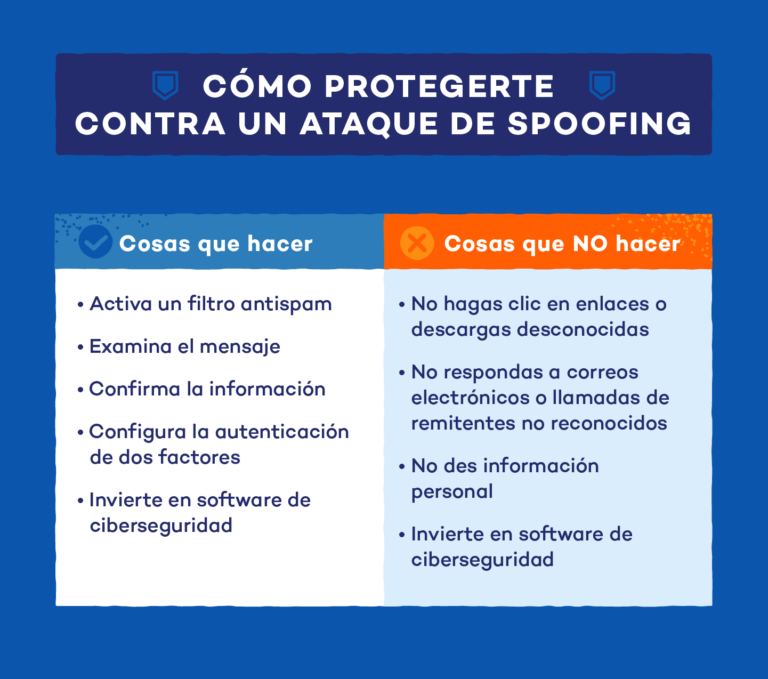
Conosciuto anche come "spoofing ", questo tipo di minaccia digitale si riferisce all'utilizzo di tecniche di furto d'identità per scopi malevoli o investigativi, generalmente impiegando un indirizzo IP falso . Nello specifico, lo spoofing consiste nel sostituire l'indirizzo IP di origine di un pacchetto TCP/IP con un altro indirizzo IP che l'attaccante desidera sostituire.
Questo tipo di attacco informatico può essere effettuato solo utilizzando programmi specificamente progettati per questo scopo. L'attaccante, dal proprio computer, impersona un'altra macchina sulla rete per ottenere l'accesso alle risorse di un terzo sistema che ha stabilito un certo livello di fiducia. Tale fiducia si basa sul nome o sull'indirizzo IP dell'host che verrà impersonato.
Tra gli altri dettagli, i loro modelli di attacco possono essere classificati in base alla tecnologia utilizzata . Tutti questi rientrano nell'ambito dell'idea che qualsiasi tecnologia di rete sia vulnerabile al furto di identità, e gli esempi più noti sono: IP spoofing, email spoofing, DNS spoofing, web spoofing, ecc.
Si definisce spyware uno strumento progettato per raccogliere informazioni sul computer in totale discrezione , poiché in genere opera silenziosamente e non lascia traccia della sua attività, consentendogli di raccogliere rapidamente tali informazioni. Inoltre, installa altri programmi senza preavviso e rallenta i sistemi operativi e le prestazioni dei software.
Tra le sue caratteristiche più interessanti, riscontriamo che lo spyware causa il rallentamento dei sistemi operativi e dei programmi, poiché tende a consumare molte risorse del computer e, di conseguenza, ne impedisce il normale funzionamento.
Oltre a ciò, lo spyware ha la caratteristica peculiare di inserire automaticamente finestre pop-up per tentare di vendere determinati prodotti e servizi , basandosi sulle informazioni raccolte da questi programmi dannosi. Esistono programmi specializzati per contrastare questi attacchi, chiamati antispyware.
In definitiva, il suo obiettivo specifico è la cattura e il monitoraggio dei movimenti degli utenti di apparecchiature informatiche e, attualmente, si stima che oltre l'80% dei personal computer possa essere infetto da spyware.
Adware
Questo concetto viene utilizzato nel campo dell'informatica per riferirsi a software che visualizzano automaticamente annunci pubblicitari all'utente . In altre parole, la sua funzione principale è quella di mostrare annunci pubblicitari in modo che il produttore del software possa generare entrate da tali annunci.
Oltre a raccogliere informazioni personali degli utenti, l'adware si concentra anche sulla registrazione dei tasti premuti e persino sul tracciamento completo di tutti i siti web visitati da una persona.
Questo permette loro di raccogliere informazioni più dettagliate sull'attività del computer dell'utente al fine di mostrare quelle fastidiose pubblicità. Provoca inoltre un notevole rallentamento del sistema e crea una sensazione di instabilità.
In genere, questo tipo di software si aggiorna automaticamente e senza preavviso all'utente, quindi nella maggior parte dei casi può risultare invisibile . Inoltre, è importante notare che esistono due tipi di adware: quelli legittimi e quelli potenzialmente indesiderati.
Naturalmente, questi ultimi sono molto pericolosi perché possono ottenere dati come la posizione dell'utente, nonché le sue password e i suoi indirizzi IP.
Ransomware
Attualmente, questo tipo di attacco informatico è uno dei più temuti e, quel che è peggio, è in costante crescita. Il ransomware è definito come una tipologia di malware molto moderna e sofisticata che mira a impossessarsi dei dati dell'utente crittografandoli o bloccandoli , per poi richiedere un riscatto per il loro rilascio.
Ciò consente agli utenti di richiedere un trasferimento in qualsiasi valuta digitale, garantendo così di poter evitare di essere tracciati e localizzati.
In questo senso, si tratta di un nuovo sistema criminale che mira a guadagnare denaro in modo facile e veloce attraverso le minacce . Purtroppo, queste minacce possono essere diffuse tramite link ingannevoli contenuti in e-mail, messaggi istantanei o siti web.
Tuttavia, uno dei metodi più comuni è quello dello spam dannoso , che introduce allegati come trappola per ottenere link a siti web malevoli.
Inoltre, è importante notare che il malware ransomware può bloccare completamente lo schermo di un computer e crittografare i file più importanti memorizzati sul sistema . Esistono diversi tipi di ransomware, i più comuni sono il ransomware di crittografia, lo scareware e i programmi di blocco schermo.
Che cos'è l'analisi del rischio IT e cosa comporta?
In informatica, l' analisi del rischio è lo studio dei fattori che possono influenzare la manifestazione e la concretizzazione di un pericolo, in questo caso un pericolo o una minaccia informatica. Il suo scopo è calcolare la tipologia e l'entità del rischio al fine di elaborare strategie preventive e piani d'azione per affrontare le specifiche situazioni causate da tale pericolo.
Il metodo utilizzato per valutare i rischi può variare da azienda ad azienda, ma ogni analisi dei rischi prevede fasi e aspetti essenziali:
Analisi del valore e delle minacce: Il primo passo in qualsiasi analisi dei rischi consiste nell'identificare le risorse che necessitano di protezione. Successivamente, è necessario esaminare le minacce a cui l'azienda o le sue risorse potrebbero essere esposte.
Studio probabilistico: Occorre considerare i possibili scenari. Questo aspetto può risultare alquanto complesso, in quanto implica la formulazione di ipotesi (minacce) e la valutazione della probabilità che si verifichi un attacco alla sicurezza, nonché del potenziale impatto dei danni a sistemi e apparecchiature.
Determinare le azioniDopo aver analizzato tutti gli scenari sopra descritti, l'attenzione dovrebbe concentrarsi sui rischi che incidono specificamente sull'azienda in questione: perdite dovute a reati, furti, frodi, atti vandalici, abuso di informazioni informatiche, ecc., al fine di elaborare un piano d'azione e prevenire il verificarsi di tali eventi o, qualora non fosse possibile prevenirli, giungere a una rapida soluzione.
Quali sono le misure e le tecniche di base per la sicurezza informatica e la protezione da prendere in considerazione?
Si tratta di diverse misure o strumenti di sicurezza da prendere in considerazione per migliorare la protezione e mantenere al sicuro tutte le informazioni e i sistemi informatici. Ognuno di essi può svolgere un ruolo importante a seconda di come si utilizzano i dispositivi e delle informazioni che si gestiscono tramite essi; è fondamentale utilizzarne alcuni o tutti.
L'antivirus
Il software antivirus è uno degli strumenti più importanti ed essenziali per un computer e persino per un telefono cellulare, poiché diverse minacce possono navigare in Internet e tentare di rubare la tua identità e/o i tuoi dati.
Come sapete, il software antivirus è specificamente progettato per rilevare e rimuovere software dannoso, o malware. I virus informatici e i trojan sono i principali bersagli dei programmi antivirus. Per garantirne il corretto funzionamento, è fondamentale mantenerlo sempre aggiornato e verificare che la licenza sia valida.
Il firewall
Un firewall , o quello che comunemente viene chiamato "firewall" in italiano, è un dispositivo hardware o un software che consente di gestire tutti gli input e gli output tra due reti o tra due o più computer appartenenti alla stessa rete.
In altre parole, un firewall filtra tutto il traffico in entrata e in uscita che non rispetta determinate regole predefinite. Se un insieme di dati soddisfa il protocollo stabilito, può entrare o uscire dalla rete che vogliamo proteggere.
Aggiorna le tue patch di sicurezza.
Attualmente sui dispositivi vengono utilizzate numerose applicazioni di vario tipo. Tra queste figurano browser internet, app per dispositivi mobili e tablet, client di posta elettronica e altro ancora. A causa di errori o vulnerabilità, queste applicazioni potrebbero essere esposte ad attacchi esterni.
Gli aggiornamenti di queste applicazioni vengono creati per evitare questi problemi, nonché per correggere bug o migliorare l'aspetto estetico.
Utilizzare software legale
Oggi la pirateria è un problema crescente che causa diverse problematiche. Se decidete di utilizzare questo metodo per installare un programma, fate attenzione al sito web da cui lo scaricate. In caso di dubbi, la cosa migliore da fare è acquistare una licenza originale.
La minaccia rappresentata dai software illegali risiede nel fatto che, essendo modificati per eludere le misure di sicurezza, questi programmi possono contenere a loro volta altri programmi dannosi in grado di rubare le informazioni dell'utente. Altri fattori da considerare sono le prestazioni e la capacità di evitare errori, poiché è molto comune che questi programmi presentino problemi di codice dovuti alle modifiche apportate per consentirne il funzionamento illegale.
Fai attenzione quando scarichi i file
Fate attenzione ai download di file digitali . A volte questi arrivano tramite email da sconosciuti o persino da amici, e contengono file dannosi con la tipica frase "guarda il mio nuovo video o la mia nuova foto". Questa tattica, tra le altre, è diventata molto popolare su Facebook qualche tempo fa.
Password complesse
È la regola più elementare in materia di sicurezza informatica e la prima linea di difesa per le tue informazioni. Crea password diverse per ogni account che utilizzi: email, social media, online banking, e cambiale regolarmente.
Crea backup
I backup rappresentano l'ultima risorsa per ripristinare la stabilità del computer o recuperare i dati persi. Tuttavia, è particolarmente importante crearli regolarmente, soprattutto se si possiedono informazioni critiche.