
Cara mendeteksi dan menghindari penipuan kloning suara AI
Waspada! Suara Anda dapat ditiru dengan AI dalam hitungan detik. Temukan cara kerja penipuan suara dan cara melindungi keluarga Anda sekarang juga.

Waspada! Suara Anda dapat ditiru dengan AI dalam hitungan detik. Temukan cara kerja penipuan suara dan cara melindungi keluarga Anda sekarang juga.

Lindungi aplikasi dan data seluler Anda. Temukan cara melakukan audit keamanan komprehensif untuk mencegah peretasan dan mematuhi GDPR. Daftar sekarang!
Temukan bagaimana kamera IP menjadi pintu masuk bagi peretas dan pelajari langkah-langkah penting untuk mengamankan jaringan Anda dan mencegah serangan siber.
Apakah PC Anda berjalan lambat? Pelajari cara membedakan proses Windows yang sah dari virus menggunakan trik canggih dan alat gratis. Bersihkan PC Anda sekarang!
Temukan cara menonaktifkan kata sandi Anda di Linux menggunakan Passkeys dan Bitwarden. Tutorial mendetail tentang instalasi, keamanan, dan hosting mandiri.

Apakah seseorang membuat video atau foto palsu tentang Anda menggunakan AI? Temukan cara menghapus deepfake, melaporkan kejahatan tersebut, dan mengklaim kompensasi hari ini.

Apakah Anda ditawari sponsor yang mencurigakan? Temukan cara kerja penipuan yang menargetkan YouTuber dan lindungi akun Google Anda sebelum terlambat.
Apakah Anda menerima peringatan keamanan Apple yang mencurigakan? Pelajari cara membedakan dukungan asli dari penipuan dan lindungi akun Anda sekarang juga.
Temukan apa itu credential stuffing, bagaimana peretas mengakses akun Anda, dan langkah-langkah tepat untuk melindungi identitas digital Anda hari ini.
Jangan biarkan mereka meretas situs web Anda! Temukan cara melindungi situs Anda dengan alat dan strategi terbaik melawan serangan siber. Masuk sekarang.
Lindungi bisnis Anda dari kesalahan manusia. Temukan cara menerapkan rencana kesadaran berkelanjutan untuk menghentikan phishing dan ransomware hari ini.

Lindungi bisnis Anda dari risiko AI. Temukan cara untuk bertahan dari injeksi cepat, peracunan data, dan serangan otomatis hari ini.
Ingin anonimitas total? Temukan apa itu Onion Over VPN, bagaimana cara melindungi identitas Anda, dan apakah Anda benar-benar perlu menggabungkan Tor dengan VPN Anda. Masuk sekarang!

Apakah Anda tahu apakah Anda membutuhkan antivirus dan VPN sekaligus? Temukan cara menggabungkannya dengan benar untuk melindungi perangkat Anda dan menjelajah internet dengan aman.
Berencana ke China? Temukan eSIM terbaik dengan VPN bawaan untuk menggunakan WhatsApp dan Google tanpa batasan. Bandingkan paket dan bepergian dengan tetap terhubung!
Apakah akun WhatsApp Anda telah diretas? Temukan cara memulihkan akun Anda dengan cepat, mengeluarkan penyusup, dan memperkuat keamanan Anda agar hal ini tidak terjadi lagi.

Apakah McAfee memblokir sesuatu untuk Anda? Pelajari cara menonaktifkan perlindungan anti-pelacakan dan analisis waktu nyata dengan cepat dan aman di sini.

Jangan sampai tertipu! Pelajari cara mengidentifikasi penipuan dukungan teknis, mencegah pencurian data, dan melindungi komputer Anda sekarang juga.

Temukan bagaimana penjahat menggunakan AI untuk membuat deepfake, phishing tingkat lanjut, dan malware. Pelajari cara melindungi diri Anda dari ancaman digital baru!

Temukan cara kerja verifikasi usia online, apa yang dipersyaratkan oleh hukum saat ini, dan apa saja pilihan teraman untuk privasi Anda.

Tahukah Anda bahwa router Anda dapat mengidentifikasi Anda tanpa kamera? Temukan bahaya BFId dan cara melindungi WiFi Anda dari serangan nyata dan efektif.
Lindungi semua perangkat Anda sekaligus. Pelajari cara memasang VPN di router Anda, kelebihan, kekurangan, dan model yang paling kompatibel di sini.
Apakah VPN gratis benar-benar berfungsi? Temukan kebenaran tentang privasi Anda, risiko tersembunyi, dan apa saja alternatif teraman saat ini.
Temukan cara memperkuat perangkat lunak Anda dengan mengintegrasikan keamanan sejak tahap perancangan. Kuasai DevSecOps dan OWASP SAMM, dan cegah kerentanan kritis mulai hari ini.
Apakah Anda mengklik tautan yang mencurigakan? Jangan panik. Temukan langkah-langkah tepat untuk membersihkan perangkat Anda dan menyelamatkan akun Anda sekarang juga.
Temukan cara mengurangi konsumsi energi AI, apa itu AI hijau, dan bagaimana menggunakannya untuk menghemat tagihan listrik rumah Anda. Optimalkan jejak digital Anda hari ini!
Temukan cara kerja pemindai kerentanan, alat terbaik apa saja yang tersedia, dan bagaimana beralih dari deteksi ke manajemen risiko yang sebenarnya.

Ingin menjadi pemimpin di bidang keamanan siber? Temukan semua tentang sertifikasi CISM: ujian, persyaratan pengalaman, dan cara mempersiapkan diri untuk lulus.
Temukan penyebab situs web Anda lambat dan risiko keamanan yang terkait. Optimalkan kinerja Anda dan cegah Google menandai situs Anda sebagai berbahaya.
Temukan apa itu pengguna root, mengapa hal itu bisa berbahaya, dan bagaimana cara menggunakan sudo dengan benar untuk mengelola sistem Linux Anda tanpa merusaknya. Masuk sekarang!
Apakah ponsel Anda berjalan lambat atau iklan bermunculan? Temukan cara membersihkan Android atau iPhone Anda dari malware dan virus dengan langkah-langkah yang efektif dan aman ini.
Keamanan informasi merujuk pada langkah-langkah dan tindakan pencegahan yang diambil untuk melindungi, menjaga, dan mempertahankan kerahasiaan serta keamanan data pribadi pengguna. Ini juga mencakup pengamanan sistem dari bahaya dan ancaman. Cabang ilmu komputer ini sangat penting di dunia saat ini karena kegagalan di bidang ini dapat menimbulkan konsekuensi serius.
Keamanan informasi, atau keamanan siber, didefinisikan sebagai serangkaian langkah yang digunakan untuk mencegah, memperbaiki, dan mendeteksi kegagalan dan ancaman. Tujuannya juga untuk melindungi kerahasiaan, integritas, dan ketersediaan informasi dalam suatu sistem serta pengguna yang mengakses dan menggunakan sistem tersebut.
Dalam keamanan komputer, berbagai alat digunakan untuk menghasilkan perlindungan tergantung pada elemen yang perlu dilindungi; kita akan membahasnya nanti.
Keamanan informasi diciptakan untuk menjaga keamanan konten pengguna, serta sistem dan program yang digunakan untuk melakukan berbagai macam tugas. Ada juga alasan lain, yang akan kami uraikan di bawah ini.
Keamanan informasi dirancang untuk melindungi aset dari kerentanan komputer tertentu , termasuk yang berikut ini:
Prinsip-prinsip ini harus selalu ada untuk memastikan keandalan sistem komputer, karena jika salah satu di antaranya dilanggar, sistem tidak dapat menghasilkan tingkat keamanan yang diperlukan. Ini berarti bahwa setiap saat, informasi yang diberikan kepada perusahaan atau digunakan pada perangkat apa pun dapat berisiko.
Prinsip-prinsip keamanannya adalah sebagai berikut:
Terdapat berbagai jenis keamanan komputer, masing-masing didasarkan pada atau mengkhususkan diri dalam bidang tertentu , mengembangkan elemen-elemen yang diperlukan untuk melindungi peralatan, sistem, program, dan bahkan pengguna.
Kriptografi dan kriptologi adalah teknik kompleks yang digunakan untuk melindungi atau menyembunyikan informasi. Di zaman modern, dan khususnya selama abad terakhir, teknik ini hampir secara eksklusif digunakan untuk melindungi data dan dokumen yang berisi informasi militer atau politik.
Keamanan yang diperlukan untuk berfungsinya suatu perusahaan dengan baik, misalnya, dan sumber daya yang harus dimiliki perusahaan tersebut terbagi menjadi tiga elemen fundamental, yaitu: sumber daya yang akan dilindungi (keamanan fisik atau keamanan logis) , keamanan berdasarkan waktu perlindungan (keamanan aktif atau pasif) dan keamanan berdasarkan jenis sumber daya yang akan dilindungi ( perangkat keras , perangkat lunak atau jaringan sistem ).
Jenis-jenis keamanan ini saling melengkapi, sehingga sangat penting agar semuanya diimplementasikan dengan benar.
Kedua jenis keamanan ini berfokus pada sumber daya yang akan dilindungi, dalam hal ini perangkat keras dan perangkat lunak beserta informasi yang dapat mereka simpan atau kirimkan.
Ide di balik prosedur ini adalah untuk menempatkan server di ruangan atau pusat data dengan langkah-langkah keamanan yang memadai, yang mencegah atau meminimalkan kerusakan yang mungkin diderita elemen-elemen tersebut akibat berbagai ancaman.
Agar peralatan (perangkat keras) dapat berfungsi dengan baik, diperlukan keamanan fisik yang tinggi. Hal ini karena jika, misalnya, peralatan tersebut ditempatkan di lokasi yang terlalu panas, kinerjanya akan terpengaruh, dan kesalahan dalam keamanan logis dapat terjadi, yang menyebabkan berbagai kerugian dan kerusakan pada peralatan dan data.
Sistem ini khusus digunakan dalam situasi di mana perlindungan digunakan secara terus menerus, pengaktifannya memerlukan pengawasan atau izin khusus, atau ketika beberapa perlindungan selalu dibiarkan berjalan (aktif), terlepas dari apakah sistem sedang digunakan atau dimatikan.
Ketika langkah-langkah keamanan ini diaktifkan, misalnya, memulihkan informasi dari cadangan, itu menjadi keamanan pasif , karena kerusakan atau kesalahan telah terjadi. Setelah kerusakan terjadi, cara-cara yang diperlukan digunakan untuk memperbaikinya.
Cabang keamanan terakhir ini mengkhususkan diri pada tiga elemen dan sepenuhnya saling melengkapi dengan elemen-elemen yang telah disebutkan sebelumnya.
Dengan berfokus secara khusus pada jenis elemen yang dirancang untuk melindungi:
Pertama, kami menawarkan daftar semua serangan dan virus komputer yang paling dikenal dan umum saat ini . Hal ini agar Anda menyadari ancaman utama di dunia digital dan dengan demikian dapat menghindarinya.
Berikut ini adalah karakteristik paling relevan dari virus komputer yang paling umum:
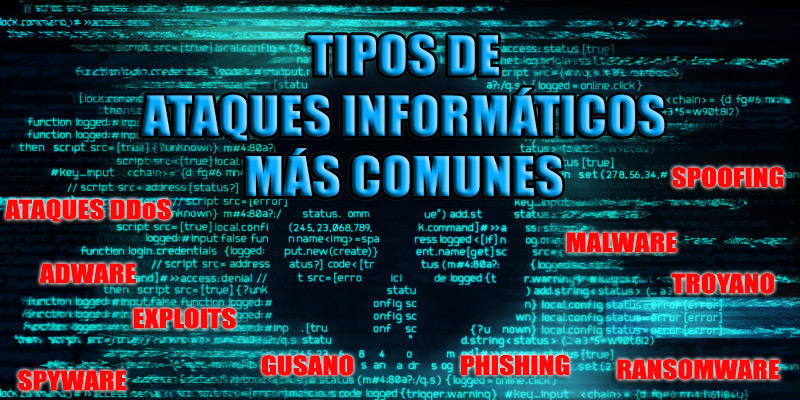
Tidak diragukan lagi, ancaman siber ini adalah salah satu yang paling ditakuti, karena efektivitas biayanya dan, yang terpenting, karena penyerangnya sangat sulit dilacak . Serangan ini terdiri dari melakukan banyak permintaan ke server dengan tujuan menyebabkan server tersebut mengalami kerusakan dan , khususnya, diblokir.
Dengan demikian, yang disebut "serangan DDoS" dapat didefinisikan sebagai serangan terhadap sistem komputer atau jaringan yang membuat layanan atau sumber daya tertentu sama sekali tidak dapat diakses oleh pengguna yang sah. Hal ini dapat menyebabkan hilangnya konektivitas jaringan karena konsumsi transfer data atau bandwidth pada jaringan korban.
Selain itu, perlu dicatat bahwa serangan penolakan layanan (denial-of-service) sangat efektif, dan efektivitas ini berasal dari fakta bahwa serangan tersebut tidak perlu mengatasi langkah-langkah keamanan yang biasanya melindungi server . Serangan tersebut tidak berupaya menembus sistem internal server, melainkan hanya memblokirnya.
Di antara berbagai teknik lainnya, yang paling umum adalah penggunaan "botnet" atau komputer yang terinfeksi Trojan dan worm, di mana pengguna sendiri tidak menyadari bahwa ia merupakan bagian dari serangan tersebut.
Pada dasarnya, serangan siber didefinisikan sebagai serangan ilegal atau tidak etis yang mengeksploitasi kerentanan apa pun dalam jaringan, aplikasi, atau perangkat keras . Ini dianggap sebagai kesalahan dalam proses pengembangan perangkat lunak yang menciptakan celah keamanan yang dapat digunakan penjahat siber untuk mengakses perangkat lunak dan, akibatnya, seluruh sistem.
Jenis serangan ini biasanya muncul dalam perangkat lunak atau kode, yang bertujuan untuk mendapatkan kendali atas sistem komputer dan mencuri data yang tersimpan di jaringan . Pengguna seringkali gagal mengenali jenis serangan ini sampai terlambat. Oleh karena itu, disarankan untuk selalu memperbarui perangkat lunak.
Perlu dicatat bahwa eksploitasi dapat diklasifikasikan berdasarkan jenis kerentanan yang dipengaruhinya , seperti serangan zero-day, spoofing, atau denial-of-service. Karena penggunaannya yang luas di dunia digital, vendor perangkat lunak merilis patch keamanan untuk semua kerentanan yang diketahui, tetapi bahkan dengan patch ini, program masih dapat tetap rentan.
Ini adalah program yang menginfeksi komputer dan, setelah berhasil menginfeksi, membuat salinan dirinya sendiri dan menyebarkannya ke seluruh jaringan . Dengan cara ini, program tersebut menempatkan salinan-salinan tersebut di berbagai lokasi pada komputer dengan tujuan tunggal untuk merusak sistem dan jaringan komputer, sehingga mencegah semua pengguna untuk bekerja.
Penting untuk digarisbawahi bahwa worm komputer sebenarnya adalah subkelas dari virus ; mereka dianggap sebagai jenis malware. Di antara karakteristiknya yang paling relevan adalah, tidak seperti virus, mereka tidak memerlukan intervensi Anda atau cadangan data. Hal ini karena mereka dapat ditransmisikan melalui jaringan atau email.
Selain itu, jenis serangan siber ini sangat sulit dideteksi , karena sebenarnya tidak memengaruhi fungsi normal sistem; tujuannya adalah untuk memastikan penyebaran ancaman dan dengan demikian menginfeksi komputer lain.
Salah satu serangan siber yang paling dikenal saat ini melibatkan Trojan, yang sangat mirip dengan virus. Namun, virus pada dasarnya bersifat merusak, sedangkan Trojan hanya membuat pintu belakang untuk memfasilitasi masuknya program jahat lainnya ke dalam sistem . Selain itu, Trojan tidak dapat bereplikasi seperti virus dan worm.
Secara umum, serangan Trojan menyamar sebagai perangkat lunak yang sah , dan peretas serta penjahat siber memanfaatkan hal ini untuk mencuri data rahasia Anda, melakukan tindakan seperti: memblokir, memodifikasi, menghapus, atau menyalin data; serta mengganggu kinerja komputer dan jaringan Anda.
Serangan Trojan, juga dikenal sebagai "Kuda Trojan," memiliki misi yang serupa: mereka menyusup ke sistem tanpa terdeteksi, mendapatkan akses tanpa menimbulkan ancaman nyata. Mereka bahkan dapat disembunyikan di dalam file eksekusi yang tampaknya tidak berbahaya.
Malware adalah istilah umum yang biasanya merujuk pada perangkat lunak berbahaya apa pun , karena menggambarkan kode berbahaya yang menyebabkan kerusakan pada sistem.
Tujuan utamanya adalah untuk menyusup ke suatu sistem guna menyebabkan kehancuran besar di dalamnya, dan dengan demikian, mereka dianggap sebagai ancaman yang mengganggu dan sengaja tidak menyenangkan yang berupaya menyerang, merusak, dan bahkan menonaktifkan segala sesuatu mulai dari peralatan hingga sistem komputer, jaringan, perangkat seluler, dan tablet.
Dalam pengertian ini, malware biasanya mengambil kendali sebagian atas operasi suatu perangkat dan mengganggu fungsi normalnya . Oleh karena itu, virus dianggap sebagai jenis malware, begitu pula Trojan, worm, dan serangan serupa lainnya.
Seiring waktu, menjadi jelas bahwa tujuan utama malware adalah untuk memeras uang dari pengguna . Malware melakukan segala upaya untuk mencuri, mengenkripsi, atau menghapus data, membajak fungsi dasar komputer, dan memata-matai semua aktivitas pengguna tanpa izin. Namun, malware biasanya tidak memiliki kemampuan untuk merusak perangkat keras sistem.
Ini jelas bukan perangkat lunak berbahaya, melainkan teknik rekayasa sosial yang digunakan oleh penjahat siber untuk mendapatkan sebanyak mungkin informasi rahasia dari pengguna, seperti nama, kata sandi, dan terutama detail kartu kredit, hanya dengan menyamar sebagai organisasi yang sah dan tepercaya.
Metode yang paling umum digunakan dalam phishing adalah email, pesan singkat, dan panggilan telepon . Pesan-pesan ini seringkali tampak berasal dari perusahaan yang sah dan terkenal seperti PayPal, bank, lembaga pemerintah, atau entitas lain yang diakui. Namun, penipuan ini didasarkan pada peniruan identitas untuk mendapatkan informasi rahasia Anda, yang kemudian digunakan untuk tujuan penipuan.
Oleh karena itu, ketika Anda menerima serangan jenis ini melalui email, Anda mungkin diminta untuk memperbarui atau memvalidasi informasi akun Anda. Ini akan mengarahkan Anda ke situs web palsu di mana data Anda mudah diperoleh, yang berujung pada pencurian identitas. Karenanya, meskipun phishing tidak dapat dihilangkan sepenuhnya, serangan ini dapat dengan mudah dideteksi dengan memantau situs web Anda.
Juga dikenal sebagai "spoofing ," jenis ancaman digital ini merujuk pada penggunaan teknik pencurian identitas untuk tujuan jahat atau investigasi, umumnya menggunakan alamat IP palsu . Secara spesifik, spoofing melibatkan penggantian alamat IP sumber dari paket TCP/IP dengan alamat IP lain yang ingin diganti oleh penyerang.
Jenis serangan siber ini hanya dapat dilakukan menggunakan program yang dirancang khusus untuk tujuan ini. Penyerang, dari komputernya sendiri, menyamar sebagai mesin lain di jaringan untuk mendapatkan akses ke sumber daya pada sistem pihak ketiga yang telah membangun tingkat kepercayaan tertentu. Kepercayaan ini didasarkan pada nama atau alamat IP dari host yang akan disamarkan.
Di antara detail lainnya, model serangan mereka dapat diklasifikasikan menurut teknologi yang mereka gunakan . Semua ini berada di bawah payung gagasan bahwa setiap teknologi jaringan rentan terhadap pencurian identitas, dan contoh yang paling terkenal adalah: pemalsuan IP, pemalsuan email, pemalsuan DNS, pemalsuan web, dll.
Ini didefinisikan sebagai spyware yang dirancang untuk mengumpulkan informasi tentang komputer Anda secara diam-diam , karena biasanya beroperasi tanpa suara dan tidak meninggalkan jejak aktivitasnya, sehingga memungkinkan pengumpulan informasi ini dengan cepat. Selain itu, ia menginstal program lain tanpa peringatan dan juga memperlambat sistem operasi dan kinerja perangkat lunak.
Di antara karakteristiknya yang paling menarik, kita menemukan bahwa spyware menyebabkan perlambatan sistem operasi dan program, karena cenderung mengonsumsi banyak sumber daya mesin dan, tentu saja, dengan demikian mencegah fungsinya secara normal.
Selain itu, spyware memiliki karakteristik unik yaitu secara otomatis menempatkan jendela pop-up untuk mencoba menjual produk dan layanan tertentu ; hal ini didasarkan pada informasi yang dikumpulkan oleh program jahat tersebut. Terdapat program khusus untuk mengendalikan serangan ini yang disebut Antispyware.
Pada akhirnya, tujuan spesifiknya adalah untuk menangkap dan memantau pergerakan pengguna peralatan komputer, dan saat ini diperkirakan lebih dari 80% komputer pribadi mungkin terinfeksi spyware.
Konsep ini digunakan dalam bidang ilmu komputer untuk merujuk pada perangkat lunak yang secara otomatis menampilkan iklan kepada pengguna . Dengan kata lain, fungsi utamanya adalah untuk menampilkan iklan sehingga produsen perangkat lunak dapat menghasilkan pendapatan dari iklan tersebut.
Selain mengumpulkan informasi pribadi pengguna, adware juga berfokus pada perekaman penekanan tombol dan bahkan melacak secara menyeluruh semua situs web yang dikunjungi seseorang.
Hal ini memungkinkan mereka untuk mengumpulkan informasi yang lebih detail tentang aktivitas komputer pengguna agar dapat menampilkan iklan-iklan yang mengganggu tersebut. Selain itu, hal ini juga menyebabkan perlambatan sistem yang cukup terasa dan menciptakan perasaan tidak stabil.
Biasanya, jenis perangkat lunak ini memperbarui diri secara otomatis dan tanpa pemberitahuan sebelumnya kepada pengguna, sehingga dalam banyak kasus bisa tampak tidak terlihat . Selain itu, penting untuk dicatat bahwa ada dua jenis adware: yang sah dan yang berpotensi tidak diinginkan.
Tentu saja, yang terakhir ini sangat berbahaya karena dapat memperoleh data seperti lokasi pengguna, serta kata sandi dan alamat IP mereka.
Saat ini, serangan siber ini adalah salah satu yang paling ditakuti , dan yang lebih buruk lagi, serangan ini terus berkembang. Ransomware didefinisikan sebagai jenis malware yang sangat modern dan canggih yang bertujuan untuk membajak data Anda dengan mengenkripsi atau menguncinya , lalu menuntut tebusan untuk pembebasannya.
Hal ini memungkinkan pengguna untuk meminta transfer dalam mata uang digital apa pun, sehingga memastikan mereka dapat menghindari pelacakan dan penelusuran lokasi.
Dalam hal ini, hal tersebut dianggap sebagai sistem kriminal baru yang bertujuan untuk menghasilkan uang dengan mudah dan cepat melalui ancaman . Sayangnya, ancaman ini dapat diinstal melalui tautan menyesatkan yang terdapat dalam email, pesan instan, atau situs web.
Namun, salah satu metode yang paling umum adalah melalui spam berbahaya yang menyisipkan lampiran sebagai jebakan untuk mendapatkan tautan ke situs web berbahaya.
Selain itu, penting untuk dicatat bahwa malware ransomware dapat sepenuhnya mengunci layar komputer dan mengenkripsi file-file terpenting yang tersimpan di sistem . Ada beberapa jenis ransomware, yang paling umum adalah ransomware enkripsi, scareware, dan pengunci layar.
Analisis risiko dalam ilmu komputer adalah studi tentang faktor-faktor yang dapat memengaruhi manifestasi dan materialisasi suatu bahaya, dalam hal ini bahaya atau ancaman komputer. Tujuannya adalah untuk menghitung jenis dan besarnya risiko guna menghasilkan taktik pencegahan dan rencana tindakan untuk mengatasi situasi spesifik yang disebabkan oleh bahaya tersebut.
Metode yang digunakan untuk menilai risiko dapat bervariasi antar perusahaan, tetapi ada langkah-langkah dan aspek penting dalam setiap analisis risiko:
Berikut adalah berbagai langkah atau alat keamanan yang perlu Anda pertimbangkan untuk meningkatkan perlindungan dan menjaga keamanan semua informasi dan sistem komputer Anda. Masing-masing dapat memainkan peran penting tergantung pada bagaimana Anda menggunakan perangkat Anda dan informasi apa yang Anda tangani melalui perangkat tersebut; sangat penting untuk menggunakan sebagian atau seluruhnya.
Perangkat lunak antivirus adalah salah satu alat terpenting dan esensial untuk komputer dan bahkan ponsel, karena berbagai ancaman dapat menjelajah internet dan mencoba mencuri identitas dan/atau data Anda.
Seperti yang Anda ketahui, perangkat lunak antivirus dirancang khusus untuk mendeteksi dan menghapus perangkat lunak berbahaya, atau malware. Virus komputer dan Trojan adalah target utama program antivirus. Untuk memastikan fungsinya berjalan dengan benar, selalu perbarui perangkat lunak antivirus dan verifikasi bahwa lisensinya masih berlaku.
Firewall , atau yang biasa disebut "firewall" dalam bahasa Inggris, adalah perangkat keras atau perangkat lunak yang memungkinkan Anda untuk mengelola semua input dan output antara dua jaringan atau antara dua atau lebih komputer yang termasuk dalam jaringan yang sama.
Dengan kata lain, firewall menyaring semua lalu lintas masuk dan keluar yang tidak sesuai dengan aturan tertentu yang telah ditentukan. Jika sekumpulan data memenuhi protokol yang ditetapkan, data tersebut dapat masuk atau keluar dari jaringan yang ingin kita lindungi.
Berbagai macam aplikasi saat ini digunakan pada perangkat. Ini termasuk peramban internet, aplikasi seluler dan tablet, klien email, dan banyak lagi. Karena kesalahan atau kekurangan, aplikasi-aplikasi ini mungkin rentan terhadap serangan eksternal.
Pembaruan pada aplikasi-aplikasi ini dibuat untuk menghindari masalah-masalah tersebut, serta untuk memperbaiki bug atau meningkatkan estetika.
Saat ini, pembajakan merupakan masalah yang semakin meningkat, menyebabkan berbagai masalah. Jika Anda memutuskan untuk menggunakan metode ini untuk menginstal program apa pun, berhati-hatilah dengan situs web tempat Anda mengunduhnya. Jika Anda ragu, hal terbaik yang dapat dilakukan adalah membeli lisensi asli.
Ancaman yang ditimbulkan oleh perangkat lunak ilegal terletak pada kenyataan bahwa, karena program-program ini dimodifikasi untuk melewati langkah-langkah keamanan, program-program tersebut juga dapat mengandung program jahat lain yang mencuri informasi Anda. Faktor lain termasuk kinerja dan kemampuan untuk menghindari kesalahan, karena sangat umum bagi program-program ini untuk memiliki masalah kode karena modifikasi yang dilakukan agar dapat berfungsi secara ilegal.
Waspadalah terhadap unduhan file digital . Terkadang file-file ini datang melalui email dari orang asing atau bahkan teman, berisi file berbahaya dengan frasa khas "lihat video atau foto baru saya." Taktik ini, di antara yang lainnya, menjadi sangat populer di Facebook beberapa waktu lalu.
Ini adalah aturan keamanan siber paling mendasar dan garis pertahanan pertama untuk informasi Anda. Buat kata sandi yang berbeda untuk setiap akun yang Anda gunakan: email, media sosial, perbankan online, dan ubah secara berkala.
Backup adalah upaya terakhir untuk memulihkan stabilitas komputer Anda atau memulihkan data yang hilang. Namun, sangat penting untuk membuat backup secara teratur, terutama jika Anda memiliki informasi penting.
BERGABUNGLAH DENGAN KOMUNITAS PENGGUNA INTERNET YANG BERKEMBANG PALING CEPAT
IKUTI KAMI DI MEDIA SOSIAL!


