- Az API tesztelés a szolgáltatási réteg üzleti logikájának, biztonságának és teljesítményének validálására összpontosít, megkülönböztetve magát a felhasználói felület tesztelésétől.
- Különböző módszertanok léteznek, a hibák korai észleléséért balra tolással kezdve a folyamatos visszajelzésért jobbra történő alkalmazásig a termelésben.
- A speciális eszközökkel történő automatizálás optimalizált szállítási időket és a fejlesztési költségek drasztikus csökkentését teszi lehetővé.
Amikor ma szoftverfejlesztésről beszélünk, szinte lehetetlen elkerülni az API-kat. Ezek technológiai ragasztóként működnek , amelyek lehetővé teszik a különböző alkalmazások számára, hogy megértsék egymást, adatokat és funkciókat mozgassanak egyik helyről a másikra anélkül, hogy a felhasználó tudná, mi történik a színfalak mögött. Lényegében olyan hírvivők, amelyek fogadják a kéréseket és választ küldenek, hidat képezve a rendszerek között, amelyek első pillantásra nem ugyanazt a nyelvet beszélik.
Ahhoz, hogy ez az egész rendszer zökkenőmentesen működjön, API tesztelésre van szükség. Nem csak arról van szó, hogy megnézzük, reagál-e a program, hanem a szolgáltatási réteg terheléstesztelését is , hogy biztosítsuk a megbízhatóságát, biztonságát és hatékonyságát. Míg a felhasználói felület (UI) tesztelése a gombokra és a színekre összpontosít, az API tesztelés egyenesen a lényegre tér: az üzleti logikára, megakadályozva a rendszer összeomlását, amikor a legnagyobb szükség van rá.
A tesztelés architektúrája és modern megközelítése
A legtöbb modern alkalmazás három rétegre oszlik: az adatrétegre, a megjelenítési rétegre és a szolgáltatásrétegre. A szolgáltatásréteg az API lelke, ahol az alapvető funkciók találhatók , és ahol a komponensek közötti kommunikációt határozzák meg. Korábban a tesztelést gyakran a fejlesztési folyamat végére hagyták, de ez költséges hiba volt.
A „balra tolódás” koncepciója manapság nagyon népszerű , ami egyszerűen azt jelenti, hogy a tesztelést a fejlesztés korai szakaszába hozzák. A hibák korai felismerésével a csapat sok fejfájástól megkíméli magát, és elkerüli a bosszantó késéseket. A munka azonban nem ér véget a telepítéssel; a „balra tolódás” tesztelés lehetővé teszi az API monitorozását éles környezetben, állandó visszacsatolási hurkot hozva létre a CI/CD és a DevOps munkafolyamatokon belül.
A teljes árnyékolás tesztjeinek típusai
Ahhoz, hogy egy API valóban robusztus legyen, egyetlen teszt nem elég. A problémát több oldalról kell megközelíteni:
- Validálás és funkcionális tesztelés: Itt ellenőrizzük, hogy a rendszer azt teszi-e, amit kell. Ellenőrizzük, hogy a program helyesen reagál-e az adott parancsokra, és hogy az... könnyen kezelhető bárki is valósítsa meg, biztosítva, hogy az eredmények megfeleljenek a kezdeti követelményeknek.
- Teljesítmény- és terheléstesztek: Arra szolgálnak, hogy lássák, mennyire bírja a rendszer a határait feszegetve. A stabilitást, a skálázhatóságot és... mérik. reagálóképesség a hatalmas forgalomra vagy szabálytalan, kiküszöbölve a szűk keresztmetszeteket, mielőtt azok elérnék a végfelhasználót.
- Biztonság és behatolás: Alapvető fontosságú a hackerek által okozott problémák megakadályozása érdekében. Áttekintjük a titkosítási módszereket, a hozzáférés-vezérlést és az egyéb biztonsági intézkedéseket. engedélyek engedélyezéseA behatolási tesztek valós támadásokat szimulálnak a biztonsági réseket feltárva.
- Fuzzing tesztek: Ez abból áll, hogy az API-t bombázzák a következővel: véletlenszerű adatok vagy zaj hogy megpróbálja összeomlani a rendszert. Ez egy zseniális technika a rejtett hibák feltárására, amelyek egy normál tesztben nem jelennének meg.
- Integráció és interoperabilitás: A cél az, hogy a gyakran különböző programozók által készített különböző modulok tökéletesen illeszkedjenek egymáshoz, és hogy a kétirányú kommunikáció rendszerek (például mobiltelefon és tablet) között zökkenőmentes.
- Futásidő, hibák és időtúllépések: Valós időben elemzik a viselkedést, észlelve a végrehajtási hibákat vagy azokat a helyzeteket, ahol a szolgáltatás Túl sokáig tart válaszolni, ami a rettegett 500-as hibát okozhatja.
Alapvető eszközök a folyamatok automatizálásához
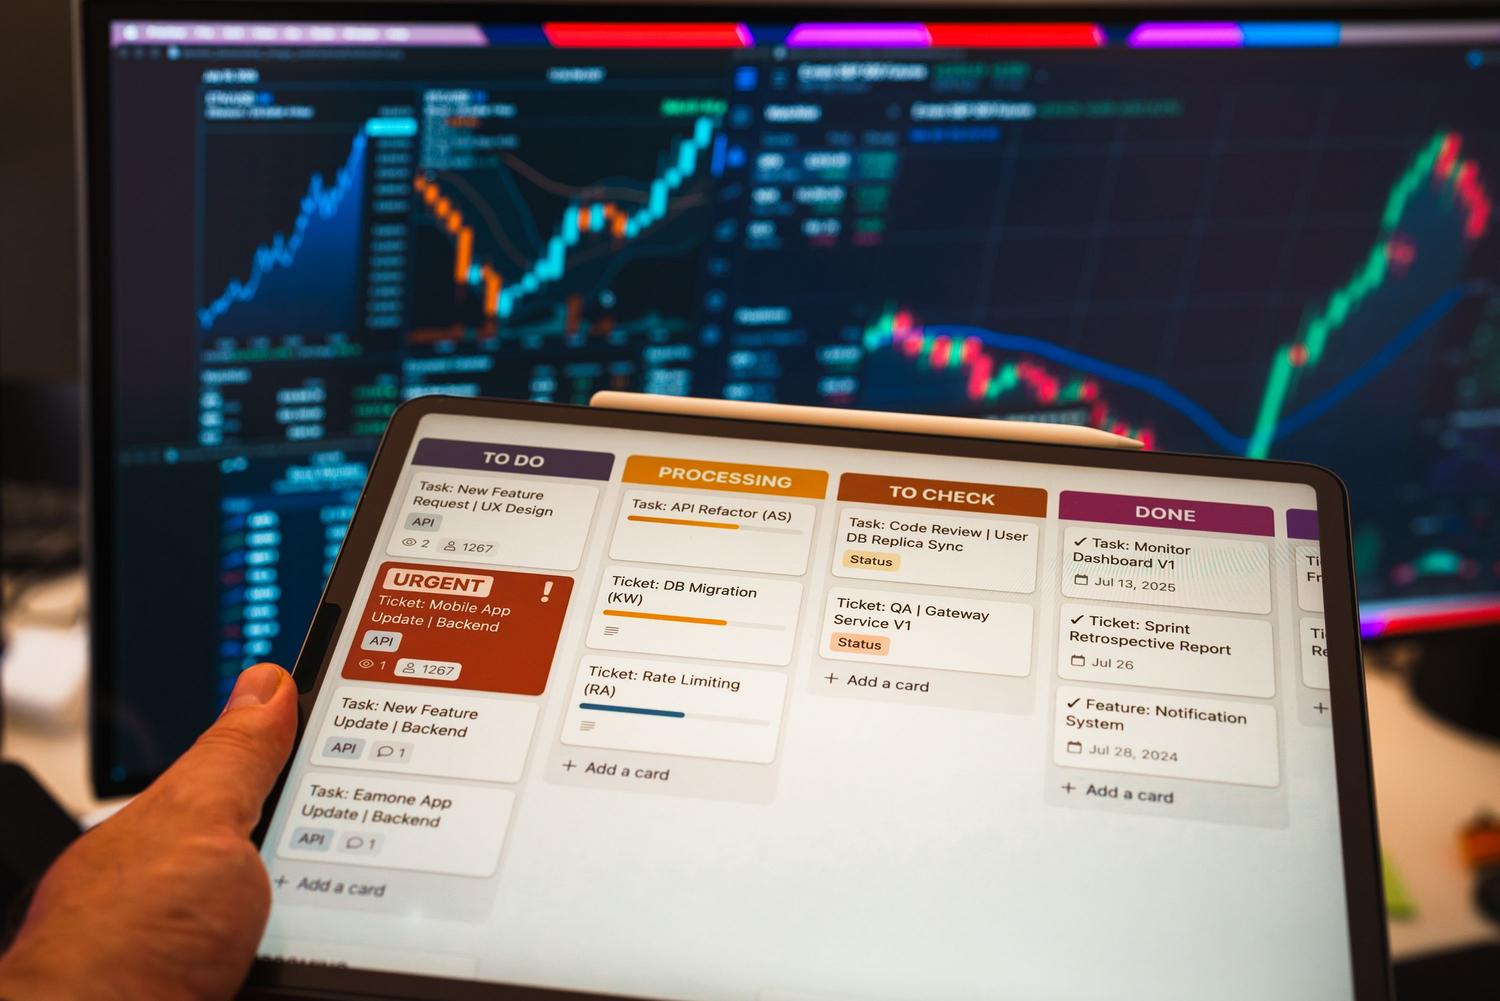
Mindezt manuálisan csinálni rémálom és teljes időpocsékolás lenne. Ezért léteznek olyan eszközök, amelyek megkönnyítik az életünket, és lehetővé teszik a tesztelés integrálását a szoftverfejlesztési folyamatba :
- Postás: Klasszikus megoldás kérések küldésére, hibakeresésre és automatizált tesztek egyszerű létrehozására.
- SoapUI és Fortress API: Ideális azok számára, akik SOAP és REST protokollokkal dolgoznak, lehetővé téve a tervezést komplex és aszinkron forgatókönyvek.
- Drámaíró: Nagyon hasznos az API-val való Node.js-es interakcióhoz anélkül, hogy egy teljes weboldalt kellene betölteni.
- Nyugodt lehetek és Karate DSL: Az első a Java koronaékszere, míg a második lehetővé teszi tesztek és próbaverziók létrehozását. anélkül, hogy tudnia kellene, hogyan kell programozni alaposan.
- Katalon és Assertible: Rendkívül sokoldalú lehetőségek, amelyek zökkenőmentesen integrálhatók a GitHub-bal, és megkönnyítik a tesztelést még a nem műszaki felhasználók számára is.
- Apigee és APIQuality: Hatékony megoldások hatalmas adatmennyiséggel rendelkező vállalatok számára, lehetővé téve K6 szkriptek generálását és monitor teljesítményének romlása.
Az API tesztelési stratégia bevezetésének előnyei
Az idő befektetése ezekbe a tesztekbe azonnali előnyökkel jár. Először is, csökkenti az üzemeltetési költségeket , mivel a hiba korai javítása sokkal olcsóbb, mint ha az alkalmazás már a felhasználó kezében van. Továbbá sokkal gyorsabb szoftverkiadásokat tesz lehetővé, mivel nem kell megvárni, amíg a grafikus felület elkészül, mielőtt a logikát validálnánk.
További előnye, hogy az API tesztelés nyelvfüggetlen . Nem számít, hogy Pythont, Javát vagy JavaScriptet használsz; mivel az adatok JSON-ban vagy XML-ben utaznak, bármelyik nyelv működni fog. Továbbá a szolgáltatásvirtualizáció használatának lehetősége lehetővé teszi a katasztrofális hibák (például az AWS leállása) szimulálását valódi kockázat nélkül, lehetővé téve a rendszer számára, hogy szabályosan megtanuljon meghibásodni.
Mindezen módszertanok és eszközök integrálásával a vállalatok sokkal stabilabb és biztonságosabb szoftvereket érhetnek el, minimalizálva a biztonsági kockázatokat és optimalizálva a végfelhasználói élményt egy hatékony szolgáltatási rétegen keresztül, amely bármilyen munkaterhelést támogat.