Bár igaz, hogy a számítógépes biztonság bármely számítógépes rendszer jogosulatlan használatának megelőzésére, ellenőrzésére és észlelésére szolgáló folyamat , számos intézkedésre támaszkodik, amelyek a felhasználók védelméhez szükségesek a digitális erőforrásokat rosszindulatúan használó behatolókkal szemben.
Ezért a kiberbiztonság általában a megérteni érdemes biztonsági technikák széles skáláját öleli fel . Például fontos tudni, mi az ICMP alagút támadás , mivel ez az egyik legerősebb és legelterjedtebb kibertámadás ezen a területen. Természeténél fogva titkos kapcsolatot hoz létre.
Ezért, hogy megtudja, hogyan védheti meg magát ettől az illegális tevékenységtől, ebben a bejegyzésben elmagyarázzuk, mi az ICP tunneling , valamint a legtöbb esetben a működési mechanizmusát. Azt is elmagyarázzuk, hogyan kell reagálni az ilyen típusú támadásokra bármely eszközön, hogy elkerülje az áldozattá válást.
Mi az az ICMP alagúttámadás és mire használják?
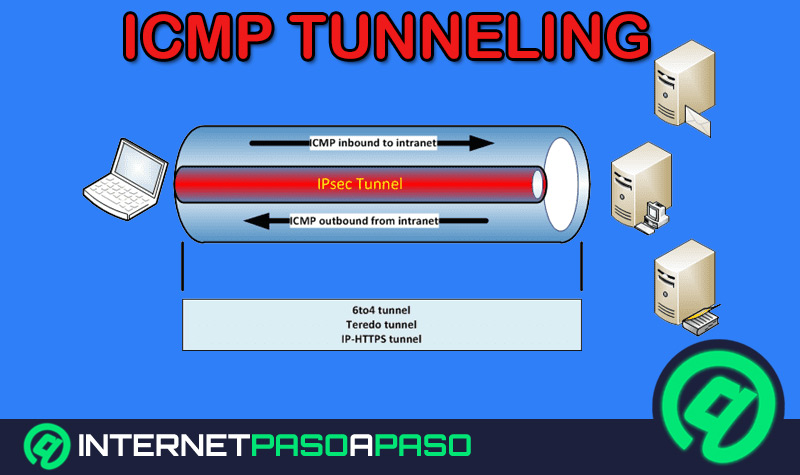
Az ICMP alagútkezelés alapvetően egy olyan behatolásként definiálható, amelyet tűzfalak megkerülésére és nehezen nyomon követhető vagy lehallgatható kommunikáció létrehozására használnak. A tűzfal ebben az összefüggésben a számítógépes rendszer azon részére utal , amely a jogosulatlan hozzáférés korlátozására és csak a jogosult kommunikáció engedélyezésére szolgál.
Ebben az értelemben az ICMP alagúttámadás az ICMP csomagokat nem blokkoló számítógépes rendszerek megkerülésére szolgál, az üzenetvezérlő protokoll alapján, amelyet hibaüzenetek küldésére használnak, jelezve, hogy egy gazdagép nem érhető el . Ezenkívül ezeket a támadásokat gyakran használják két távoli gép közötti titkos kapcsolat létrehozására ICMP visszhangkérelmek és válaszcsomagok segítségével.
Mi a hatásmechanizmusa ennek a fajta kibertámadásnak?
Az ilyen típusú támadások hatásmechanizmusát , vagy inkább működésüket illetően kiemeljük, hogy tetszőleges adatok beillesztésén alapulnak egy távoli számítógépnek küldött visszhangcsomagba. Ez a gép ezután hasonlóképpen válaszol, egy illegális választ illesztve be egy másik ICMP csomagba, amelyet visszaküldnek.
Ezért, míg a proxy visszhangválasz csomagokat használ, a kliens valójában az összes szükséges kommunikációt ICMP visszhangkérő csomagok segítségével végzi . Tehát technikailag lehetséges, hogy a proxy visszhangkérő csomagokat használ, de ezek a csomagok nem kerülnek továbbításra a kliensnek, mert a kliens egy lefordított cím mögött található.
Ennek a működési mechanizmusnak köszönhetően az ICMP alagúttámadások jellemzően felhasználhatók a tűzfalszabályok megkerülésére a jogos forgalom elterelésével . Ez azt jelenti, hogy a hálózati rendszergazdák nem lesznek képesek észlelni az ilyen típusú forgalmat a hálózatukon mélyreható csomagvizsgálat vagy alapos naplóelemzés nélkül.
Hogyan védhetem meg magam egy ICMP alagúttámadástól bármilyen eszközön?
Tekintettel arra, hogy rendkívül nehéz megállítani vagy megakadályozni az ICMP alagutak létrehozását, mint erős kibertámadásokat, mivel a tűzfal állítólag maga az operációs rendszer által kibocsátott vezérlőüzenetekként terjesztheti azokat ; nem olyan könnyű megvédeni magunkat ezektől a fenyegetésektől.
Ezért ezek elkerülése vagy ellensúlyozása érdekében konkrét biztonsági intézkedésekre kell összpontosítani, amelyeket itt említünk az ICMP alagút megakadályozása érdekében:
- Szükséges az áthaladás engedélyezése a nagy méretéből ICMP.
- Hasznos adminisztrátorokat beengedni a tény, hogy ICMP üzenetek használata szabadon.
- is választhatsz erős hitelesítést és titkosított hasznos adatot hajt végre.
- Működnie kellene amikor a A számítógép személyes tűzfal mögött található. az alkalmazás szintjén.
Ezért elengedhetetlen megérteni, hogy elengedhetetlen ezen szabályok betartása, mind az ICMP csomag hálózati verembe való feltöltésekor, mind pedig onnan történő letöltésekor . Továbbá ezt a szabályzatot a kernel ICMP protokoll végrehajtása során is meg kell valósítani.