- Les tests d'API se concentrent sur la validation de la logique métier, de la sécurité et des performances de la couche de service, se distinguant ainsi des tests d'interface utilisateur.
- Il existe différentes méthodologies, allant du « shifting left » pour détecter les erreurs au plus tôt au « deployment right » pour un retour d'information continu en production.
- L'automatisation grâce à des outils spécialisés permet d'optimiser les délais de livraison et de réduire considérablement les coûts de développement.
Aujourd'hui, lorsqu'on parle de développement logiciel, il est quasiment impossible d'ignorer les API. Celles-ci agissent comme un ciment technologique permettant à différentes applications de communiquer entre elles, en transférant des données et des fonctionnalités d'un système à un autre sans que l'utilisateur ne se rende compte de ce qui se passe en coulisses. En somme, ce sont des messagers qui reçoivent une requête et envoient une réponse, servant de pont entre des systèmes qui, à première vue, ne parlent pas le même langage.
Pour que l'ensemble du système fonctionne correctement, les tests d'API sont essentiels. Il ne s'agit pas seulement de vérifier si le programme répond, mais de soumettre la couche de service à des tests de charge afin de garantir sa fiabilité, sa sécurité et son efficacité. Alors que les tests d'interface utilisateur (UI) se concentrent sur les boutons et les couleurs, les tests d'API vont droit au but : la logique métier, empêchant ainsi le système de planter au moment où il est le plus nécessaire.
L'architecture et l'approche moderne des tests
La plupart des applications modernes sont structurées en trois couches : la couche de données, la couche de présentation et la couche de service. Cette dernière constitue le cœur de l’API ; elle abrite ses fonctionnalités essentielles et assure la communication entre les composants. Auparavant, les tests étaient souvent reportés à la fin du processus de développement, une erreur coûteuse.
Le concept de « shift left » (tests à gauche) est très répandu actuellement . Il consiste à intégrer les tests dès les premières étapes du développement. En détectant les bugs au plus tôt, l'équipe s'épargne bien des tracas et évite des retards agaçants. Cependant, le travail ne s'arrête pas au déploiement : les tests « shift left » permettent de surveiller l'API en production, créant ainsi une boucle de rétroaction continue au sein des processus CI/CD et DevOps.
Types de tests pour le blindage total
Pour qu'une API soit véritablement robuste, un seul test ne suffit pas. Le problème doit être abordé sous plusieurs angles :
- Validation et tests fonctionnels : Ici, nous vérifions que le système fonctionne comme prévu. Nous vérifions si le programme répond correctement à des commandes spécifiques et s'il est facile à utiliser pour quiconque le met en œuvre, en veillant à ce que les résultats correspondent aux exigences initiales.
- Tests de performance et de charge : Ils servent à évaluer la résistance du système lorsqu'il est poussé à ses limites. La stabilité, l'évolutivité, etc., sont mesurées. réactivité face à un trafic massif ou de manière irrégulière, en éliminant les goulots d'étranglement avant qu'ils n'atteignent l'utilisateur final.
- Sécurité et pénétration : Indispensable pour nous protéger des pirates informatiques. Les méthodes de chiffrement, le contrôle d'accès et les autres mesures de sécurité sont passés en revue. autorisation des permisLes tests d'intrusion simulent des attaques réelles afin de déceler les failles de sécurité.
- Tests de fuzzing : Cela consiste à bombarder l'API avec données aléatoires ou bruit L'objectif est de provoquer un plantage du système. C'est une technique ingénieuse pour déceler des erreurs cachées qui passeraient inaperçues lors d'un test classique.
- Intégration et interopérabilité : L'objectif est que les différents modules, souvent créés par différents programmeurs, s'intègrent parfaitement et que les communication bidirectionnelle La communication entre les systèmes (comme un téléphone portable et une tablette) est transparente.
- Durée d'exécution, erreurs et délais d'attente : Ils analysent le comportement en temps réel, détectant les échecs d'exécution ou les situations où le service Le délai de réponse est trop long., ce qui pourrait provoquer la redoutable erreur 500.
Outils essentiels pour automatiser le processus
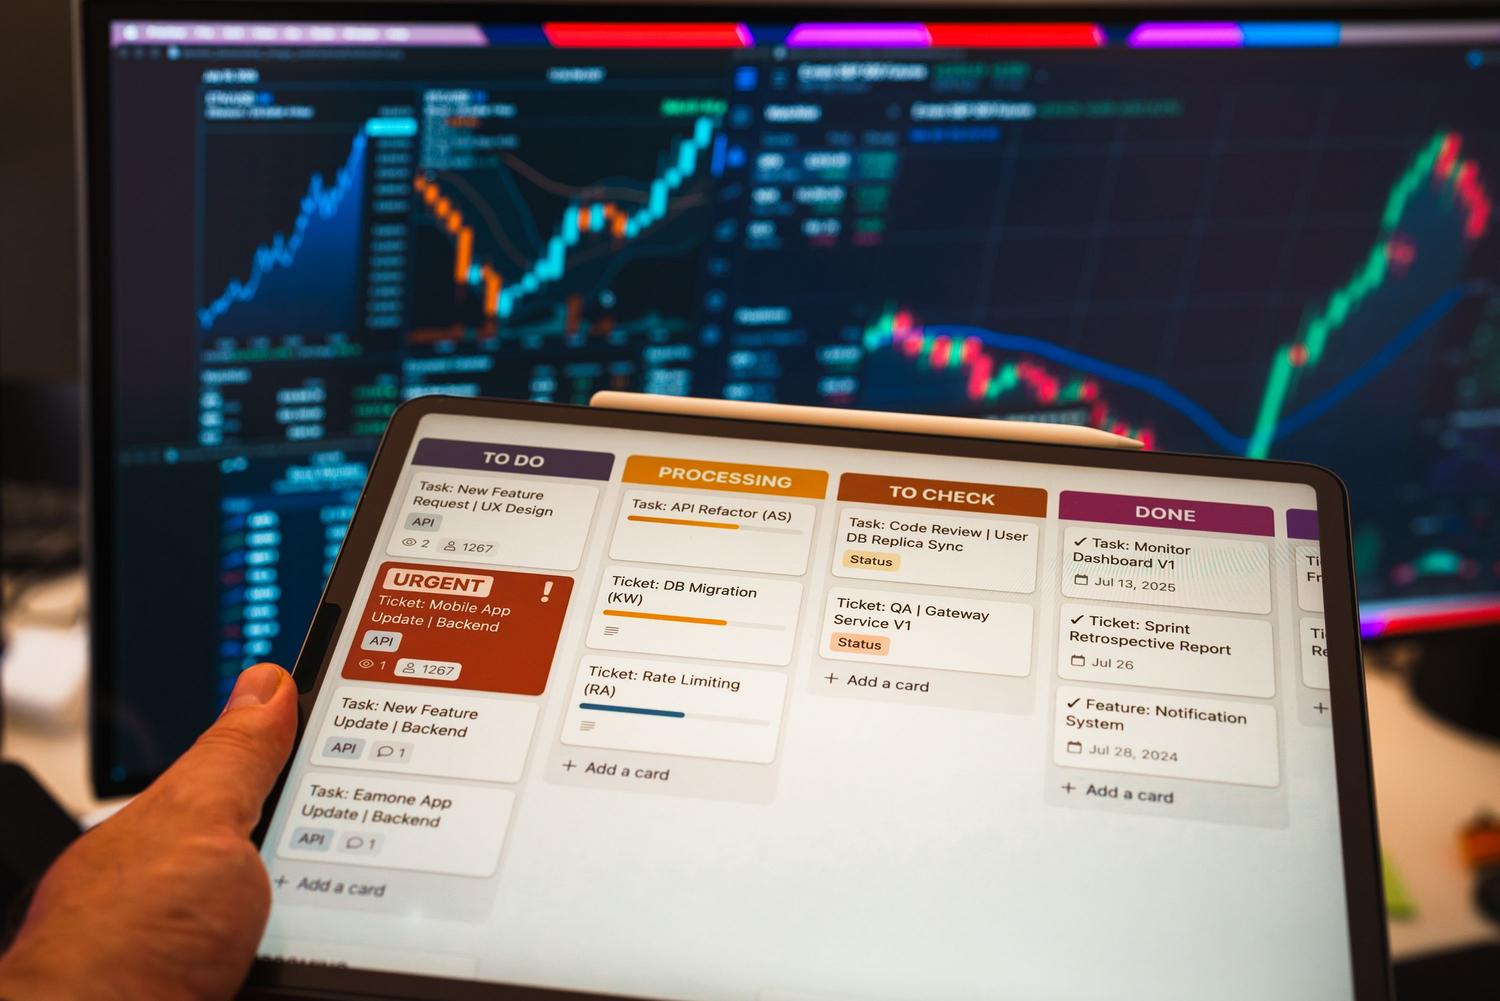
Faire tout cela manuellement serait un cauchemar et une perte de temps considérable. C'est pourquoi il existe des outils qui nous simplifient la vie et nous permettent d'intégrer les tests dans le processus de développement logiciel :
- Facteur: Un classique pour envoyer des requêtes, déboguer et créer facilement des tests automatisés.
- API SoapUI et Fortress : Idéal pour ceux qui travaillent avec les protocoles SOAP et REST, permettant la conception de scénarios complexes et asynchrones.
- Dramaturge: Très utile pour interagir avec l'API via Node.js sans avoir à charger un site web complet.
- Restez rassuré et Karaté DSL : Le premier est le joyau de la couronne pour Java, tandis que le second permet de créer des tests et des mocks. sans avoir besoin de savoir programmer à fond.
- Katalon et Assertible : Des options extrêmement polyvalentes qui s'intègrent parfaitement à GitHub et facilitent les tests, même pour les utilisateurs non techniques.
- Apigee et APIQuality : Des solutions performantes pour les entreprises gérant des volumes de données massifs, permettant la génération de scripts K6 et dégradation des performances du moniteur.
Avantages de la mise en œuvre d'une stratégie de test d'API
Consacrer du temps à ces tests apporte des avantages immédiats. Premièrement, cela réduit les coûts d'exploitation , car corriger un bug au plus tôt est bien moins onéreux que de le faire une fois l'application distribuée au client. De plus, cela permet des mises en production beaucoup plus rapides, puisqu'il n'est plus nécessaire d'attendre la finalisation de l'interface graphique pour valider la logique.
Un autre atout est que les tests d'API sont indépendants du langage . Que vous utilisiez Python, Java ou JavaScript, cela n'a aucune importance : les données transitant au format JSON ou XML, n'importe quel langage convient. De plus, la virtualisation des services permet de simuler des pannes critiques (comme une interruption de service AWS) sans risque réel, ce qui permet au système d'apprendre à gérer les défaillances avec élégance.
En intégrant toutes ces méthodologies et tous ces outils, les entreprises obtiennent des logiciels beaucoup plus stables et sécurisés, minimisant les risques de sécurité et optimisant l'expérience de l'utilisateur final grâce à une couche de services efficace qui prend en charge n'importe quelle charge de travail.