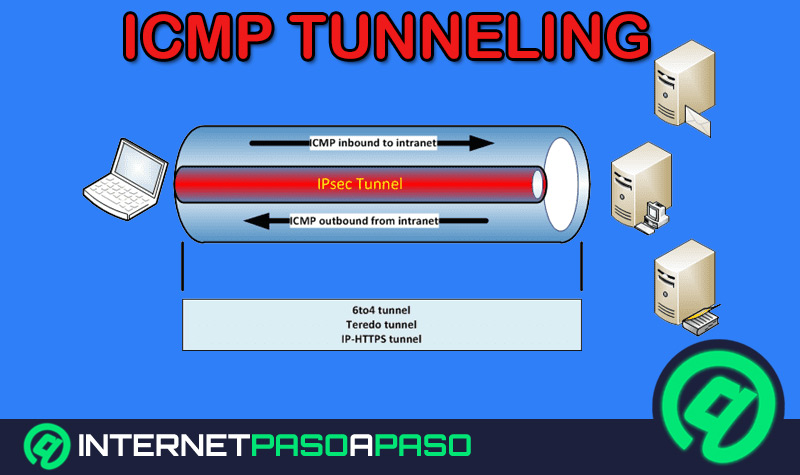
Vaikka onkin totta, että tietoturva määritellään prosessiksi, jolla estetään, valvotaan ja havaitaan minkä tahansa tietokonejärjestelmän luvaton käyttö , se perustuu suureen määrään toimenpiteitä, jotka ovat tarpeen käyttäjien suojaamiseksi tunkeilijoilta, jotka käyttävät digitaalisia resursseja pahantahtoisissa tarkoituksissa.
Siksi kyberturvallisuus kattaa yleensä laajan kirjon ymmärtämisen arvoisia tietoturvatekniikoita . On esimerkiksi tärkeää tietää, mitä ICMP-tunnelointi on , koska se on yksi alan tehokkaimmista ja laajimmista kyberhyökkäyksistä. Luonteensa vuoksi se luo salaisen yhteyden.
Siksi, oppiaksemme suojautumaan tältä laittomalta toiminnalta, haluamme tässä viestissä selittää, mitä ICP-tunnelointi on ja miten se useimmissa tapauksissa toimii. Selitämme myös, miten reagoida tällaiseen hyökkäykseen millä tahansa laitteella uhriksi joutumisen välttämiseksi.
Mikä on ICMP-tunnelointihyökkäys ja mihin sitä käytetään?
Pohjimmiltaan ICMP-tunnelointi määritellään tunkeutumiseksi, jota käytetään palomuurien ohittamiseen ja vaikeasti jäljitettävän tai salakuunneltavan tietoliikenteen muodostamiseen . Palomuuri tässä yhteydessä viittaa tietokonejärjestelmän osaan, joka on suunniteltu rajoittamaan luvatonta pääsyä ja sallimaan vain valtuutettu tietoliikenne.
Tässä mielessä ICMP-tunnelointihyökkäys ohittaa tietokonejärjestelmät , jotka eivät estä ICMP-paketteja. Hyökkäys perustuu viestinhallintaprotokollaan, jota käytetään lähettämään virheilmoituksia, jotka osoittavat, että isäntä ei ole käytettävissä . Lisäksi näitä hyökkäyksiä käytetään usein salaisen yhteyden muodostamiseen kahden etäkoneen välille käyttämällä ICMP-kaikupyyntöjä ja -vastauspaketteja.
Mikä on tämän tyyppisen kyberhyökkäyksen vaikutusmekanismi?
Näiden hyökkäysten toimintamekanismin tai pikemminkin niiden toiminnan osalta korostamme, että ne perustuvat mielivaltaisen datan syöttämiseen etätietokoneelle lähetettävään kaikupakettiin. Tämä kone vastaa sitten samalla mitalla lisäämällä laittoman vastauksen toiseen ICMP-pakettiin lähetettäväksi takaisin.
Näin ollen, vaikka välityspalvelin käyttää kaiutusvastauspaketteja, asiakas itse asiassa suorittaa kaiken tarvittavan tiedonsiirron käyttämällä ICMP:n kaiutuspyyntöpaketteja . Joten teknisesti ottaen on mahdollista, että välityspalvelin käyttää kaiutuspyyntöpaketteja, mutta näitä paketteja ei välitetä asiakkaalle, koska asiakas on käännetyn osoitteen takana.
Tämän toimintamekanismin ansiosta ICMP-tunnelointihyökkäyksiä voidaan tyypillisesti käyttää palomuurisääntöjen ohittamiseen ohjaamalla laillista liikennettä . Tämä tarkoittaa, että verkonvalvojat eivät pysty havaitsemaan tällaista liikennettä verkossaan ilman perusteellista pakettien tarkistusta tai perusteellista lokien tarkistusta.
Miten voin suojautua ICMP-tunnelointihyökkäykseltä millä tahansa laitteella?
Koska ICMP-tunneleiden luomisen pysäyttäminen tai estäminen voimakkaina kyberhyökkäyksinä on erittäin vaikeaa, koska palomuuri voi levittää niitä itse käyttöjärjestelmän lähettäminä ohjausviesteinä , näiltä uhilta ei ole oletettavasti niin helppoa suojautua.
Siksi niiden välttämiseksi tai torjumiseksi on keskityttävä erityisiin turvatoimenpiteisiin, jotka mainitsemme tässä ICMP-tunneloinnin estämiseksi:
- On välttämätöntä sallia läpikulku suuren koon ICMP.
- On hyödyllistä hyväksyä ylläpitäjät tosiasia siitä, että käytä ICMP-viestejä vapaasti.
- myös voit valita suorittaa vahvan todennuksen ja salatun hyötykuorman.
- Sen pitäisi toimia kun Tietokone sijaitsee henkilökohtaisen palomuurin takana. sovellustasolla.
Siksi on tärkeää ymmärtää, että on ratkaisevan tärkeää varmistaa kaikkien näiden sääntöjen noudattaminen sekä silloin, kun ICMP-paketti ladataan verkkopinoon että silloin, kun se ladataan sieltä . Lisäksi tämä käytäntö tulisi toteuttaa myös ytimen ICMP-protokollan suorituksessa.