Zwar ist es richtig, dass Computersicherheit als der Prozess der Verhinderung, Kontrolle und Aufdeckung der unbefugten Nutzung eines Computersystems definiert wird , doch beruht sie auf einer Vielzahl von Maßnahmen, die notwendig sind, um Benutzer vor Eindringlingen zu schützen, die digitale Ressourcen mit böswilliger Absicht nutzen.
Deshalb umfasst Cybersicherheit in der Regel eine Vielzahl von Sicherheitstechniken, deren Verständnis wichtig ist. Beispielsweise ist es wichtig zu wissen, was ICMP-Tunneling ist , da es sich um eine der wirksamsten und am weitesten verbreiteten Cyberangriffe in diesem Bereich handelt. Es stellt naturgemäß eine verdeckte Verbindung her.
Um zu erfahren, wie Sie sich vor dieser illegalen Aktivität schützen können, erklären wir in diesem Beitrag , was ICP-Tunneling ist und wie es in den meisten Fällen funktioniert. Wir zeigen Ihnen außerdem, wie Sie auf diese Art von Angriff auf jedem Gerät reagieren können , um nicht selbst zum Opfer zu werden.
Was ist ein ICMP-Tunneling-Angriff und wozu wird er eingesetzt?
ICMP-Tunneling ist im Prinzip ein Angriffsversuch, der Firewalls umgeht und eine schwer nachvollziehbare oder abhörbare Kommunikation ermöglicht . Eine Firewall ist in diesem Zusammenhang der Teil eines Computersystems, der unberechtigten Zugriff verhindert und nur autorisierte Kommunikation zulässt.
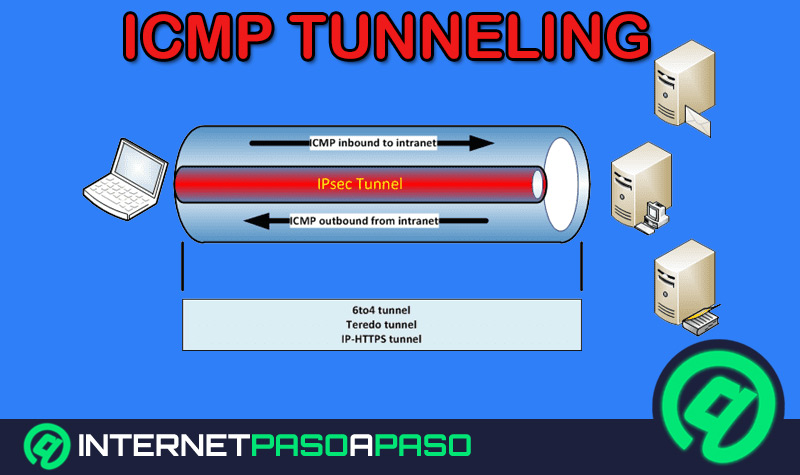
In diesem Sinne dient ein ICMP-Tunneling-Angriff dazu, Computersysteme zu umgehen , die ICMP-Pakete nicht blockieren . Dies basiert auf dem Message Control Protocol (MCP), das Fehlermeldungen sendet, die darauf hinweisen, dass ein Host nicht verfügbar ist . Darüber hinaus werden diese Angriffe häufig verwendet, um eine verdeckte Verbindung zwischen zwei entfernten Rechnern mithilfe von ICMP-Echo-Anfragen und -Antwortpaketen herzustellen.
Wie funktioniert diese Art von Cyberangriff?
Bezüglich des Wirkungsmechanismus dieser Angriffe , genauer gesagt ihrer Funktionsweise, möchten wir hervorheben, dass sie darauf basieren, beliebige Daten in ein Echo-Paket einzuschleusen , das an einen entfernten Computer gesendet wird. Dieser Computer antwortet dann mit einer unzulässigen Antwort in einem weiteren ICMP-Paket, das zurückgesendet wird.
Daher verwendet der Proxy zwar Echo-Antwortpakete, der Client führt die gesamte erforderliche Kommunikation jedoch über ICMP-Echo-Anforderungspakete durch . Technisch gesehen ist es also möglich, dass der Proxy Echo-Anforderungspakete verwendet, diese aber nicht an den Client weitergeleitet werden, da sich dieser hinter einer übersetzten Adresse befindet.
Dank dieses Funktionsmechanismus können ICMP-Tunneling-Angriffe typischerweise dazu genutzt werden, Firewall-Regeln zu umgehen, indem legitimer Datenverkehr umgeleitet wird . Dies bedeutet, dass Netzwerkadministratoren diese Art von Datenverkehr in ihrem Netzwerk ohne detaillierte Paketprüfung oder eine gründliche Protokollanalyse nicht erkennen können .
Wie kann ich mich auf jedem Gerät vor einem ICMP-Tunneling-Angriff schützen?
Angesichts der Tatsache, dass es äußerst schwierig ist, die Erstellung von ICMP-Tunneln als mächtige Cyberangriffe zu stoppen oder zu verhindern , weil die Firewall sie angeblich als vom Betriebssystem selbst ausgegebene Kontrollmeldungen weiterleiten kann , ist es nicht so einfach, sich vor diesen Bedrohungen zu schützen.
Um diese zu vermeiden oder ihnen entgegenzuwirken, ist es daher notwendig, sich auf spezifische Sicherheitsmaßnahmen zu konzentrieren, die wir hier zur Verhinderung von ICMP-Tunneling erwähnen:
- Es ist notwendig, den Durchgang zu ermöglichen. der großen Größe von ICMP.
- Es ist sinnvoll, Administratoren zuzulassen die Tatsache von ICMP-Nachrichten verwenden frei.
- auch Sie können wählen starke Authentifizierung durchführen und Nutzdaten verschlüsseln.
- Es sollte funktionieren wenn die Der Computer befindet sich hinter einer persönlichen Firewall. auf Anwendungsebene.
Daher ist es unerlässlich zu verstehen, dass die Einhaltung all dieser Regeln sowohl beim Hochladen als auch beim Herunterladen von ICMP-Paketen aus dem Netzwerk-Stack von entscheidender Bedeutung ist. Darüber hinaus sollte diese Richtlinie auch in die Ausführung des ICMP-Protokolls im Kernel implementiert werden.