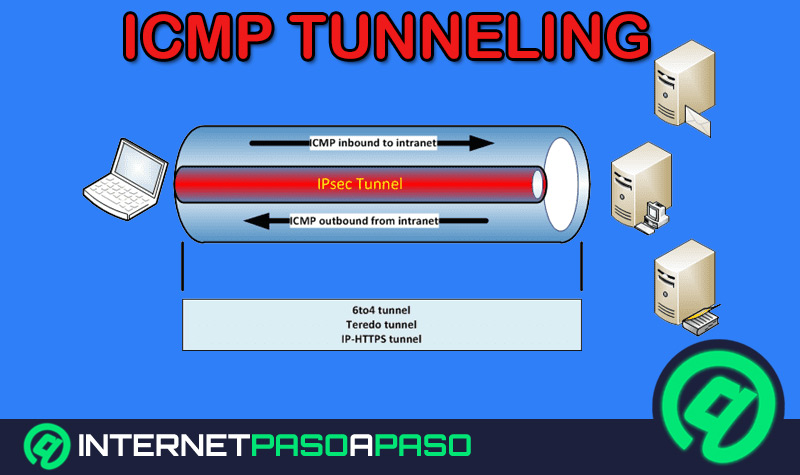
Selvom det er sandt, at computersikkerhed defineres som processen med at forhindre, kontrollere og opdage uautoriseret brug af ethvert computersystem , er det afhængigt af et stort antal foranstaltninger, der er nødvendige for at beskytte brugere mod ubudne gæster, der bruger digitale ressourcer med ondsindede hensigter.
Derfor omfatter cybersikkerhed normalt en bred vifte af sikkerhedsteknikker, der er værd at forstå. For eksempel er det vigtigt at vide, hvad ICMP-tunneling er , da det er et af de mest kraftfulde og udbredte cyberangreb på dette område. I sagens natur etablerer det en skjult forbindelse.
For at lære at beskytte dig selv mod denne ulovlige aktivitet, vil vi i dette indlæg forklare, hvad ICP Tunneling er , samt dens virkemåde i de fleste tilfælde. Vi vil også forklare, hvordan man reagerer på denne type angreb på enhver enhed for at undgå at blive offer.
Hvad er et ICMP-tunnelingangreb, og hvad bruges det til?
Grundlæggende defineres ICMP-tunneling som en indtrængen, der bruges til at omgå firewalls og etablere kommunikation, der er vanskelig at spore eller aflytte . En firewall refererer i denne sammenhæng til den del af et computersystem, der er designet til at begrænse uautoriseret adgang og kun tillade autoriseret kommunikation.
I denne forstand tjener et ICMP-tunnelingangreb til at omgå computersystemer , der ikke blokerer ICMP-pakker, baseret på den meddelelseskontrolprotokol, der bruges til at sende fejlmeddelelser, der angiver, at en vært ikke er tilgængelig . Derudover bruges disse angreb ofte til at etablere en skjult forbindelse mellem to eksterne maskiner ved hjælp af ICMP-ekkoanmodninger og svarpakker.
Hvad er virkningsmekanismen for denne type cyberangreb?
Med hensyn til virkningsmekanismen for disse typer angreb , eller rettere sagt, hvordan de fungerer, fremhæver vi, at de er baseret på at indsprøjte vilkårlige data i en ekkopakke , der sendes til en fjerncomputer. Denne maskine reagerer derefter med samme maskine og introducerer et ulovligt svar i en anden ICMP-pakke, der skal sendes tilbage.
Derfor, selvom proxyen bruger echo reply-pakker, udfører klienten faktisk al den nødvendige kommunikation ved hjælp af ICMP echo request-pakker . Så teknisk set er det muligt, at proxyen bruger echo request-pakker, men disse pakker videresendes ikke til klienten, fordi klienten er bag en oversat adresse.
Takket være denne driftsmekanisme kan ICMP-tunnelingangreb typisk bruges til at omgå firewallregler ved at omdirigere legitim trafik . Det betyder, at netværksadministratorer ikke vil være i stand til at registrere denne type trafik på deres netværk uden dybdegående pakkeinspektion eller en grundig loggennemgang.
Hvordan kan jeg beskytte mig selv mod et ICMP-tunnelingangreb på enhver enhed?
I betragtning af at det er ekstremt vanskeligt at stoppe eller forhindre oprettelsen af ICMP-tunneler som kraftige cyberangreb, fordi firewallen angiveligt kan udbrede dem som kontrolmeddelelser udstedt af selve operativsystemet , er det ikke så let at beskytte sig mod disse trusler.
For at forsøge at undgå eller modvirke dem, vil det derfor være nødvendigt at fokusere på specifikke sikkerhedsforanstaltninger, som vi nævner her for at forhindre ICMP-tunneling:
- Det er nødvendigt at tillade passage af den store størrelse af ICMP.
- Det er nyttigt at give adgang til administratorer faktum af brug ICMP-meddelelser frit.
- også du kan vælge udfør stærk autentificering og krypteret nyttelast.
- Det burde virke når Computeren er placeret bag en personlig firewall. på applikationsniveau.
Derfor er det vigtigt at forstå, at det er afgørende at sikre overholdelse af alle disse regler, både når ICMP-pakken uploades til netværksstakken, og når den downloades fra den . Desuden bør denne politik også implementeres i kernens ICMP-protokoludførelse.