I když je pravda, že počítačová bezpečnost je definována jako proces prevence, kontroly a odhalování neoprávněného použití jakéhokoli počítačového systému , spoléhá na velké množství opatření nezbytných k ochraně uživatelů před vetřelci, kteří používají digitální zdroje se zlým úmyslem.
Proto kybernetická bezpečnost obvykle zahrnuje širokou škálu bezpečnostních technik, které stojí za pochopení. Například je důležité vědět, co je ICMP tunelování , vzhledem k tomu, že se jedná o jeden z nejsilnějších a nejrozšířenějších kybernetických útoků v této oblasti. Ze své podstaty navazuje skryté spojení.
Abychom se naučili, jak se před touto nelegální aktivitou chránit, chceme v tomto příspěvku vysvětlit, co je ICP tunelování a jaký je jeho mechanismus ve většině případů. Vysvětlíme si také, jak na tento typ útoku reagovat na jakémkoli zařízení , abyste se nestali obětí.
Co je tunelovací útok ICMP a k čemu se používá?
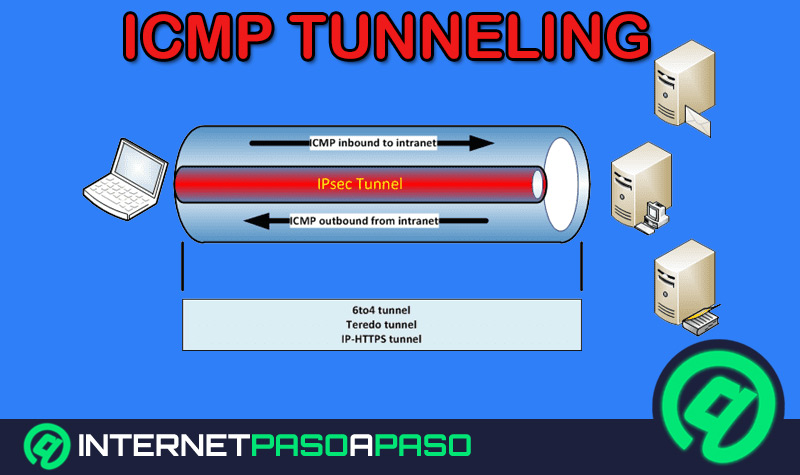
Tunelování ICMP je v zásadě definováno jako narušení bezpečnosti používané k obcházení firewallů a navázání komunikace , kterou je obtížné sledovat nebo odposlouchávat . Firewall v tomto kontextu označuje část počítačového systému navrženou k omezení neoprávněného přístupu a povolení pouze autorizované komunikace.
V tomto smyslu slouží útok ICMP Tunneling k obcházení počítačových systémů , které neblokují pakety ICMP, na základě protokolu řízení zpráv (MSS Protocol) používaného k odesílání chybových zpráv indikujících, že hostitel není k dispozici . Kromě toho se tyto útoky často používají k navázání skrytého spojení mezi dvěma vzdálenými počítači pomocí požadavků ICMP Echo a paketů odpovědí.
Jaký je mechanismus účinku tohoto typu kybernetického útoku?
Pokud jde o mechanismus účinku těchto typů útoků , respektive o to, jak fungují, zdůrazňujeme, že jsou založeny na vkládání libovolných dat do echo paketu , který je odeslán na vzdálený počítač. Tento počítač poté reaguje stejnou cestou a vkládá nelegální odpověď do jiného ICMP paketu, který má být odeslán zpět.
Proxy tedy používá pakety echo reply, ale klient ve skutečnosti provádí veškerou požadovanou komunikaci pomocí paketů ICMP echo request . Technicky vzato je tedy možné, že proxy používá pakety echo request, ale tyto pakety nejsou klientovi přeposlány, protože klient se nachází za přeloženou adresou.
Díky tomuto operačnímu mechanismu lze tunelové útoky ICMP obvykle použít k obcházení pravidel firewallu přesměrováním legitimního provozu . To znamená, že správci sítě nebudou schopni tento typ provozu ve své síti detekovat bez hloubkové kontroly paketů nebo důkladné kontroly protokolů.
Jak se mohu chránit před útokem ICMP Tunneling na jakémkoli zařízení?
Vzhledem k tomu, že je extrémně obtížné zastavit nebo předejít vytváření ICMP tunelů jakožto silných kybernetických útoků, protože firewall je může šířit jako kontrolní zprávy vydávané samotným operačním systémem , není údajně tak snadné se před těmito hrozbami chránit.
Proto, abychom se jim pokusili vyhnout nebo jim čelit, bude nutné zaměřit se na specifická bezpečnostní opatření, která zde zmiňujeme, abychom zabránili tunelování ICMP:
- Je nutné umožnit průchod velké velikosti ICMP.
- Je užitečné přijmout administrátory skutečnost používat zprávy ICMP svobodně.
- také můžeš si vybrat provádět silné ověřování a šifrovat datovou část.
- Mělo by to fungovat když Počítač je umístěn za osobním firewallem. na úrovni aplikace.
Proto je nezbytné si uvědomit, že je klíčové zajistit dodržování všech těchto pravidel, a to jak při nahrávání ICMP paketu do síťového zásobníku, tak i při jeho stahování z něj . Tato zásada by navíc měla být implementována i při provádění ICMP protokolu v jádře.