- L'API testing se centra a validar la lògica de negoci, la seguretat i el rendiment de la capa de serveis i es diferencia de les proves d'interfície d'usuari.
- Hi ha diverses metodologies que van des del shifting left per detectar errors primerencament fins al desplegament a la dreta per al feedback continu en producció.
- L'automatització mitjançant eines especialitzades permet optimitzar els temps de lliurament i reduir dràsticament els costos de desenvolupament.
Quan parlem de desenvolupar programari avui dia, és gairebé impossible no topar-se amb les APIs. Aquestes actuen com la cola tecnològica que permet que diferents aplicacions s'entenguin entre si, movent dades i funcionalitats d'una banda a l'altra sense que l'usuari s'assabenti del que passa per sota. Bàsicament, són missatgers que reben una petició i porten una resposta, servint de pont entre sistemes que, a priori, no parlen el mateix idioma.
Perquè tot aquest tinglado funcioni com la seda, entra en joc l'API testing. No es tracta només de veure si el programa respon, sinó d' estressar la capa de servei per assegurar que sigui fiable, segura i eficient. Mentre que les proves dinterfície (UI) es fixen en els botons i colors, el testing dAPI va directes al gra: la lògica de negoci, evitant que el sistema peti quan més es necessita.
L'arquitectura i enfocament modern del testing
La majoria de les aplicacions actuals es divideixen en tres estrats: la capa de dades, la de presentació i la de servei. Aquesta és el cor on resideix la funcionalitat principal de l'API i on es decideix com es comuniquen els components. Antany, es deixava el testing per al final del camí, però això era un error garrafal que sortia car.
Ara s'emporta molt el concepte de shifting left , que no és més que avançar les proves a les primeres fases del desenvolupament. En agafar els errors aviat, l'equip s'estalvia uns quants maldecaps i evita endarreriments molestos. Això sí, la feina no acaba en desplegar; les proves de «desplaçament a la dreta» permeten monitoritzar l'API en producció, creant un bucle de retroalimentació constant dins dels fluxos de CI/CD i DevOps.
Tipus de proves per a un blindatge total
Perquè una API sigui realment robusta, no n'hi ha prou amb una sola prova. Cal atacar el problema des de diversos fronts:
- Proves de Validació i Funcionals: Aquí comprovem que el sistema faci el que ha de fer. Es verifica si el programa respon correctament a ordres específiques i si és fàcil d'utilitzar per a qui ho implementi, assegurant que els resultats coincideixin amb els requisits inicials.
- Proves de Rendiment i Càrrega: Serveixen per veure com aguanta el sistema quan se li llença la resta. Es mesura l'estabilitat, l'escalabilitat i la capacitat de resposta davant d'un trànsit massiu o erràtic, eliminant colls d'ampolla abans que arribin a l'usuari final.
- Seguretat i Penetració: Fonamental per evitar que algun hacker ens munti un embolic. Es revisen els mètodes de xifratge, el control d'accés i la autorització dels permisos. Les proves de penetració simulen atacs reals per trobar forats a la seguretat.
- Proves de Fuzzing: Consisteix a bombardejar l'API amb dades aleatòries o soroll per intentar que el sistema col·lapsi. És una tècnica brillant per descobrir errors ocults que no sortirien en una prova normal.
- Integració i Interoperabilitat: Es busca que els diferents mòduls, sovint creats per programadors diferents, encaixin a la perfecció i que la comunicació bidireccional entre sistemes (com un mòbil i una tablet) sigui fluida.
- Runtime, Errors i Timeouts: Analitzen el comportament en temps real, detectant errors d'execució o situacions on el servei triga massa a respondre, el que podria provocar el temut error 500.
Eines imprescindibles per automatitzar el procés
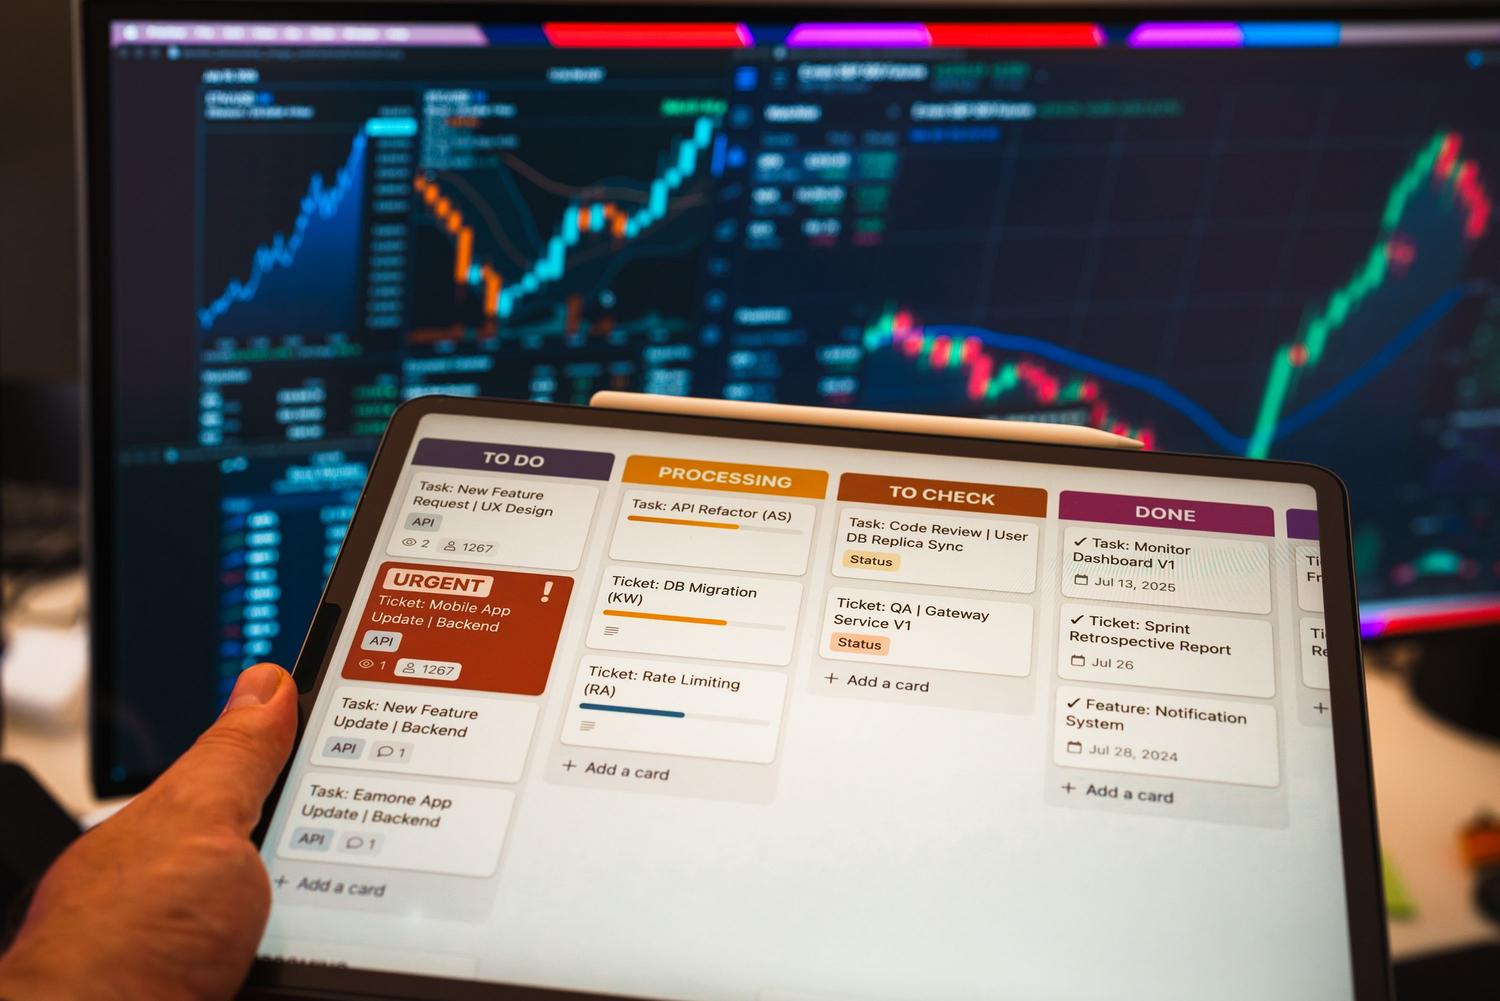
Fer tot això a mà seria un malson i una pèrdua de temps total. Per això, hi ha eines que ens fan la vida més fàcil i permeten integrar les proves a la cadena de muntatge del programari :
- Postman: Un clàssic per enviar peticions, depurar i crear tests automatitzats de manera senzilla.
- SoapUI i API Fortress: Ideals per als qui treballen amb protocols SOAP i REST, permetent dissenyar escenaris complexos i asíncrons.
- Dramaturg: Molt útil per interactuar amb l'API mitjançant Node.js sense haver de carregar una web completa.
- Rest Assured i Karate DSL: El primer és la joia de la corona per a Java, mentre que el segon permet fer tests i mocks sense necessitat de saber programar a fons.
- Katalon i Assertible: Opcions molt versàtils que s'integren genial amb GitHub i faciliten el testing fins i tot a perfils no tècnics.
- Apigee i APIQuality: Solucions potents per a empreses amb volums de dades massives, permetent generar scripts de K6 i monitoritzar degradacions de rendiment.
Avantatges d'implementar una estratègia d'API Testing
Invertir temps en aquestes proves porta beneficis immediats. Primer, retalla els costos operatius , ja que arreglar un bug al principi és molt més barat que fer-ho quan l'app ja és a les mans del client. A més, permet que els alliberaments de programari siguin molt més veloços, ja que no cal esperar que la interfície gràfica estigui acabada per validar la lògica.
Un altre punt fort és que el testing d'API és agnòstic al llenguatge de programació . És igual si uses Python, Java o JavaScript; com que les dades viatgen a JSON o XML, qualsevol llenguatge serveix. Així mateix, la possibilitat d'usar la virtualització de serveis permet simular errors catastròfics (com que AWS caigui) sense risc real, permetent que el sistema aprengui a fallar de forma elegant.
En integrar totes aquestes metodologies i eines, les empreses aconsegueixen un programari molt més estable i segur, minimitzant els riscos de seguretat i optimitzant lexperiència de lusuari final mitjançant una capa de serveis eficient que suporta qualsevol càrrega de treball.