Iako je istina da se računarska sigurnost definiše kao proces sprečavanja, kontrole i otkrivanja neovlaštene upotrebe bilo kojeg računarskog sistema , ona se oslanja na veliki broj mjera potrebnih za zaštitu korisnika od uljeza koji koriste digitalne resurse sa zlonamjernom namjerom.
Zato sajber sigurnost obično obuhvata širok spektar sigurnosnih tehnika koje vrijedi razumjeti. Na primjer, važno je znati šta je ICMP tuneliranje , s obzirom na to da je to jedan od najmoćnijih i najrasprostranjenijih sajber napada u ovoj oblasti. Po svojoj prirodi, ono uspostavlja tajnu vezu.
Stoga, kako bismo naučili kako se zaštititi od ove ilegalne aktivnosti, u ovom postu želimo objasniti šta je ICP tuneliranje , kao i njegov mehanizam rada u većini slučajeva. Također ćemo objasniti kako reagovati na ovu vrstu napada na bilo kojem uređaju kako biste izbjegli da postanete žrtva.
Šta je ICMP tunelski napad i za šta se koristi?
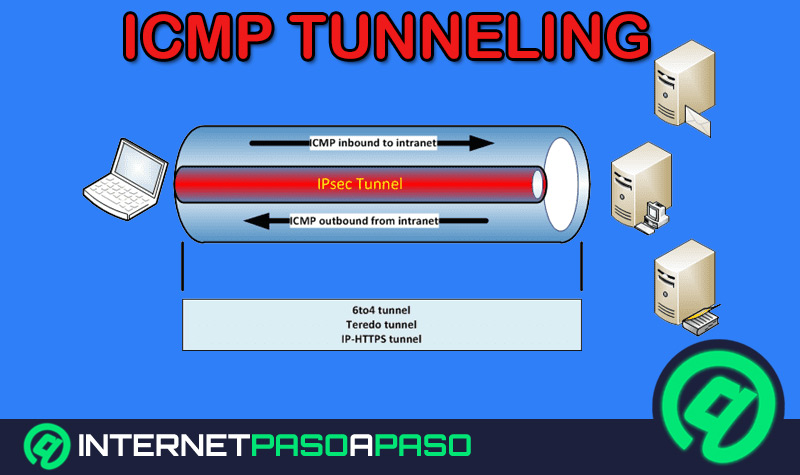
U osnovi, ICMP tuneliranje se definira kao upad koji se koristi za zaobilaženje zaštitnih zidova (firewall) i uspostavljanje komunikacije koju je teško pratiti ili prisluškivati . Zaštitni zid (firewall) , u ovom kontekstu, odnosi se na dio računarskog sistema dizajniran da ograniči neovlašteni pristup i dozvoli samo ovlaštenu komunikaciju.
U tom smislu, napad ICMP tuneliranjem služi za zaobilaženje računarskih sistema koji ne blokiraju ICMP pakete, na osnovu protokola kontrole poruka koji se koristi za slanje poruka o grešci koje ukazuju da host nije dostupan . Osim toga, ovi napadi se često koriste za uspostavljanje tajne veze između dva udaljena računara pomoću ICMP echo zahtjeva i responzivnih paketa.
Koji je mehanizam djelovanja ove vrste sajber napada?
Što se tiče mehanizma djelovanja ovih vrsta napada , ili bolje rečeno, načina na koji funkcionišu, ističemo da se zasnivaju na ubrizgavanju proizvoljnih podataka u echo paket koji se šalje udaljenom računaru. Ovaj računar zatim odgovara istom mjerom, uvodeći nelegalan odgovor u drugi ICMP paket koji se šalje nazad.
Stoga, dok proxy koristi echo reply pakete, klijent zapravo obavlja svu potrebnu komunikaciju koristeći ICMP echo request pakete . Dakle, tehnički je moguće da proxy koristi echo request pakete, ali ovi paketi se ne prosljeđuju klijentu jer se klijent nalazi iza prevedene adrese.
Zahvaljujući ovom operativnom mehanizmu, ICMP tunelski napadi se obično mogu koristiti za zaobilaženje pravila zaštitnog zida preusmjeravanjem legitimnog prometa . To znači da mrežni administratori neće moći otkriti ovu vrstu prometa na svojoj mreži bez dubinske inspekcije paketa ili temeljitog pregleda dnevnika.
Kako se mogu zaštititi od ICMP tunelskog napada na bilo kojem uređaju?
S obzirom na to da je izuzetno teško zaustaviti ili spriječiti stvaranje ICMP tunela kao snažnih sajber napada, jer ih zaštitni zid može širiti kao kontrolne poruke koje izdaje sam operativni sistem , navodno; nije tako lako zaštititi se od ovih prijetnji.
Stoga, da bismo ih pokušali izbjeći ili suzbiti, bit će potrebno usredotočiti se na specifične sigurnosne mjere, koje ovdje spominjemo kako bismo spriječili ICMP tuneliranje:
- Neophodno je omogućiti prolaz velike veličine MKMP.
- Korisno je priznati administratore činjenica o koristiti ICMP poruke slobodno.
- Takođe možete odabrati izvršiti snažnu autentifikaciju i šifrirani korisni sadržaj.
- Trebalo bi da funkcioniše kada Računar se nalazi iza ličnog zaštitnog zida (firewall-a). na nivou aplikacije.
Stoga je bitno shvatiti da je ključno osigurati poštivanje svih ovih pravila, kako prilikom slanja ICMP paketa na mrežni stek, tako i prilikom preuzimanja s njega . Nadalje, ova politika bi trebala biti implementirana i u izvršavanju ICMP protokola kernela.