Открийте как престъпниците използват изкуствен интелект, за да създават дийпфейкове, усъвършенстван фишинг и зловреден софтуер. Научете как да се предпазите от нови дигитални заплахи!
Знаете ли, че вашият рутер може да ви идентифицира без камери? Открийте опасностите от BFId и как да защитите вашата WiFi мрежа от реални и ефективни атаки.
Защитете всичките си устройства едновременно. Научете как да инсталирате VPN на вашия рутер, неговите предимства, недостатъци и най-съвместимите модели тук.
Открийте как да подсилите софтуера си, като интегрирате сигурност още по дизайн. Овладейте DevSecOps и OWASP SAMM и предотвратете критични уязвимости още днес.
Кликнахте ли върху подозрителен линк? Не се паникьосвайте. Открийте точните стъпки за почистване на устройството си и запазване на акаунтите си още сега.
Открийте как да намалите консумацията на енергия от изкуствения интелект, какво представлява зеленият изкуствен интелект и как да го използвате, за да спестите от сметката си за ток в дома си. Оптимизирайте дигиталния си отпечатък още днес!
Искате да сте лидер в киберсигурността? Открийте всичко за CISM сертификацията: изпит, изисквания за опит и как да се подготвите за полагане на изпита.
Разберете защо уебсайтът ви е бавен и какви са рисковете за сигурността. Оптимизирайте производителността си и предотвратете маркирането на сайта ви като опасен от Google.
Разберете какво е root потребител, защо може да бъде опасен и как да използвате sudo правилно, за да управлявате вашата Linux система, без да я повреждате. Влезте сега!
Телефонът ви работи бавно или ви се показват реклами? Открийте как да почистите вашия Android или iPhone от злонамерен софтуер и вируси с тези ефективни и безопасни стъпки.
Открийте как да интегрирате киберсигурността в разработката на софтуер. Предотвратете уязвимостите, спазвайте разпоредбите и защитете кода си с усъвършенствани стратегии.
Истински или фалшиви? Научете се да разпознавате фалшиви съобщения и да избягвате измами с изкуствен интелект с практични съвети и технология за проверка. Защитете самоличността си още днес!
Вашите пароли в тъмната мрежа ли са? Разберете как работи кражбата на пароли и какви стъпки можете да предприемете още днес, за да защитите личните си акаунти.
Уморени ли сте от неочаквани такси? Научете как да управлявате абонаментите си безопасно, да избягвате измами и да си върнете контрола над парите още днес.
Безопасни ли са данните ви в ChatGPT? Научете как да конфигурирате поверителността си, да предотвратите обучение с изкуствен интелект и да защитите личната си информация тук.
Открийте какво представляват дийпфейковете, как влияят на демокрацията и поверителността и какви са законите и триковете за разкриване на тези фалшификати.
Открийте какво представлява мобилният зловреден софтуер SparkCat, как краде вашите снимки и криптовалути и какво да направите, за да защитите своя Android или iPhone от този усъвършенстван троянски софтуер.
Открийте как атаката GPUHammer поврежда AI моделите на графичните процесори, кои графични процесори засяга и как да защитите системите си с ECC и най-добри практики.
Какво е GPUHammer, как атакува паметта на графичния процесор и защо може да съсипе вашите AI модели? Реални рискове и начини за смекчаването им, обяснени просто.
Как да откривате киберзаплахи, ако сте слепи или имате слабо зрение, използвайки изкуствен интелект, екранни четци и автоматизирана сигурност, без да излагате на риск поверителността си.
Booking.com е претърпял хакерска атака с изтичане на данни за резервации. Разберете какво е било разкрито, какви са рисковете и как да се предпазите от измами.
Определение за компютърна сигурност
Информационната сигурност се отнася до мерките и предпазните мерки, предприети за защита, опазване и поддържане на поверителността и сигурността на личните данни на потребителите. Тя включва и защита на системите от опасности и заплахи. Този клон на компютърните науки е от голямо значение в днешния свят, защото всеки провал в тази област може да има сериозни последици.
Какво е киберсигурност и какви са нейните цели?
Информационната сигурност, или киберсигурността, се определя като набор от мерки, използвани за предотвратяване, коригиране и откриване на повреди и заплахи. Тя има за цел също така да защити поверителността, целостта и наличността на информацията в рамките на системата и потребителите, които имат достъп до тези системи и ги използват.
В компютърната сигурност се използват различни инструменти за генериране на защита в зависимост от елемента, който трябва да бъде защитен; ще говорим за тях по-късно.
Какви са целите на киберсигурността?
Информационната сигурност е създадена, за да се гарантира безопасността на потребителското съдържание, както и на системите и програмите, използвани за изпълнение на голямо разнообразие от задачи. Съществуват и други причини, които ще представим по-долу.
Информационната сигурност е предназначена да предпази активите от определени компютърни уязвимости , включително следните:
Изчислителната инфраструктура: Той обхваща съхранението и управлението на данни. Важността му се състои в осигуряването на правилното функциониране на оборудването и предотвратяването на кражба, повреда, пожар, саботаж и/или природни бедствия. Той обхваща и всички проблеми, които могат да възникнат със захранването или други фактори. Такива инциденти биха могли да доведат до загуба или кражба на данни.
Потребителите: Това са всички хора, които използват технологично оборудване и комуникационни устройства, а също така управляват информацията, която преминава през тези канали. Следователно системата трябва да осигурява възможно най-голяма защита, така че използването ѝ от потребителите да не компрометира информационната сигурност.
Информация: Това е основният актив и най-важният фактор, който трябва да се защити, особено за да се осигурят големи бази данни срещу злонамерени атаки.
Принципи на компютърната сигурност: какви са те?
Тези принципи трябва винаги да са налице, за да се гарантира надеждността на компютърните системи, защото ако някой от тях бъде нарушен, системата не може да генерира необходимото ниво на сигурност. Това означава, че по всяко време информацията, предоставена на компанията или използвана на което и да е устройство, може да бъде изложена на риск.
Принципите на сигурност са следните:
Поверителност на информацията: Всички данни, които се изпращат или използват, трябва да бъдат известни само на упълномощени лица, независимо от използваната преносна среда или компютърна система по време на изпълнение на задачата.
Целостта на информацията: Информацията трябва да се съхранява точно както е била генерирана и трябва да се положат всички усилия, за да се предотврати манипулирането или промяната ѝ от неупълномощени лица или процеси.
Наличност на информация: Това е възможността сайтът да е достъпен по всяко време и по начина, по който оторизираните потребители го изискват. От съществено значение е както софтуерът, така и хардуерът да останат работещи ефективно, защото в противен случай могат да възникнат значителни финансови загуби, физически щети и в най-лошия случай - заплахи за човешкия живот.
Без отхвърлянеУчастието на всички страни в комуникацията трябва да бъде гарантирано. Тоест, във всяка комуникация има подател и получател, следователно има два вида неотказност: А) Не отричам произхода: Това гарантира, че подателят не може да отрече, че е подателят, тъй като получателят ще има доказателство за предаването. Б) Без отказ от получаване в дестинацията: Получателят не може да отрече, че е получил съобщението, защото подателят има доказателство за получаването му.
Видове компютърна сигурност
Съществуват различни видове компютърна сигурност, всеки от които е базиран или е специализиран в определена област , разработвайки необходимите елементи за защита на оборудване, системи, програми и дори потребители.
Сигурността, необходима за правилното функциониране на една компания, например, и ресурсите, с които тази компания трябва да разполага, се разделят на три основни елемента, а именно: ресурси, които трябва да бъдат защитени (физическа сигурност или логическа сигурност) , сигурност според времето на защита (активна или пасивна сигурност) и сигурност според вида на ресурса, който трябва да бъде защитен ( хардуер , софтуер или мрежа от системи ).
Тези видове сигурност се допълват взаимно, така че е жизненоважно всички те да бъдат правилно внедрени.
За ресурси за защита
Тези два вида сигурност се фокусират върху ресурса, който трябва да бъде защитен, в този случай хардуера и софтуера, заедно с информацията, която те могат да съхраняват или предават.
Физическа охрана: Това основно се отнася до защитата на всички наши елементи (оборудване), но от гледна точка на евентуални природни бедствия като: пожари, земетресения или наводнения, както и други видове външни заплахи като кражба, електрически проблеми и др.
Идеята зад тази процедура е сървърите да се разположат в помещения или центрове за данни с адекватни мерки за сигурност, които предотвратяват или минимизират щетите, които елементите могат да понесат от различни заплахи.
Логическа сигурност: Тази система е отговорна за защитата на всичко, свързано със софтуера и информацията, съдържаща се на устройствата. Тя перфектно допълва физическата сигурност чрез използването на антивирусен софтуер, криптиране на данни, защита от външни хакерски атаки и други механизми за защита и поверителност на данните на всеки потребител в мрежата.
За правилното функциониране на оборудването (хардуера) е необходимо да има висока физическа сигурност. Това е така, защото ако например оборудването е разположено на място, където прегрява, неговата производителност ще бъде засегната и могат да възникнат грешки в логическата сигурност, което ще доведе до различни загуби и повреди на оборудването и данните.
Охрана според времето на защита
Той е специализиран в ситуации, в които защитата се използва непрекъснато, активирането ѝ изисква надзор или специално разрешение или когато някаква защита е винаги включена (активирана), независимо дали системата се използва или е изключена.
Активна безопасност: Фокусира се върху предотвратяването или избягването на щети върху компютърните системи като цяло, независимо дали става въпрос за хардуер, софтуер или дори мрежа. Най-често срещаните инструменти, свързани с активната сигурност, включват например: антивирусите, контрол на достъпа до сървърни помещения, криптиране на информация, системи за резервиране на хардуер и др.
Пасивна безопасностТо е допълнение към активната сигурност, представлявайки част от нея. Влиза в действие, когато мерките за активна сигурност не са достатъчни, за да спрат дадена заплаха. Ясен пример е въпросът за резервни копияПрилагането на тези мерки е равносилно на прилагане на активна сигурност, тъй като ни позволява да предвидим риска от загуба на данни. Друг пример е използването на предпазители от пренапрежение и генератори; те предотвратяват риска от пикове на напрежението, внезапни изключвания на оборудването и дори повреда на критични системи поради прекъсвания на електрозахранването.
Когато тези мерки за сигурност се активират, например при възстановяване на информация от резервно копие, това става пасивна сигурност , тъй като повредата или грешката вече са възникнали. След като повредата е настъпила, се използват необходимите средства за отстраняването ѝ.
Сигурност според вида на ресурса, който трябва да бъде защитен
Този последен клон на сигурността е специализиран в три елемента и е напълно допълващ вече споменатите.
Фокусирайки се специално върху вида елемент, който е проектиран да защитава:
Хардуерна сигурност: Тогава приемаме различни мерки за защита на всички физически елементи от потенциални повреди от всякакъв вид. Подобно е на концепцията за физическа сигурност, но я допълва чрез включване на допълнителни механизми за защита, като например използването на UPS или системи за непрекъсваемо захранване, които защитават физическото оборудване от пренапрежения или прекъсвания на захранването, и дори къси съединения, прегряване и др.
Софтуерна сигурност: Този тип сигурност се фокусира върху защитата на софтуер (програми) от заплахи. Той придобива все по-голямо значение, тъй като все повече софтуерни програми стават все по-разпространени и все по-често се интегрират в системите. Тук можете да намерите различни механизми за защита срещу заплахи като вируси, хакери, кракери и кражба на чувствителна информация.
мрежова сигурност: Това се фокусира върху механизмите за защита на корпоративните мрежи на компаниите или дори на компютърни мрежи по-домашно. Това е Интернет сигурност най-сложните за управление, тъй като атака срещу компютър, свързан към мрежата, може лесно да се разпространи през нея към други устройства.
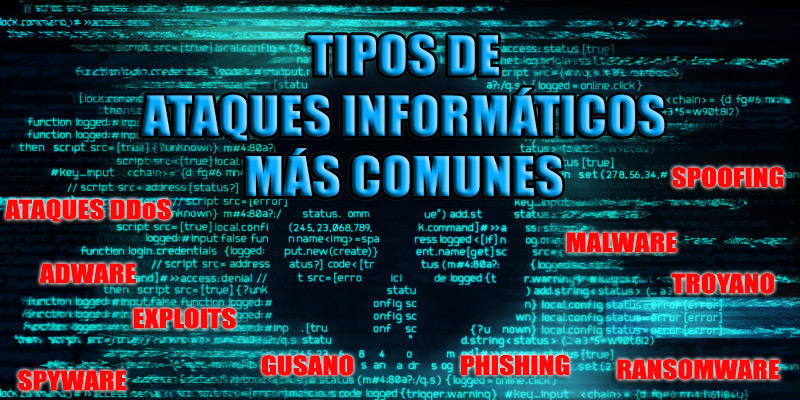
Кои са най-често срещаните видове компютърни атаки и вируси?
Първо, ви предлагаме списък с всички най-разпознати и често срещани компютърни атаки и вируси днес . Това е, за да сте наясно с основните заплахи в дигиталния свят и по този начин да можете да ги избегнете.
Сега, по-долу посочваме най-важните характеристики на най-често срещаните компютърни вируси:
Без съмнение, тази кибер заплаха е една от най-страшните, поради своята икономическа ефективност и най-вече защото нападателят е изключително труден за проследяване . Тези атаки се състоят в отправяне на множество заявки към сървър с цел да се предизвика срив и по-специално блокиране.
По този начин, така наречените „DDoS атаки“ могат да бъдат определени като атака срещу компютърна система или мрежа, която прави определена услуга или ресурс напълно недостъпен за легитимни потребители. Това може да доведе до загуба на мрежова свързаност поради консумацията на пренос на данни или честотна лента в мрежата на жертвата.
Освен това, заслужава да се отбележи, че атаките тип „отказ от услуга“ са много ефективни и тази ефективност произтича от факта, че те не е необходимо да преодоляват мерките за сигурност, които обикновено защитават сървъра . Те не се опитват да проникнат във вътрешните системи на сървъра, а просто го блокират.
Освен всичко друго, въпреки че съществуват различни техники, най-разпространената от всички се крие в използването на „ботнети“ или компютри, заразени с троянски коне и червеи, при които самият потребител не знае, че е част от атаката.
По принцип се определя като незаконна или неетична атака, която използва всяка уязвимост в мрежи, приложения или хардуер . Това се счита за грешки в процеса на разработване на софтуер, които създават пропуски в сигурността, които киберпрестъпниците могат да използват за достъп до софтуера и следователно до цялата система.
Този тип атака обикновено се проявява в софтуер или код, целящи да получат контрол над компютърна система и да откраднат данни, съхранявани в мрежа . Потребителите често не успяват да разпознаят този тип атака, докато не стане твърде късно. Затова се препоръчва софтуерът да се поддържа актуален.
Струва си да се отбележи, че експлойтите могат да бъдат класифицирани въз основа на вида уязвимост, която засягат , като например zero-day атаки, спуфинг или атаки тип „отказ от услуга“. Поради широкото им използване в дигиталния свят, доставчиците на софтуер пускат корекции за сигурност за всички известни уязвимости, но дори и с тези корекции, програмите все още могат да останат уязвими.
Това е програма, която заразява компютър и след като се установи, прави копия на себе си и ги разпространява по мрежата . По този начин тя ги поставя на различни места в компютъра с единствената цел да срине системите и компютърните мрежи, предотвратявайки работата на всички потребители.
Важно е да се подчертае, че компютърните червеи всъщност са подклас на вирусите ; те се считат за вид зловреден софтуер. Сред най-важните им характеристики е, че за разлика от вирусите, те не изискват вашата намеса или резервно копие. Това е така, защото могат да се предават чрез мрежи или имейл.
Освен това, този тип кибератака е изключително трудна за откриване , тъй като всъщност не засяга нормалното функциониране на системата; целта ѝ е да осигури разпространението на заплахата и по този начин да зарази други компютри.
Друга от най-разпознаваемите кибератаки днес е свързана с троянски коне, които силно приличат на вируси. Вирусите обаче са по своята същност разрушителни, докато троянците просто създават задна вратичка, за да улеснят навлизането на други злонамерени програми в системата . Освен това, троянците не могат да се репликират като вируси и червеи.
Обикновено троянската атака се маскира като легитимен софтуер , а хакерите и киберпрестъпниците се възползват от това, за да откраднат поверителните ви данни, извършвайки действия като: блокиране, промяна, изтриване или копиране на данни; както и нарушаване на производителността на вашия компютър и мрежи.
Троянските атаки, известни още като „троянски коне“, споделят подобна мисия: те проникват в системите незабелязано, получавайки достъп, без да представляват реална заплаха. Те дори могат да бъдат скрити в привидно безобидни изпълними файлове.
Зловредният софтуер е общ термин, който обикновено се отнася до всеки злонамерен софтуер , тъй като описва злонамерен код, който причинява щети на системите.
Основната му цел е да проникне в система, за да причини мощни разрушения в нея, и по този начин те се считат за натрапчиви и умишлено неприятни заплахи , които се опитват да нахлуят, повредят и дори да деактивират всичко - от оборудване до компютърни системи, мрежи, мобилни устройства и таблети.
В този смисъл, зловредният софтуер обикновено поема частичен контрол върху работата на устройството и пречи на нормалното му функциониране . Следователно, вирусите се считат за вид злонамерен софтуер, както и троянските коне, червеите и други подобни атаки.
С течение на времето стана ясно, че основната цел на зловредния софтуер е да изнудва пари от потребителя . Той прави всичко възможно, за да краде, криптира или изтрива данни, да отвлича основни компютърни функции и да шпионира цялата потребителска активност без разрешение. Обикновено обаче зловредният софтуер няма силата да повреди системния хардуер.
Това със сигурност не е злонамерен софтуер, а по-скоро техника за социално инженерство, използвана от киберпрестъпниците, за да получат възможно най-много поверителна информация от потребителите, като имена, пароли и особено данни за кредитни карти, просто като се представят за легитимна и надеждна организация.
Най-често използваните методи за фишинг са имейл, съобщения и телефонни обаждания . Тези съобщения често изглеждат сякаш идват от легитимни и добре познати компании като PayPal, банки, държавни агенции или други признати организации. Тези измами обаче се основават на представяне за друг човек, за да се получи вашата поверителна информация, която след това се използва за измамни цели.
Следователно, когато получите този тип атака по имейл, може да бъдете помолени да актуализирате или валидирате информацията за профила си. Това ви пренасочва към фалшив уебсайт, където данните ви лесно могат да бъдат получени, което води до кражба на самоличност. Следователно, макар фишингът да не може да бъде напълно елиминиран, той може лесно да бъде открит чрез наблюдение на уебсайта ви.
Известен още като „спуфинг “, този вид дигитална заплаха се отнася до използването на техники за кражба на самоличност за злонамерени или разследващи цели, обикновено с използване на фалшив IP адрес . По-конкретно, спуфингът включва замяна на изходния IP адрес на TCP/IP пакет с друг IP адрес, който нападателят желае да замени.
Този тип кибератака може да се извърши само с помощта на програми, специално разработени за тази цел. Нападателят, от собствения си компютър, се представя за друга машина в мрежата , за да получи достъп до ресурси на трета система, която е установила определено ниво на доверие. Това доверие се основава на името или IP адреса на хоста, който ще бъде представен.
Наред с други подробности, техните модели на атака могат да бъдат класифицирани според технологията, която използват . Всички те попадат под шапката на идеята, че всяка мрежова технология е уязвима за кражба на самоличност, а най-известните примери са: IP spoofing, email spoofing, DNS spoofing, web spoofing и др.
Дефинира се като шпионски софтуер, предназначен да събира информация за вашия компютър с пълна дискретност , тъй като обикновено работи тихо и не оставя следи от дейността си, което му позволява да събира тази информация бързо. Освен това, той инсталира други програми без предупреждение и забавя производителността на операционните системи и софтуера.
Сред най-интересните му характеристики откриваме, че шпионският софтуер причинява забавяне на операционните системи и програмите, защото е склонен да консумира много машинни ресурси и, разбира се, по този начин предотвратява нормалното им функциониране.
В допълнение към това, шпионският софтуер има уникалната характеристика автоматично да поставя изскачащи прозорци, за да се опита да продаде определени продукти и услуги ; това се основава на информацията, събрана от тези злонамерени програми. Съществуват специализирани програми за контрол на тези атаки, наречени антишпионски софтуер.
В крайна сметка, специфичната му цел е улавянето и наблюдението на движенията на потребителите на компютърно оборудване и в момента се смята, че повече от 80% от персоналните компютри може да са заразени със шпионски софтуер.
Adware
Тази концепция се използва в областта на компютърните науки, за да се обозначи софтуер, който автоматично показва реклами на потребителя . С други думи, основната му функция е да показва реклами, така че производителят на софтуер да може да генерира приходи от тези реклами.
В допълнение към събирането на лична информация на потребителите, рекламният софтуер се фокусира и върху записването на натисканията на клавиши и дори върху щателното проследяване на всички уебсайтове, които човек посещава.
Това им позволява да събират по-подробна информация за компютърната активност на потребителя, за да показват досадните реклами. Освен това води до забележимо забавяне на системата и създава усещане за нестабилност.
Обикновено този тип софтуер се актуализира автоматично и без предварително уведомление за потребителя, така че в повечето случаи може да изглежда невидим . Освен това е важно да се отбележи, че има два вида рекламен софтуер: легитимен и потенциално нежелан.
Разбира се, последните са много опасни, защото могат да получат данни като местоположението на потребителя, както и неговите пароли и IP адреси.
Ransomware
В момента тази кибератака е една от най-страшните и, още по-лошо, тя непрекъснато се разраства. Ransomware се определя като много модерен и сложен вид зловреден софтуер, който има за цел да открадне вашите данни, като ги криптира или заключва и след това изисква откуп за освобождаването им.
Това позволява на потребителите да поискат превод във всяка цифрова валута, като по този начин се гарантира, че могат да избегнат проследяване и локализиране.
В този смисъл, тя се счита за новаторска престъпна система, която има за цел да печели пари лесно и бързо чрез заплахи . За съжаление, тези заплахи могат да бъдат инсталирани чрез подвеждащи връзки, включени в имейли, незабавни съобщения или уебсайтове.
Един от най-разпространените методи обаче е чрез злонамерен спам , който въвежда прикачени файлове като капан за получаване на връзки към злонамерени уебсайтове.
Освен това е важно да се отбележи, че зловредният софтуер за рансъмуер може напълно да заключи екрана на компютъра и да криптира най-важните файлове, съхранявани в системата . Има няколко вида рансъмуер, като най-често срещаните са криптиращ рансъмуер, плашещ софтуер и програми за заключване на екрана.
Какво е анализ на ИТ риска и какво включва той?
Анализът на риска в компютърните науки е изучаването на фактори, които могат да повлияят на проявлението и материализирането на опасност, в този случай компютърна опасност или заплаха. Целта му е да се изчисли видът и мащабът на риска, за да се генерират превантивни тактики и планове за действие за справяне с конкретни ситуации, причинени от тази опасност.
Методът, използван за оценка на рисковете, може да варира в различните компании, но има основни стъпки и аспекти във всеки анализ на риска:
Анализ на стойността и заплахите: Първата стъпка във всеки анализ на риска е да се идентифицират активите, които се нуждаят от защита. След това трябва да се прегледат заплахите, на които компанията или нейните активи могат да бъдат изложени.
Вероятностно изследване: Трябва да се вземат предвид възможните сценарии. Този аспект може да бъде малко по-сложен, тъй като се занимава с допускания (заплахи) и трябва да се определи вероятността от възникване на атака срещу сигурността и потенциалното въздействие на щетите върху системите и оборудването.
Определяне на действияСлед анализ на всички обяснени по-горе сценарии, фокусът трябва да бъде върху рисковете, които засягат конкретно въпросната компания: загуби поради престъпления, кражби, измами, вандализъм, злоупотреба с компютърна информация и др., за да се създаде план за действие и да се предотвратят подобни случаи или, ако е било невъзможно да се предотвратят, да се постигне бързо решение.
Кои са основните мерки и техники за киберсигурност и защита, които трябва да се вземат предвид?
Това са различни мерки или инструменти за сигурност, които трябва да обмислите, за да подобрите защитата си и да запазите цялата си информация и компютърни системи в безопасност. Всеки един от тях може да играе важна роля в зависимост от това как използвате устройствата си и каква информация обработвате чрез тях; много е важно да използвате някои или всички от тях.
Антивирусът
Антивирусният софтуер е един от най-важните и необходими инструменти за компютър и дори мобилен телефон, тъй като различни заплахи могат да навигират в интернет и да се опитат да откраднат вашата самоличност и/или данни.
Както знаете, антивирусният софтуер е специално разработен за откриване и премахване на зловреден софтуер или малуер. Компютърните вируси и троянските коне са основните цели на антивирусните програми. За да се гарантира правилното му функциониране, винаги го актуализирайте и проверявайте дали лицензът му е валиден.
Защитната стена
Защитната стена (firewall) , или това, което обикновено се нарича „firewall“ на английски, е хардуерно устройство или софтуер, който ви позволява да управлявате всички входове и изходи между две мрежи или между два или повече компютъра, принадлежащи към една и съща мрежа.
С други думи, защитната стена филтрира целия входящ и изходящ трафик, който не отговаря на определени предварително дефинирани правила. Ако даден набор от данни отговаря на установения протокол, той може да влезе или да излезе от мрежата, която искаме да защитим.
Актуализирайте вашите корекции за сигурност
В момента на устройствата се използва голямо разнообразие от приложения. Те могат да включват интернет браузъри, мобилни и таблетни приложения, имейл клиенти и други. Поради грешки или недостатъци, тези приложения могат да бъдат уязвими за външни атаки.
Актуализациите на тези приложения са създадени, за да се избегнат тези проблеми, както и за да се поправят грешки или да се подобри естетиката.
Използвайте легален софтуер
Днес пиратството е нарастващ проблем, причиняващ различни трудности. Ако решите да използвате този метод за инсталиране на програма, бъдете внимателни с уебсайта , от който я изтегляте. Ако не сте сигурни, най-доброто нещо, което можете да направите, е да закупите оригинален лиценз.
Заплахата, която представлява незаконният софтуер, се състои във факта, че тъй като тези програми са модифицирани, за да заобиколят мерките за сигурност, те могат да съдържат и други злонамерени програми, които крадат вашата информация. Други фактори включват производителността и способността за избягване на грешки, тъй като е много често срещано тези програми да имат проблеми с кода поради модификациите, направени, за да им позволят да функционират незаконно.
Бъдете внимателни, когато изтегляте файлове
Бъдете внимателни с изтеглянията на цифрови файлове . Понякога те пристигат в имейли от непознати или дори приятели, съдържащи злонамерени файлове с типичната фраза „вижте новото ми видео или снимка“. Тази тактика, наред с други, стана много популярна във Facebook преди време.
Силни пароли
Това е най-основното правило за киберсигурност и първата линия на защита за вашата информация. Създайте различни пароли за всеки акаунт, който използвате: имейл, социални медии, онлайн банкиране и ги сменяйте редовно.
Създайте резервни копия
Архивирането е последна мярка за възстановяване на стабилността на компютъра или възстановяване на загубени данни. Особено важно е обаче да създавате резервни копия редовно, особено ако имате критична информация.